국제
북한 MZ 덮친 ‘손하트 단속’
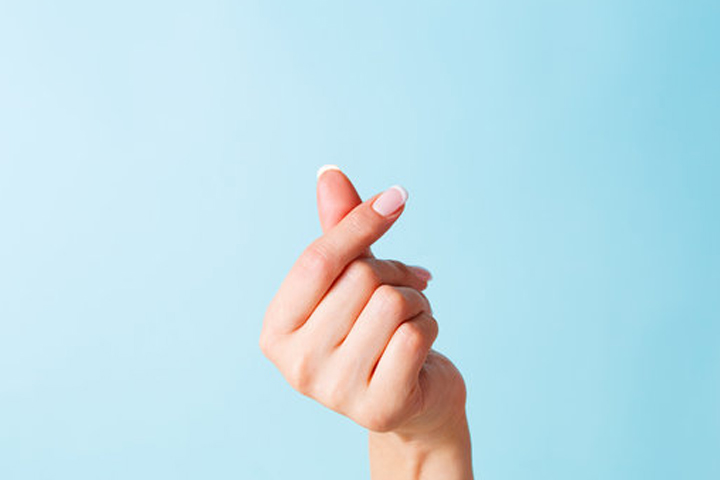 북한 학교에서 학생들이 손가락으로 작은 하트를 만들었다가 단속 대상에 오른 것으로 알려졌다. 외부 문화 유입을 막으려는 북한 당국의 통제가 말투와 옷차림을 넘어 청소년들의 손짓과 표정 같은 일상적 표현까지 향하고 있다는 분석이 나온다.
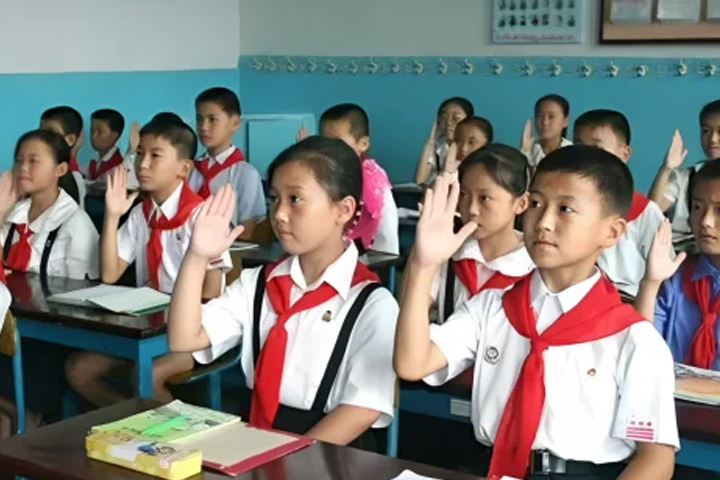
대북 전문매체 데일리NK에 따르면 최근 평안남도 개천시의 한 고급중학교에서 여러 학생이 수업 중이나 집단체조 시간에 손가락 하트를 주고받다 적발됐다. 엄지와 검지를 겹쳐 하트 모양을 만드는 이 동작은 한국 연예인들이 팬들에게 애정을 표현할 때 자주 쓰면서 해외에서도 널리 알려진 제스처다.
북한 학교 측은 학생들에게 해당 손동작을 누구에게 배웠는지 캐물은 것으로 전해졌다. 그러나 이 행동은 이미 또래들 사이에 퍼져 있어 처음 시작한 학생을 찾기 어려웠다고 한다. 결국 학교 청년동맹 조직은 이를 ‘비사회주의적 행위’로 보고 학생들에게 반성문을 쓰게 한 것으로 알려졌다.
북한은 최근 몇 년간 외부 문화 차단을 주요 과제로 삼아왔다. 남한식 말투, 머리 모양, 옷차림, 노래와 영상물 시청 등을 강하게 문제 삼았고, 청소년들을 상대로 ‘우리식 생활양식’을 지켜야 한다는 사상 교육도 이어왔다. 이번 손가락 하트 단속도 같은 흐름 속에서 나온 조치로 보인다.
하지만 손가락 하트는 말보다 훨씬 단속하기 어려운 표현이다. 소리 내지 않아도 감정을 전할 수 있고, 친구들끼리 눈짓처럼 짧게 주고받을 수 있기 때문이다. 현지 소식통은 학생들이 남한식 말투를 쓰다 걸릴 위험을 피하면서도 친근감을 나타낼 수 있어 손 하트가 빠르게 번졌다고 전했다.
북한에서 젊은 세대가 외부 문화를 접해온 경로는 다양하다. 1990년대 후반 이후 장마당이 확대되고 중국을 통한 영상물 유입이 늘면서 한국 드라마와 음악, 예능 콘텐츠가 암암리에 퍼졌다. 이런 콘텐츠를 접한 청소년과 청년층은 말투뿐 아니라 옷차림, 감정 표현 방식에서도 이전 세대와 다른 모습을 보이고 있다는 평가가 많다.
최근 북한 청소년들 사이에서는 손가락 하트 외에도 브이 표시, 엄지척, 특정 포즈를 취하는 행동 등이 자연스럽게 퍼지고 있는 것으로 알려졌다. 과거에는 집단행동이나 구호 중심의 표현이 익숙했다면, 이제는 친구 사이에서 가볍게 감정을 드러내는 손짓이 늘고 있다는 것이다.
일부 손짓은 북한 당국의 선전물에서 비롯됐거나 이를 통해 확산됐다는 해석도 있다. 김정은 국무위원장을 찬양하는 영상에 주민들이 엄지손가락을 치켜드는 장면이 등장한 뒤, 청년들 사이에서 ‘좋다’ ‘최고다’라는 의미로 엄지척을 쓰는 일이 늘었다는 전언도 있다.
북한 당국 입장에서는 손가락 하트가 단순한 장난이 아니라 외부 문화, 특히 한류의 흔적으로 보일 수 있다. 그러나 학생들 입장에서는 친구에게 호감을 표현하거나 장난을 치는 짧은 동작에 가깝다. 이 간극이 북한 사회에서 세대 간 문화 차이를 더 선명하게 드러내고 있다.
전문가들은 북한이 외부 영상물이나 남한식 언어처럼 눈에 띄는 요소는 강하게 단속할 수 있지만, 이미 청소년들의 일상 속으로 들어간 몸짓과 유행까지 완전히 차단하기는 쉽지 않다고 본다. 손가락 하나로 만든 작은 하트가 북한 당국에는 통제해야 할 문화 현상으로, 청소년들에게는 조용한 놀이이자 감정 표현으로 받아들여지고 있는 셈이다.