문화
5대 종단 성직자들, DMZ서 평화의 길 걷는다
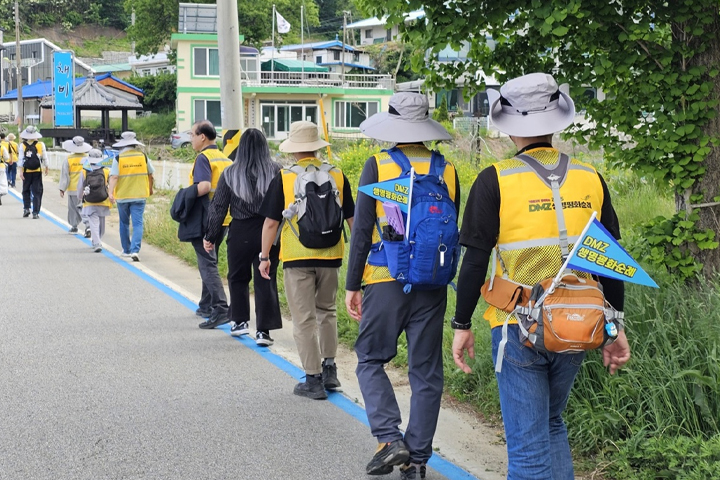 남북 관계가 다시 차갑게 얼어붙은 한반도에서 종교인들이 비무장지대 길 위에 선다. 말이 막힌 자리에서 발걸음으로 평화를 말하고, 분단의 상처가 남은 현장에서 생명과 화해의 의미를 되새기기 위해서다.
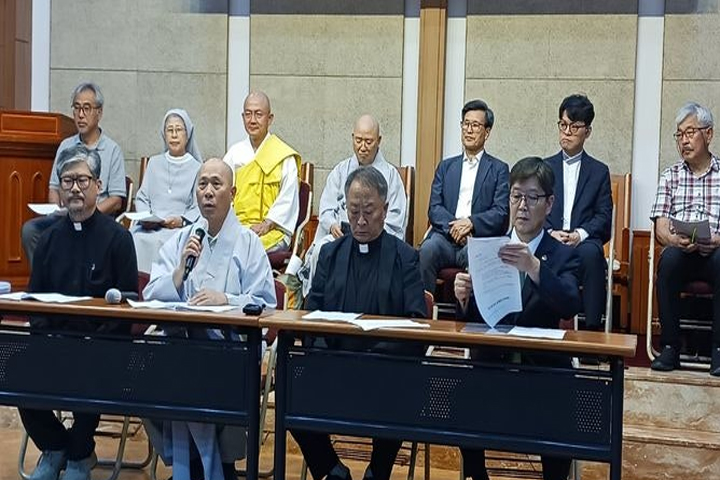
‘2026 DMZ 생명평화순례 준비위원회’와 ‘가톨릭동북아평화연구소’는 1일 서울 종로구 한국기독교회관 조예홀에서 기자회견을 열고 ‘2026 종교인 DMZ 생명평화순례’ 계획을 공개했다.
올해로 세 번째를 맞는 이번 순례에는 천주교와 개신교, 불교, 원불교, 천도교 등 5대 종단 성직자와 수도자 30여 명이 함께한다. 이들은 내달 1일부터 22일까지 21박 22일 동안 강원 고성에서 경기 파주까지 DMZ 일대 410㎞를 걷는다.
순례의 주제는 ‘상처를 넘어, 다시 연결되다 - 생명과 평화의 다리를 놓다’이다. 분단을 단순히 과거의 비극으로 기억하는 데 그치지 않고, 지금 이 시대의 과제로 마주하겠다는 뜻이 담겼다.
이날 기자회견에는 준비위원장 김찬수 목사, 실천불교승가회 장적 스님, 한국기독교교회협의회 총무 박승렬 목사, 가톨릭동북아평화연구소장 이은형 신부 등 각 종단 인사들이 참석했다.
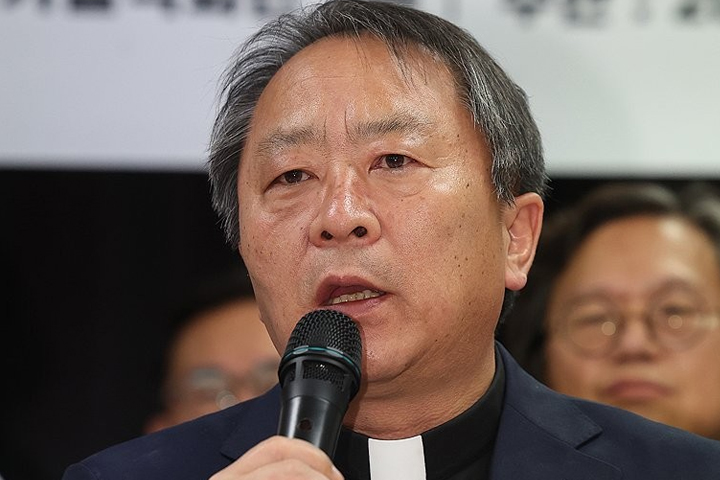
이은형 신부는 취지문에서 “분단 81년째를 맞이하는 올해, 남북 간 이념적 충돌과 대결의 기조로 단절의 벽이 높아지고 있다”고 짚었다.
그러면서 “이번 순례는 상처를 회피하거나 덮는 일이 아니라, 상처를 직시하고 드러냄으로써 새로운 관계의 재건을 시도하려는 윤리적 결단이자 적극적 평화의 선언”이라고 강조했다.
순례단은 오는 30일 강원 고성 명파아트호텔에서 ‘순례자학교’를 열고 준비 일정에 들어간다. 이어 내달 1일 고성 통일전망대에서 출발해 양구, 화천, 철원, 연천을 지나 내달 22일 파주 오두산 통일전망대에 도착한다.
순례길은 단순한 도보 일정이 아니다. 전쟁과 분단의 흔적이 남은 장소들을 따라가며 기억과 추모, 화해의 의식을 이어간다. 순례 기간에는 건봉사, 피의능선 전투전적비, 평화의 댐, 리비교 역사공원 등 6개 주요 거점에서 위령행사가 진행된다.
불교계에서는 장적 스님, 일문 스님, 종호 스님, 무원 스님, 종묵 스님, 잇코 스님 등이 전 구간 종주에 참여한다. 이들은 다른 종단 성직자들과 함께 길 위에서 평화와 공존의 메시지를 전할 예정이다.
일반 시민도 일부 구간에 함께할 수 있다. 종교와 관계없이 참여가 가능하며, 구간별 동참 방식으로 운영된다. 다만 숙식은 참가자가 자급하는 형태다.
순례단은 내달 22일 임진각과 오두산 전망대를 거쳐 최종 일정을 마친 뒤, 23일 파주 참회와속죄의성당 민족화해센터에서 해단식을 연다.
이번 순례는 남북 대화가 멈추고 군사적 긴장이 높아진 상황에서 종교계가 평화를 향한 의지를 행동으로 드러내는 자리다. DMZ를 따라 이어지는 410㎞의 걸음은 분단의 선을 넘어 다시 연결을 꿈꾸는 상징적 여정이 될 전망이다.