스포츠모아
이민성호 출항 전, 감독은 먼저 사과했다
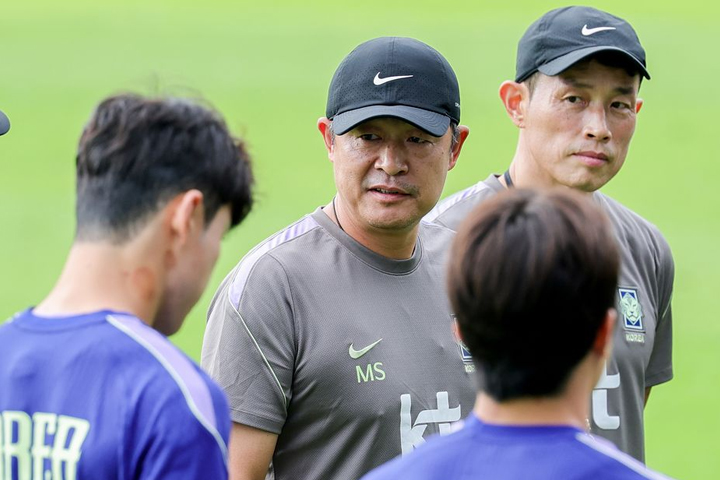 이민성 아시안게임 남자 축구대표팀 감독이 과거 음주 뺑소니 전력과 관련해 고개를 숙였다. 그는 해당 일이 자신의 “아킬레스건”이라며, 지금까지도 죄송한 마음을 안고 살아왔다고 밝혔다.
이 감독은 지난 1일 천안 코리아풋볼파크에서 열린 2026 아이치·나고야 아시안게임 남자 축구대표팀 소집 훈련 전 인터뷰에 참석했다. 이날 현장에서는 최근 국회 청문회를 통해 다시 알려진 그의 과거 사건에 대한 질문이 나왔다.
논란은 지난 7월 말 국회 문화체육관광위원회의 대한축구협회 관련 청문회에서 다시 불거졌다. 당시 이정문 더불어민주당 의원은 이 감독이 2008년 혈중알코올농도 0.169%의 만취 상태에서 사고를 낸 뒤 도주해 뺑소니 혐의로 입건된 전력이 있다고 지적했다.
이 의원은 이와 관련해 정몽규 전 대한축구협회장에게 이 감독 선임 당시 해당 내용을 보고받았는지 물었다. 정 전 회장은 전혀 알지 못했다고 답했다. 이용수 대한축구협회장 직무대행도 감독 선임 과정에서 해당 사실을 인지하지 못했다고 인정했다.
이 과정에서 대한축구협회의 인사 검증 체계가 부실했다는 비판이 제기됐다. 국가대표급 지도자를 선임하면서 과거의 중대한 전력을 제대로 확인하지 못한 것 아니냐는 지적이었다.
이 감독은 미디어데이에서 관련 질문을 받자 즉각 사과의 뜻을 밝혔다. 그는 “그 일은 계속 나의 아킬레스건”이라며 “지금까지 죄송하다는 생각을 갖고 살아왔다”고 말했다.
이어 그는 “지금도 많은 팬들에게 항상 죄송하다는 말씀을 드린다”며 “그에 버금가도록 내가 잘해내야 한다고 생각한다”고 덧붙였다. 과거의 잘못을 부인하거나 축소하기보다, 책임감을 갖고 대표팀을 이끌겠다는 뜻으로 읽힌다.
축구팬들의 실망은 작지 않다. 음주운전 자체도 중대한 문제인데, 당시 사건에는 도주 정황까지 포함돼 있었기 때문이다. 특히 국가대표팀 감독이라는 상징적인 자리에 오른 인물인 만큼, 도덕성과 책임감에 대한 시선은 더욱 엄격할 수밖에 없다.
이 감독으로서는 이번 아시안게임이 단순한 국제대회 이상의 의미를 갖게 됐다. 성적뿐 아니라 대표팀 사령탑으로서 어떤 태도와 책임감을 보여줄지도 평가 대상이 됐다.
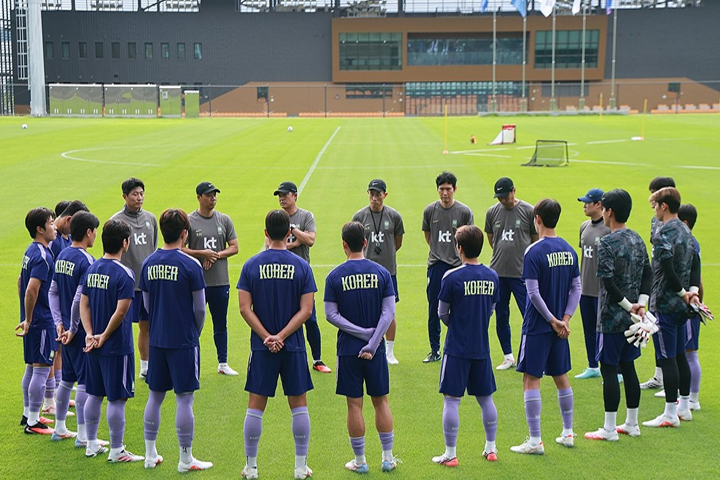
한편 이민성 감독이 이끄는 아시안게임 남자 축구대표팀은 1일부터 소집 훈련에 들어갔다. 대표팀은 4일 한 차례 소집을 해제한 뒤, 5일 밤 인천국제공항 인근 숙소에서 다시 모인다.
대표팀은 이후 일본으로 출국한다. 일본 시즈오카에 마련된 사전 캠프에서 훈련을 진행한 뒤, 대회 개최지인 나고야로 이동할 예정이다.
한국 남자 축구는 이번 대회에서 아시안게임 4연패에 도전한다. 이민성호는 조별리그 D조에서 카타르, 사우디아라비아와 경쟁한다.
대표팀은 오는 15일과 22일 미즈호 공원 럭비 경기장에서 조별리그 경기를 치른다. 과거 논란 속에 지휘봉을 잡은 이 감독이 대회에서 어떤 결과와 태도를 보여줄지 관심이 쏠린다.