사회모아
빈대 나왔는데 환불 거절…해운대 호텔 논란
 외국인 관광객이 크게 늘고 있는 부산 해운대의 한 호텔 객실에서 빈대를 발견한 투숙객이 환불을 요청했지만 숙박비를 돌려받지 못한 사례가 알려졌다.
3일 JTBC ‘사건반장’에 따르면 최근 딸과 함께 부산 해운대의 한 호텔을 찾은 여성 A씨의 경험담이 전해졌다. A씨는 당일 현장에서 객실을 예약한 뒤 밤 10시쯤 호텔에 들어갔다. 배정받은 객실은 7층이었으며 새벽 3시쯤 잠자리에 들었다.
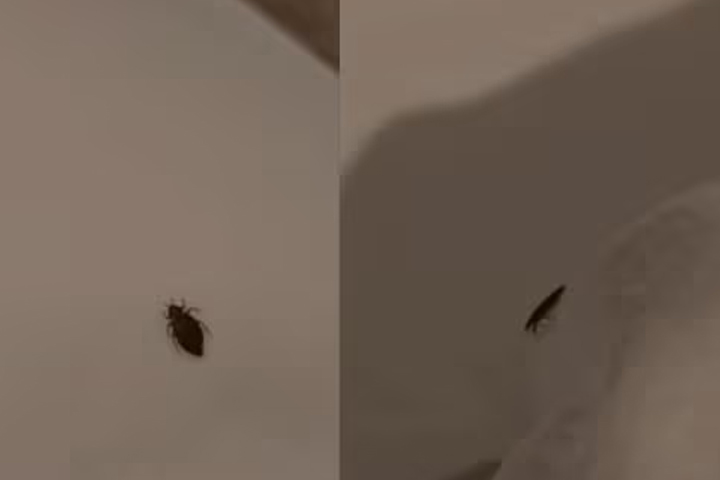
그런데 A씨는 침대 위에서 움직이는 무언가를 발견했다. 불을 비춰 확인한 결과 검은색 벌레 한 마리가 침대 위를 돌아다니고 있었다. A씨는 해당 벌레의 사진을 찍은 뒤 AI 앱에 문의했고, 빈대라는 답변을 받았다고 밝혔다.
A씨는 곧바로 호텔 측에 이 사실을 알렸다. 호텔 직원이 객실에서 벌레를 확인했고, 최근 인테리어를 새롭게 한 객실이라며 A씨 모녀를 보다 넓은 방으로 옮겨줬다.
하지만 객실을 바꾼 뒤에도 벌레가 발견됐다. A씨는 새로 옮긴 방에서 베개 안쪽에 여러 개의 검은 점이 있는 것을 확인했다. 이를 검색해본 결과 빈대가 있을 때 나타날 수 있는 흔적이라는 내용을 접했다고 설명했다.
A씨의 남편은 전화 통화로 매트리스를 들어 확인해보라고 했다. 하지만 A씨는 벌레에 대한 두려움 때문에 매트리스를 직접 들춰보지는 못했고 주변만 살폈다. 그러던 중 이전에 발견했던 것보다 작은 검은색 벌레 한 마리가 기어가는 모습을 발견했다.
A씨는 이번에도 벌레의 사진을 찍어 AI 앱에 확인을 요청했다. 그 결과 앞서 발견했던 벌레와 마찬가지로 빈대라는 답변을 받았다고 주장했다.
A씨는 호텔 측에 다시 항의했다. 그러나 호텔에서는 더 이상 남아 있는 객실이 없어 추가로 방을 변경해줄 수 없다고 안내했다. 결국 A씨는 제대로 잠을 이루지 못한 채 호텔에서 퇴실했다.
이후 A씨는 호텔에 머무는 동안 빈대가 자신의 짐에 붙었을 가능성을 걱정했다. 결국 호텔에 두고 온 캐리어와 옷가지 등을 모두 버렸다고 주장했다.
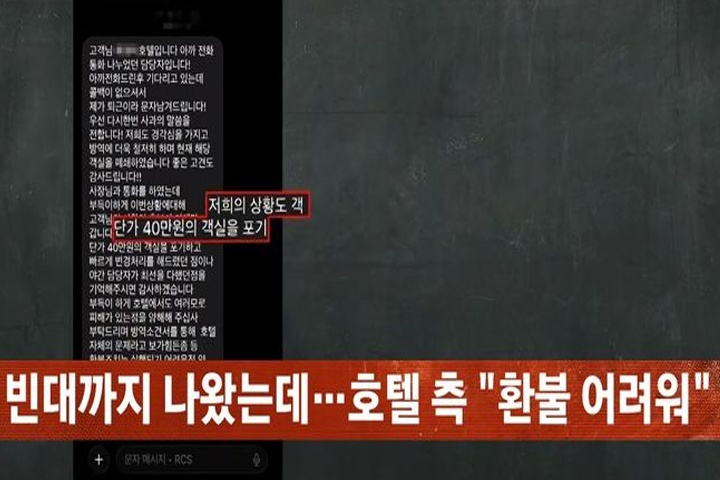
숙박비 환불도 요청했지만 호텔 측은 이를 받아들이지 않았다. 호텔 측은 A씨에게 당시 객실을 40만원 상당의 방으로 변경해줬기 때문에 호텔 역시 손해를 본 상황이라 환불이 어렵다는 취지의 문자 메시지를 보냈다. 그러면서 양해를 부탁하고 앞으로 더욱 발전하는 호텔이 되겠다는 내용도 전달했다.
호텔 측은 ‘사건반장’ 제작진에게 방역업체를 통해 객실을 점검했다고 밝혔다. 방역업체에서는 빈대가 실제로 서식하고 있다면 한 마리만 발견되는 것이 아니라 여러 마리가 나올 가능성이 있고 탈피 흔적도 있어야 하지만 그런 흔적은 전혀 없었다고 설명했다는 것이다.
호텔 측은 7층 객실에서 발견된 벌레에 대해서는 다른 투숙객의 짐에서 떨어져 들어온 것으로 추정했다. 반면 3층에서 발견된 벌레는 빈대가 아니며, 이미 예민해진 투숙객이 빈대로 오해한 것으로 보인다고 주장했다.
또 다른 투숙객들에게서는 빈대와 관련한 항의가 접수되지 않았기 때문에 별도로 관련 사실을 알리지는 않았다고 밝혔다. 빈대가 발견된 7층 객실에 대해서만 방역을 진행한 뒤 현재 임시 폐쇄한 상태라고 설명했다.
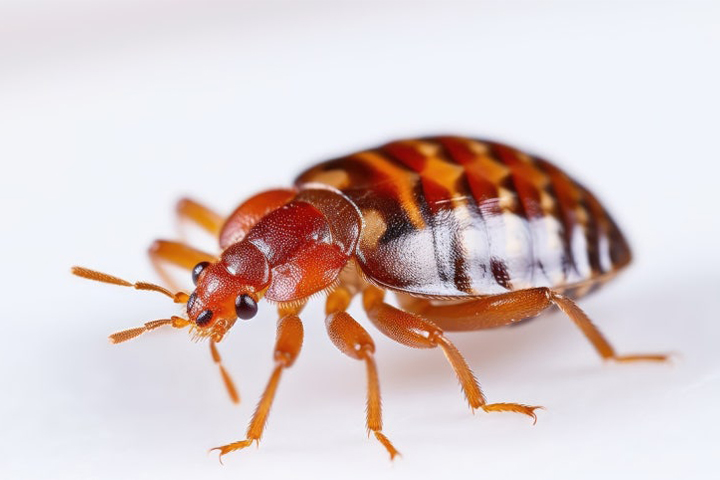
한편 빈대는 영어로 베드버그(bedbug)라고 불리며 주로 매트리스와 같은 침구류에 서식하는 흡혈성 곤충이다. 사람이나 동물의 피를 빨아 먹고 살며 감염병을 옮기지는 않지만 물릴 경우 심한 가려움증과 피부 발진이 나타날 수 있다.
빈대는 사람의 체온이나 이산화탄소를 따라 움직이는 것으로 알려져 있으며 호텔의 등급이나 객실의 청결 상태와 관계없이 발견될 수 있다. 매트리스와 침구에 나타나는 검은 점 형태의 배설물이나 녹슨 색 또는 갈색 혈흔, 벗겨진 탈피 껍질 등은 빈대가 있었음을 보여주는 흔적으로 꼽힌다.