정치모아
용혜인, 장관 돼도 비례대표 유지…정당보조금 논란
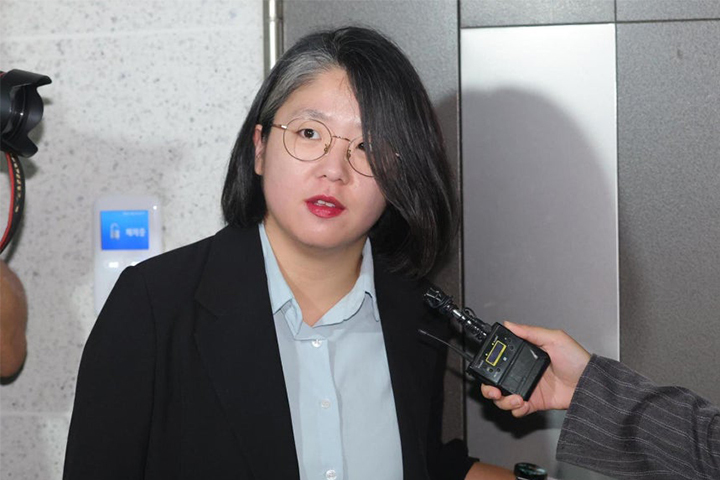 성평등가족부 장관 후보자로 지명된 용혜인 기본소득당 의원이 장관에 임명된 이후에도 국회의원직을 내려놓지 않겠다는 입장을 재확인했다. 국회의원의 장관 겸직 자체는 가능하지만, 비례대표 의원이 장관직을 맡을 경우 의원직을 사퇴하고 후순위 후보자가 의석을 승계하는 기존 관례와 다른 선택이다.
용 후보자는 최근 장관 후보자 지명 이후 불거진 의원직 겸직 논란과 관련해 비례대표직을 유지하겠다는 뜻을 밝혔다. 국회법에서는 국회의원이 국무위원을 겸하는 것을 허용하고 있지만, 비례대표 의원이 장관으로 임명될 경우 의원직을 사퇴하는 것이 그동안 일반적인 관행으로 여겨져 왔다.
용 후보자가 사퇴하지 않겠다고 밝힌 배경에는 기본소득당의 의석 유지 문제가 자리하고 있다. 용 후보자는 지난 총선에서 더불어민주당과 비례연합정당을 통해 국회에 입성했다. 만약 용 후보자가 의원직을 내려놓으면 비례대표 의석은 기본소득당의 후순위 후보가 아니라 민주당 측 고재순 후보에게 넘어가게 된다.
이 경우 현재 국회에서 유일하게 의석을 보유한 기본소득당은 원외 정당으로 전환될 수 있다. 용 후보자는 자신이 의원직에서 물러날 경우 당의 유일한 국회의원 자리가 사라진다는 점을 이유로 사퇴하지 않겠다는 입장을 거듭 강조했다.
논란이 확산하면서 진보 진영 내부에서도 비판이 제기됐다. 특히 용 후보자가 지난 총선에서 비례연합정당을 통해 두 차례 연속 비례대표로 당선됐다는 점을 두고 적절성에 대한 지적이 이어지고 있다.
용 후보자는 자신을 둘러싼 논란이 커지자 국민에게 이해를 구하는 취지의 입장을 내놓기도 했다. 다만 기본소득당의 원외 정당화를 막기 위해 의원직을 유지해야 한다는 기존 입장에는 변화가 없다는 점을 분명히 했다.
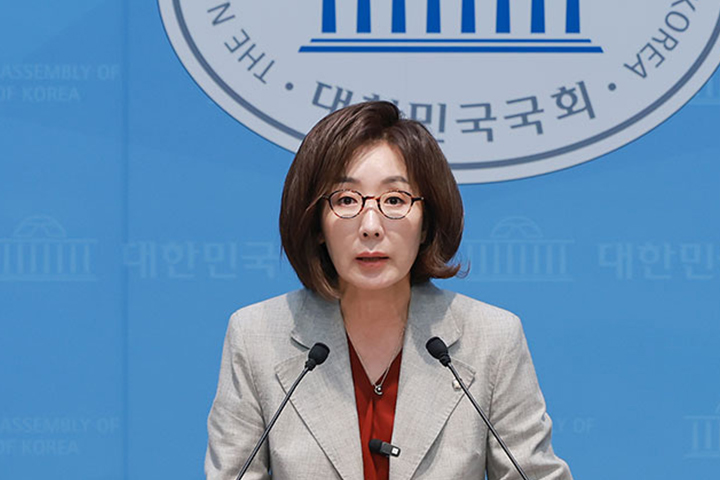
야권에서는 의원직 유지의 배경에 정당보조금 문제가 있는 것 아니냐는 의혹도 제기됐다. 국민의힘 나경원 의원은 용 후보자의 의원직 유지와 관련해 정당에 지급되는 국고보조금을 거론하며 비판했다. 나 의원은 기본소득당이 정당보조금으로 매년 상당한 금액을 받는다는 점을 언급하며 용 후보자가 이를 지키기 위해 사퇴하지 않는 것 아니냐는 취지로 주장했다.
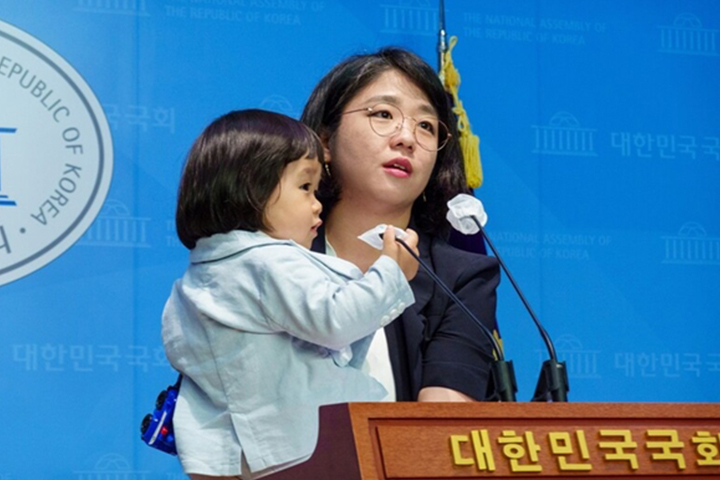
용 후보자의 가족관계를 둘러싼 공세도 이어졌다. 국민의힘 김재원 최고위원은 용 후보자의 남편인 박기홍 씨가 기본소득당에서 주요 당직을 맡았던 이력을 언급하며 당 운영을 둘러싼 이른바 '가족 정당' 논란을 제기했다. 남편의 당직 및 급여 문제와 의원직 유지가 연결돼 있는 것 아니냐는 취지의 주장이다.
이에 대해 기본소득당은 개인적인 관계를 근거로 당 운영을 문제 삼는 것은 적절하지 않다고 반박했다. 당은 특정 개인이 좌우하는 구조가 아니라 집단지도체제로 운영되고 있으며, 2만여명의 당원이 함께 참여하고 있다고 설명했다.
또 가족이라는 이유만으로 당직자로 활동하거나 급여를 받는 것이 부적절하다고 보는 것은 시대에 뒤떨어진 시각이라는 입장도 밝혔다. 기본소득당은 용 후보자의 의원직 유지 문제와 관련해 당의 존립과 의석 유지라는 정치적 현실을 강조하고 있다.
용 후보자가 장관직과 비례대표 의원직을 동시에 유지할 수 있을지, 또 기존 비례대표 승계 관행과 정당의 의석 유지 문제를 둘러싼 논란이 어떤 방향으로 이어질지 정치권의 관심이 커지고 있다.