문화
보물 ‘청구영언’이 반짝인다…DDP서 만나는 한글의 밤
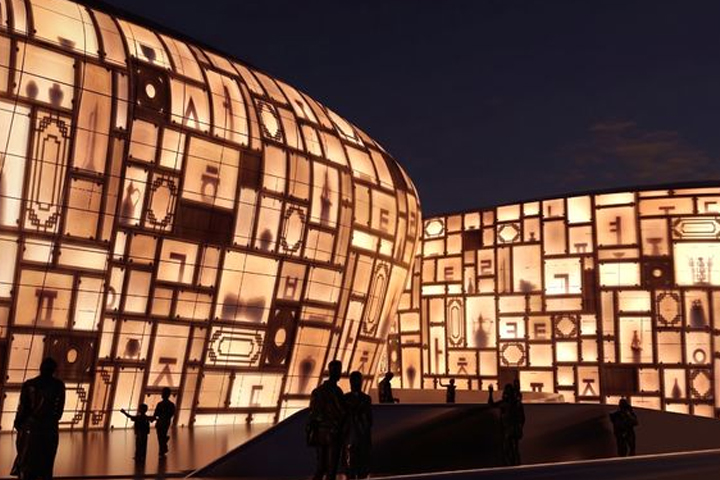 가장 오래된 시조 모음집으로 전해지는 보물 '청구영언'이 서울 도심 한복판에서 빛과 소리로 되살아난다. 삼백여 년 전 우리말로 노래되던 감정과 풍경이 동대문디자인플라자, DDP의 밤을 배경으로 현대적인 미디어아트가 된다.
국립한글박물관은 문화체육관광부와 함께 추진하는 ‘2026년 한글문화상품 및 콘텐츠 개발 지원사업’의 하나로 미디어파사드 영상 ‘말이 빛나는 밤’을 선보인다고 31일 밝혔다.
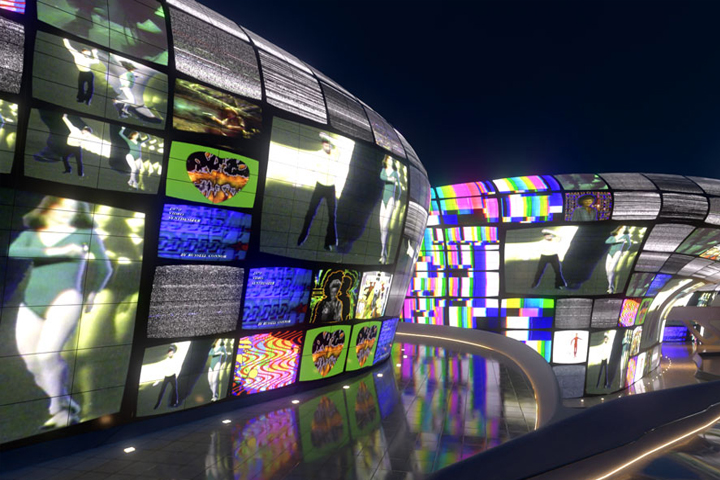
이번 영상은 다음 달 3일부터 13일까지 서울 중구 DDP 어울림광장에서 공개된다. 상영 시간은 매일 오후 7시 30분부터 10시 30분까지다. 시민과 관광객은 별도 절차 없이 광장에서 한글을 주제로 한 대형 미디어파사드를 감상할 수 있다.
‘말이 빛나는 밤’은 국립한글박물관이 소장한 ‘청구영언’을 바탕으로 제작됐다. ‘청구영언’은 현재 전하는 가장 오래된 시조 모음집으로, 조선 후기 우리말 노래의 정서와 언어문화를 보여주는 중요한 자료다. 이번 프로젝트는 책 속에 머물던 옛 노랫말을 오늘의 도시 공간으로 끌어내는 데 초점을 맞췄다.
영상은 시조의 형식인 초장, 중장, 종장의 흐름을 따라 3부로 구성됐다. 첫 번째 장은 ‘오늘이 오늘이소서’를 주제로 삼아 사람의 감정과 바람을 빛의 움직임으로 풀어낸다. 두 번째 장 ‘산수의 가락’에서는 자연을 노래한 시조의 정서를 산과 물, 바람의 이미지로 확장한다. 세 번째 장 ‘공명의 바다’는 말과 소리, 빛이 서로 울려 퍼지는 장면을 통해 한글이 지닌 감각적 힘을 표현한다.
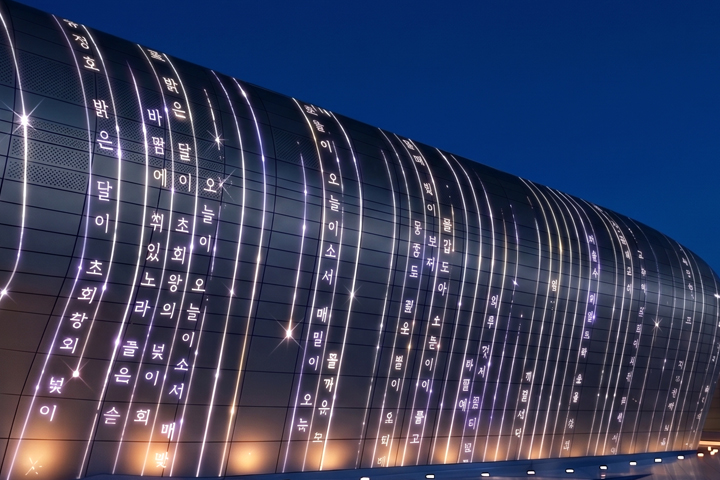
이번 작업은 한글을 단순한 문자나 기록의 도구로만 보지 않는다는 점에서 의미가 있다. 옛 시조의 언어를 현대적인 영상 기술과 결합해, 한글이 문화콘텐츠의 소재이자 예술적 표현의 원천이 될 수 있음을 보여준다. 특히 DDP라는 상징적인 도시 건축물을 무대로 삼아 전통 문학과 첨단 미디어가 만나는 장면을 연출한다.
국립한글박물관은 이번 미디어파사드를 시작으로 한글날이 있는 10월에도 다양한 한글 문화 콘텐츠를 이어갈 예정이다. 광화문에서는 한글문화산업전을 열고, 성수동에서는 팝업 전시를 마련해 한글문화상품과 콘텐츠를 시민들에게 소개한다.
박물관은 이를 통해 한글의 산업적 확장 가능성도 넓힌다는 계획이다. 한글을 전시실 안의 문화유산에만 머물게 하지 않고, 디자인·영상·상품·공간 경험으로 확장해 창작자와 기업이 활용할 수 있는 문화 자원으로 키우겠다는 구상이다.
임성환 국립한글박물관장은 “오늘날 세계가 주목하는 K-콘텐츠의 핵심 원천은 한글”이라며 “한글이 문자의 기능을 넘어 산업의 소재로 자리 잡을 수 있도록 창작자, 기업과 함께 가능성을 넓혀가겠다”고 말했다.
올가을 DDP의 밤에는 오래된 책 속 말들이 조용히, 그러나 화려하게 다시 빛난다. ‘청구영언’의 시조는 종이 위의 기록을 넘어 도시의 벽면을 흐르는 노래가 될 예정이다.