스포츠모아
LG 복귀설은 멈춤표…고우석, 미네소타 트리플A서 다시 출발
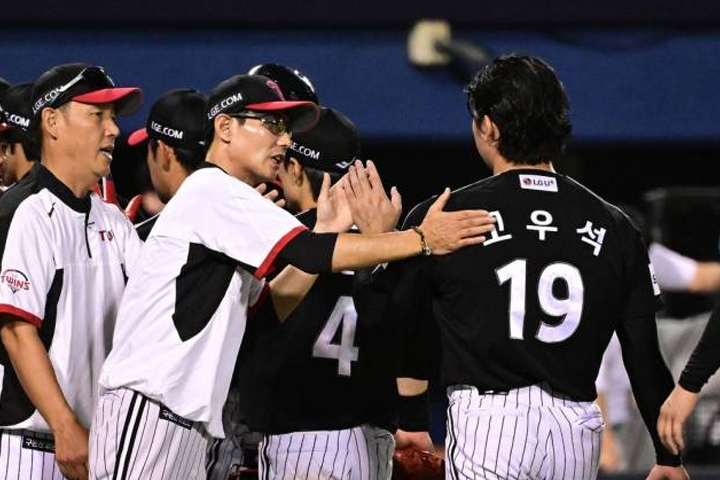
고우석의 선택은 다시 한 번 미국이었다. 한때 LG 트윈스 복귀 가능성이 거론됐지만, 당장의 행선지는 한국이 아니었다. 미네소타 트윈스에서 양도지명 처리됐던 고우석은 웨이버를 통과한 뒤 산하 트리플A 팀으로 이동해 빅리그 재진입을 노린다.31일 한국시각 마이너리그 공식 홈페이지 MiLB.com에 따르면 고우석은 웨이버 절차를 통과했다. 미네소타는 고우석을 트리플A 세인트폴 세인츠 로스터로 보냈다. 다른 메이저리그 구단이 그를 영입하지 않으면서, 고우석은 미네소타 조직 안에서 시즌을 이어가게 됐다.
이번 결과로 당장 KBO리그 복귀 가능성은 사라졌다. 고우석은 LG 시절 리그를 대표하는 마무리 투수로 활약했다. 강속구를 앞세워 뒷문을 책임졌고, 팀의 핵심 불펜으로 자리 잡았다. 그런 만큼 미국에서 입지가 흔들릴 때마다 친정팀 복귀설이 따라붙었다. 그러나 고우석은 아직 미국 무대에서 승부를 보겠다는 뜻을 이어가고 있다.
그의 미국 생활은 출발부터 쉽지 않았다. 고우석은 2024년 초 샌디에이고 파드리스와 계약하며 빅리그 도전에 나섰다. KBO리그에서 쌓은 실적을 바탕으로 새로운 무대에 뛰어들었지만, 메이저리그 로스터 진입은 만만치 않았다. 샌디에이고 소속으로 확실한 기회를 잡지 못했고, 이후 팀을 옮기며 마이너리그에서 많은 시간을 보냈다.
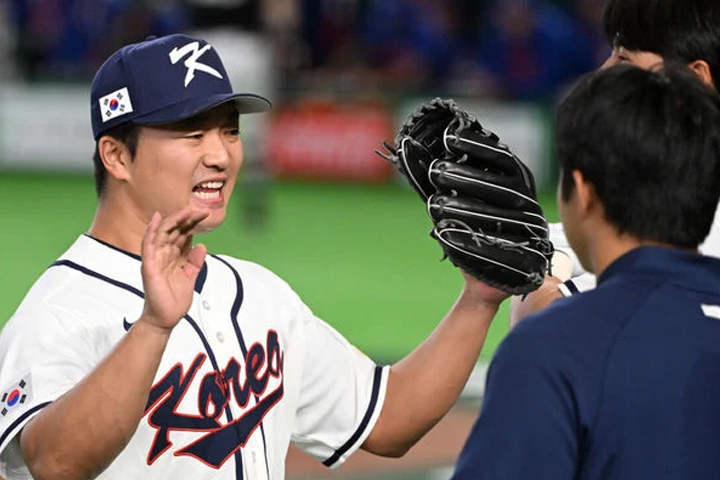
그래도 빅리그 문은 완전히 닫히지 않았다. 지난 7월 고우석은 현금 트레이드를 통해 미네소타 유니폼을 입었다. 그리고 기다리던 메이저리그 등판 기회도 얻었다. 그러나 결과는 기대에 미치지 못했다. 그는 빅리그 4경기에서 4이닝을 던지며 4실점했다. 짧은 시간이었지만 경쟁이 치열한 메이저리그 불펜에서 살아남기에는 부족한 내용이었다.
마이너리그 복귀 후에도 반전은 나오지 않았다. 고우석은 글러브 내 이물질 적발로 징계를 받는 악재까지 겹쳤다. 징계를 마친 뒤 트리플A 세인트폴에서 다시 마운드에 올랐지만 성적은 좋지 않았다. 최근 8경기 평균자책점은 12.54에 그쳤다. 결국 미네소타는 로스터 정리를 위해 고우석을 양도지명했다.
웨이버 통과는 냉정한 시장 평가이기도 하다. 당장 다른 구단이 메이저리그 또는 40인 로스터 자리를 내주며 데려가지는 않았다는 의미다. 다만 완전한 이별은 아니다. 미네소타는 고우석을 방출하지 않고 트리플A로 보냈다. 구단 내부에서 여전히 활용 가능성을 지켜보겠다는 뜻으로도 해석할 수 있다.
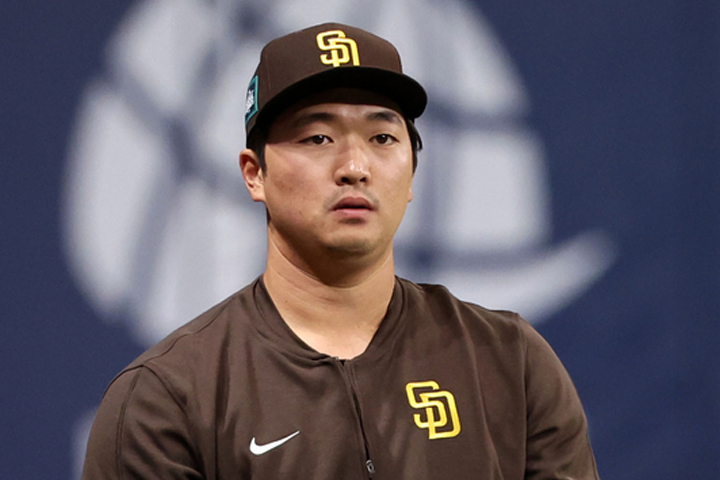
고우석에게 남은 과제는 분명하다. 빠른 공의 위력을 되찾는 동시에 제구 안정과 변화구 완성도를 끌어올려야 한다. 미국 타자들을 상대로 카운트 싸움에서 밀리지 않는 모습도 필요하다. 트리플A에서 꾸준히 좋은 투구를 보여줘야 다시 콜업 명단에 이름을 올릴 수 있다.
LG 팬들에게는 아쉬운 소식이다. 익숙한 마무리 투수가 다시 잠실 마운드에 서는 장면을 기대한 이들도 적지 않았다. 그러나 고우석은 아직 미국에서의 도전을 끝내지 않았다. 세인트폴에서 다시 시작하는 그의 다음 등판은 단순한 마이너리그 경기를 넘어, 빅리그 재도전을 향한 또 하나의 시험대가 될 전망이다.