사회모아
“국민이 지켜봅니다” 제주 실종사건 경찰 부실 대응 풍자한 공익광고 등장
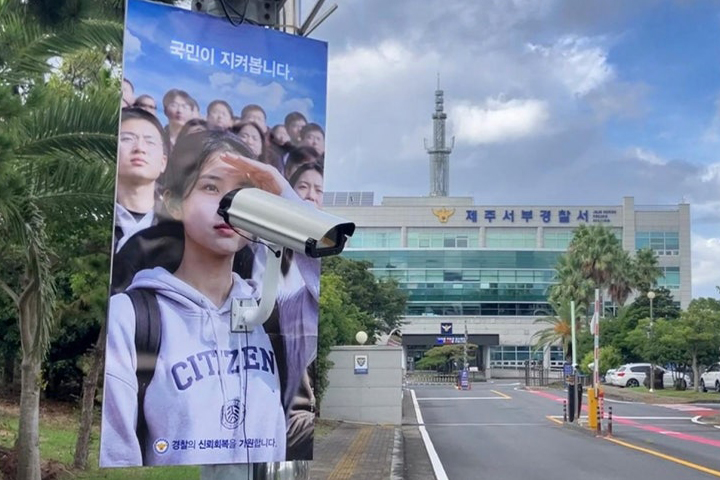
제주에서 발생한 30대 여성 장모씨 실종 사건을 둘러싸고 경찰의 초기 대응이 부실했다는 지적이 이어지는 가운데, 이를 풍자한 공익광고가 현장에 등장했다. 경찰을 감시하는 CCTV라는 이색적인 설정을 통해 공권력에 대한 시민들의 감시와 견제 필요성을 강조한 캠페인이다.공익광고 전문가 이제석씨가 이끄는 이제석 광고연구소는 지난 30일 장씨 실종 사건이 발생한 제주시 한림읍과 사건을 담당했던 제주서부경찰서 주변에서 게릴라 형식의 공익캠페인을 진행했다고 31일 밝혔다.
이번 캠페인의 핵심 메시지는 ‘더 큰 힘에는 더 강한 견제가 필요하다’는 것이다. 광고연구소는 범죄 예방과 시민 안전을 위해 활용되는 CCTV를 오히려 경찰을 향하도록 배치하는 방식으로 기존의 역할을 뒤집었다.
현장에 설치된 현수막에는 ‘국민이 지켜봅니다’라는 문구가 적혔다. 현수막에는 시민들이 한 방향을 바라보며 누군가를 지켜보는 듯한 이미지가 표현됐고, 그 중앙에는 실제 CCTV를 연상시키는 모형이 설치됐다.
일반적으로 CCTV는 범죄를 예방하고 시민들의 안전을 확보하기 위해 공공장소 곳곳에 설치된다. 하지만 이번 광고에서는 그 CCTV의 시선을 경찰 쪽으로 돌렸다. 시민을 바라보던 감시 장비가 이번에는 공권력을 바라보는 상징적인 ‘시민의 눈’으로 바뀐 것이다.
광고연구소 측은 이러한 연출을 통해 경찰 역시 국민의 감시와 견제에서 자유로울 수 없다는 메시지를 전달하고자 했다고 설명했다. 특히 공권력처럼 큰 권한을 가진 기관일수록 그 권한이 제대로 행사되고 있는지 지속적으로 확인할 필요가 있다는 점을 시각적으로 표현했다는 설명이다.
이번 캠페인의 배경에는 장씨 실종 사건을 둘러싼 경찰의 대응 논란이 있다. 지난 5월 실종 신고가 접수된 장씨 사건을 담당했던 경찰관이 실제 안전 여부를 확인하지 않은 상태에서 사건을 허위로 종결하고, 이후 실종자 관련 정보를 경찰 시스템에서 삭제한 사실이 알려지면서 비판이 거세졌다.
문제는 경찰의 수사 과정에서 단순히 사건 처리가 잘못된 데 그치지 않았다는 점이다. 장씨의 행방을 추적하는 과정이 제대로 진행되지 않으면서 마지막 행적을 확인할 수 있는 주변 CCTV 영상 상당수가 보존기간 만료로 삭제된 것으로 파악됐다.
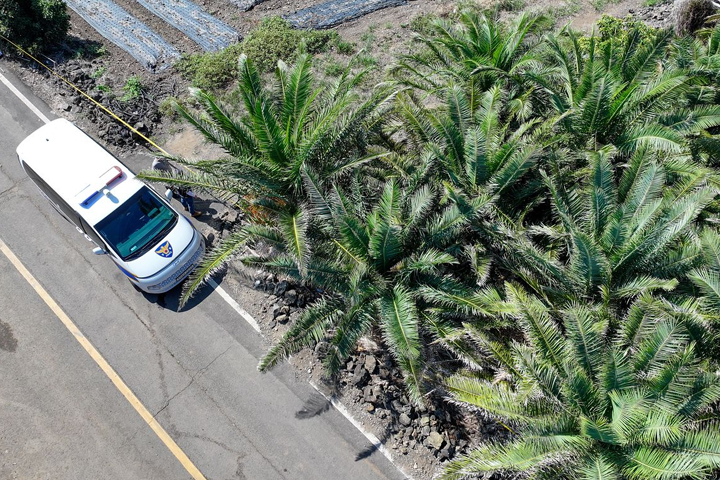
장씨는 실종 신고가 접수된 이후 104일이 지난 지난 24일 제주시 한림읍에 위치한 한 야자수농장에서 숨진 채 발견됐다. 실종자의 행적을 확인할 수 있는 주요 영상 자료가 사라진 뒤 시신이 발견되면서 경찰의 초동 대응이 적절했는지를 두고 논란이 더욱 커졌다.
이제석 광고연구소는 광고 제작뿐만 아니라 캠페인을 실제 현장에 설치하는 과정까지 영상으로 담았다. 해당 영상은 연구소 공식 유튜브 채널을 통해 공개됐다.
연구소 측은 이번 캠페인이 특정 경찰관이나 개인을 겨냥한 비판이 아니라는 점도 강조했다. 개인에 대한 공격보다는 이번 사건을 통해 드러난 제도적 허점과 공권력의 책임 문제를 시민들에게 환기하는 데 광고의 목적이 있다는 설명이다.
이번 공익광고는 익숙한 CCTV의 기능을 반대로 활용해 경찰에 대한 시민 감시라는 메시지를 전달했다는 점에서 눈길을 끌고 있다. 장씨 실종 사건을 계기로 경찰의 초동 대응과 실종자 수사 체계에 대한 개선 요구가 이어지는 가운데, 이번 캠페인이 공권력의 책임과 견제에 대한 사회적 논의를 확산시키는 계기가 될지 주목된다.