정치모아
“국회 못 간다” 조희대 불출석에…대법관 제청 갈등 폭발
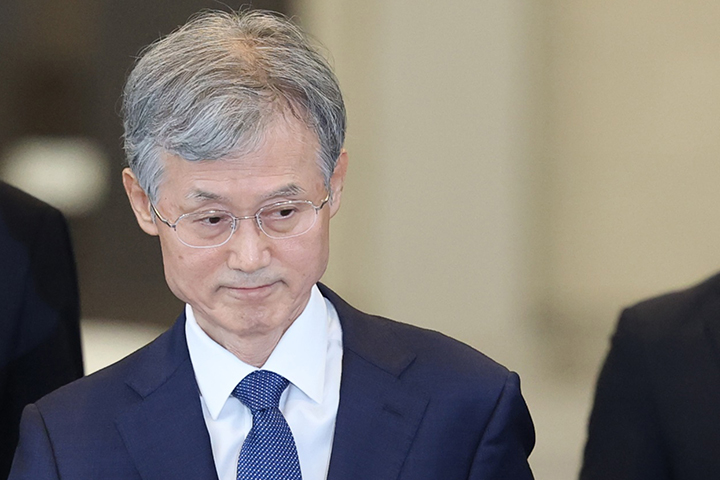
조희대 대법원장이 국회 법제사법위원회가 31일 개최하는 긴급현안질의에 참석하지 않겠다는 입장을 내놓으면서 정치권과 사법부 사이의 긴장이 높아지고 있다. 여권에서는 국회 출석을 거부한 데 대한 법적 대응 가능성까지 언급하고 있어 대법관 임명 제청을 둘러싼 논란이 새로운 국면으로 접어들 전망이다.국회 법사위는 이날 긴급현안질의를 열고 대법관 후보자 제청 과정과 관련한 경위를 확인할 예정이다. 당초 조 대법원장과 노경필 법원행정처장을 증인으로 불러 직접 질의할 계획이었지만, 조 대법원장은 지난 28일 국회에 불출석 사유서를 제출했다.
조 대법원장은 사유서를 통해 대법원장이 헌법에 따라 행사하는 대법관 임명 제청권과 관련해 국회에서 증언하도록 요구하는 것은 사법부의 독립과 삼권분립 원칙에 배치될 수 있다는 취지의 입장을 밝혔다. 또한 국회법상 대법원장에게 국회 출석과 답변 의무를 별도로 규정하지 않은 취지도 고려해야 한다고 주장했다.
이에 법사위 측은 조 대법원장의 출석을 재차 요구했다. 서영교 법사위원장은 전날 기자간담회에서 이번 사안의 핵심은 대법원장이 국회에 출석해 설명하는 것이라며 출석을 촉구했다. 아울러 법사위가 관련 법률에 따라 증인 출석을 의결한 만큼 불출석에 따른 후속 조치가 불가피할 수 있다고 밝혔다.
여당 간사였던 김승원 의원 역시 국회 증언 관련 법률에 따라 출석 의무가 있다는 점을 강조하면서, 조 대법원장이 법적 근거가 충분하지 않은 이유를 들어 국회의 요구에 응하지 않는 것은 적절하지 않다는 취지로 비판했다. 김 의원은 30일 이재명 대통령으로부터 법무부 장관 후보자로 지명됐다.
대법관 임명 제청을 둘러싼 청와대와 대법원 사이의 이견도 계속되고 있다. 조 대법원장은 이번 주 안으로 대법관 후보자 제청 과정에 대한 공식적인 설명을 내놓겠다고 예고한 상태다.
조 대법원장은 지난 28일 퇴근길 취재진에게 관련 내용을 검토하고 있다며 정리가 끝나는 대로 공식적으로 설명하겠다는 입장을 밝혔다. 대법관후보추천위원회를 다시 구성할 가능성에 대해서도 구체적인 내용은 추후 공개하겠다는 취지로 답변했다.
앞서 조 대법원장은 지난 18일 이재명 대통령에게 노태악 전 대법관의 후임으로 손봉기 대구지법 부장판사를, 이흥구 대법관의 후임으로 김성수 서울고법 부장판사를 각각 임명 제청했다.
특히 손 부장판사에 대한 제청 과정에서 청와대와 사전 조율이 없었던 것으로 알려진 데다, 제청안이 서면으로 전달된 사실까지 알려지면서 여권의 반발이 커졌다.
청와대는 결국 지난 28일 손 부장판사에 대한 임명동의안을 국회에 제출하지 않은 채 조 대법원장에게 후보자를 다시 제청해 달라고 요청했다. 이에 조 대법원장이 어떤 방식으로 대응할지에 따라 대법관 인선을 둘러싼 갈등이 더욱 확대될 가능성이 제기되고 있다.