
정치모아
1년 넘게 묵묵부답…유승민-박근혜 만남 결국 무산
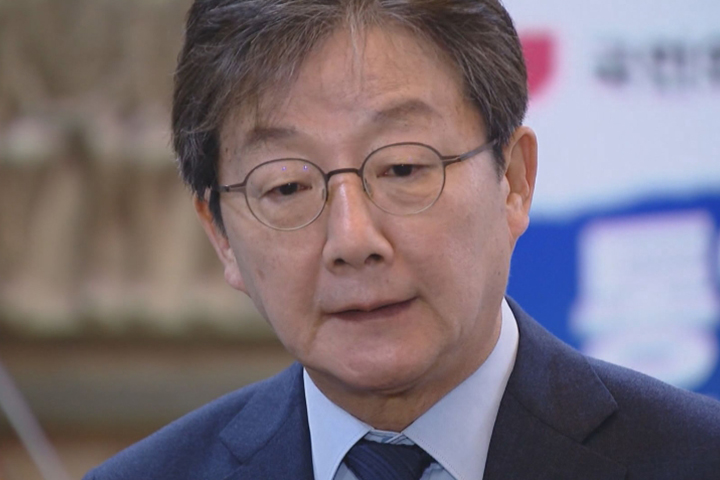 유승민 전 국회의원이 박근혜 전 대통령과의 만남을 간절히 희망했으나 끝내 응답을 받지 못했다는 사실을 공개하며 보수 진영 내 해묵은 앙금이 여전함을 시사했다. 유 전 의원은 최근 한 언론과의 인터뷰에서 지난해 초 박 전 대통령의 측근인 유영하 의원을 통해 만남을 요청하는 메시지를 전달했으나 1년이 넘도록 아무런 답변을 듣지 못했다고 털어놓았다. 이는 탄핵 이후 갈라진 보수 세력의 통합을 위해 결자해지 차원에서 만남을 시도했으나, 박 전 대통령 측의 완강한 거부 의사를 확인한 셈이다.
유 전 의원은 자신이 과거 박 전 대통령 탄핵에 찬성표를 던졌던 행보에 대해 박 전 대통령이 개인적으로 미워할 수 있다는 점을 충분히 이해한다고 밝혔다. 그럼에도 불구하고 만남을 고집했던 이유는 탄핵에 대한 찬반 논란으로 인해 보수 진영이 오랫동안 분열된 상태를 지속하고 있기 때문이라고 설명했다. 그는 박 전 대통령을 직접 만나 탄핵의 강을 건너는 진정한 의미의 통합에 대해 의견을 나누고, 분열의 고리를 끊어달라는 간곡한 부탁을 전하고 싶었다는 속내를 내비쳤다.
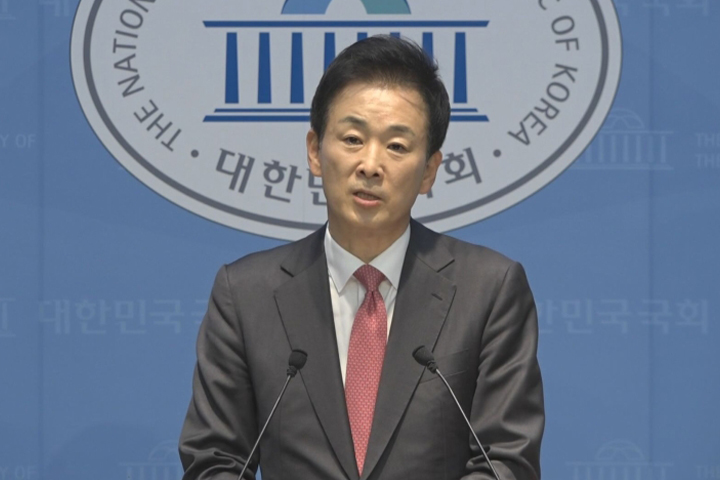
이러한 유 전 의원의 발언에 대해 박 전 대통령의 대변인 격인 유영하 의원은 즉각 싸늘한 반응을 보였다. 유 의원은 28일 라디오 방송에 출연해 유 전 의원의 만남 요청과 관련하여 자신은 중간에서 역할을 할 이유도 없고 그럴 계획도 전혀 없다고 못 박았다. 유 전 의원이 자신을 통해 소통하려 했던 시도 자체를 불필요한 행위로 규정하며, 박 전 대통령 곁을 지키는 측근으로서 유 전 의원과의 접촉에 강한 거부감을 드러낸 것이다.
유 의원은 더 나아가 유 전 의원이 진정으로 자신의 행보가 정당했다고 믿는다면 박 전 대통령을 찾을 것이 아니라 대구 시민들 앞에 직접 서야 한다고 쏘아붙였다. 대구 시민들에게 탄핵 찬성이 정당했다는 평가를 받는 것이 우선이지, 박 전 대통령 측을 설득하려 할 이유가 없다는 주장이다. 이는 유 전 의원이 보수의 심장부인 대구에서 여전히 극복하지 못한 정치적 한계를 정면으로 겨냥한 발언으로 해석되며 양측의 감정 골이 얼마나 깊은지를 보여주었다.
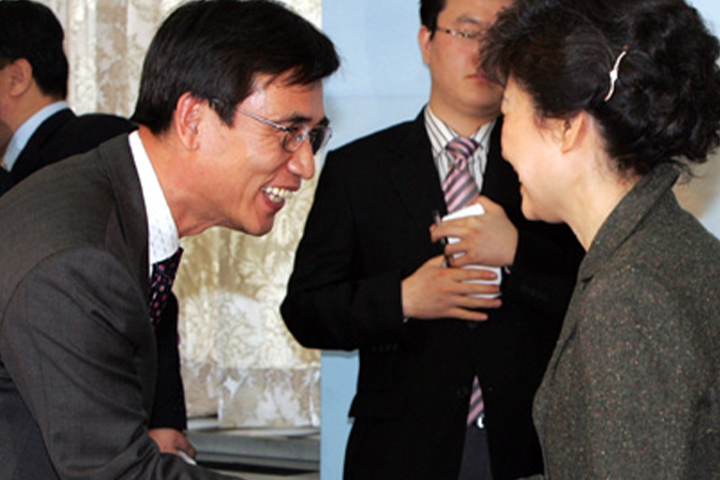
정치권에서 유 전 의원을 따라다니는 이른바 배신자 프레임에 대해서도 유 의원은 단호한 입장을 견지했다. 특정 세력이 프레임을 씌우는 것이 아니라, 유 전 의원의 과거 행보에 대해 대구 시민과 국민들이 내리는 객관적인 평가가 현재의 이미지를 만든 것이라는 논리다. 결국 유 전 의원이 박 전 대통령과의 만남을 통해 정치적 면죄부를 얻으려 하기보다는 대중의 냉혹한 평가를 겸허히 받아들여야 한다는 점을 강조하며 대화의 가능성을 원천 차단했다.
결국 유 전 의원의 만남 제안과 유 의원의 거절이 충돌하면서 보수 진영 내 탄핵 트라우마는 여전히 현재 진행형임이 증명됐다. 통합을 명분으로 손을 내민 유 전 의원과 원칙과 평가를 내세우며 선을 그은 박 전 대통령 측의 대립은 향후 보수 정당의 외연 확장 과정에서도 적지 않은 걸림돌이 될 것으로 보인다. 양측의 입장 차이가 평행선을 달리면서 보수 대통합을 향한 길은 여전히 멀고 험난한 과제로 남게 됐다.










