연예모아
우서윤 성형 논란 속, 전수완의 '아름다운 탈락'
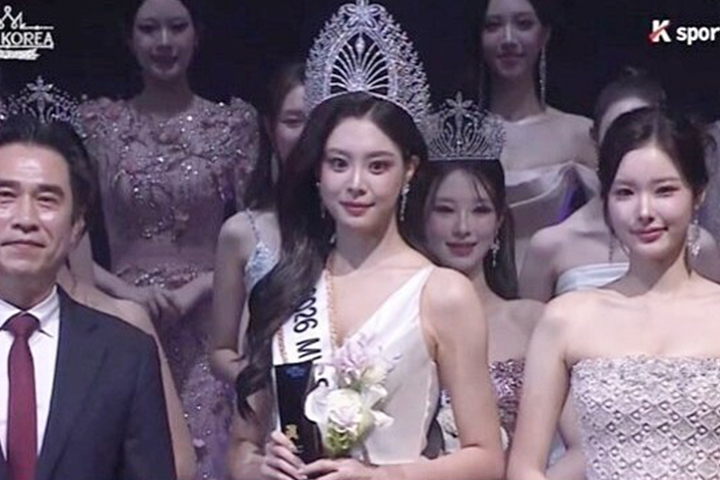
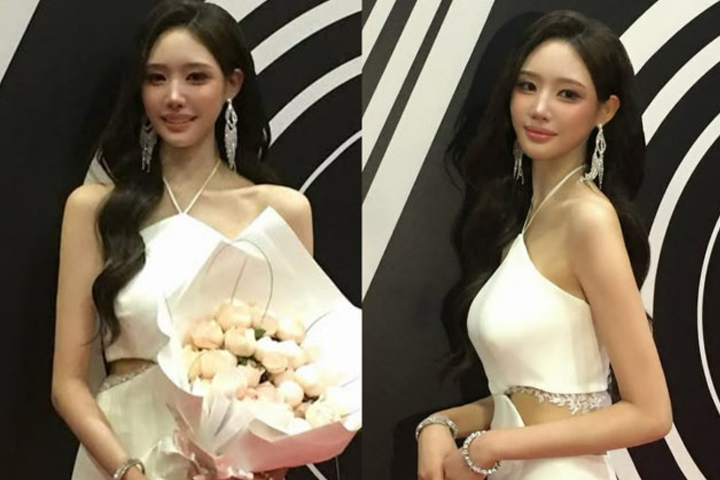 농구 코트를 누비던 전설적인 스타들의 딸들이 미스코리아 무대에서 엇갈린 행보를 보이며 대중의 시선을 사로잡고 있다. 지난 22일 열린 제70회 미스코리아 선발대회 본선에서 우지원의 딸 우서윤이 영예의 '진'을 차지했으나, 수상의 기쁨도 잠시 과거 예능 프로그램 출연 당시의 모습이 재소환되며 외모 변화에 대한 갑론을박이 이어지고 있다. 반면 서울 SK 나이츠 전희철 감독의 딸 전수완은 비록 입상에는 실패했지만, 대회를 마친 후 보여준 성숙한 태도로 대중의 호감을 사고 있다.
전수완은 본선 무대가 마무리된 후 자신의 사회관계망서비스를 통해 지난 4개월간의 여정을 되돌아보는 소감을 전했다. 공개된 사진 속 그녀는 순백의 드레스를 입고 환한 미소를 지으며 탈락의 아쉬움보다는 도전 자체를 즐기는 모습을 보였다. 지난 봄부터 시작된 준비 기간 동안 겪었던 수많은 감정과 성장의 기록을 담담하게 풀어낸 그녀의 글에는 동료들에 대한 애정과 응원해 준 이들을 향한 진심 어린 감사가 묻어났다.
대회 결과와 상관없이 자신만의 여름을 아름답게 마무리한 전수완의 모습에 누리꾼들의 격려가 쏟아지고 있다. 입상이라는 결과에 매몰되지 않고 과정에서 얻은 소중한 인연과 배움을 강조한 그녀의 태도는 경쟁 사회에서 신선한 울림을 주었다. 특히 과거 예능 프로그램에서 배우 이종혁의 아들과 풋풋한 인연을 맺었던 모습과 현재 세종대학교 무용과에서 꿈을 키워가는 성실함이 더해져 그녀의 향후 활동에 대한 기대감을 높였다.
이와 대조적으로 최고 영예를 안은 우서윤은 예상치 못한 논란의 중심에 섰다. 26명의 쟁쟁한 후보를 제치고 왕관을 썼지만, 16세 시절 예능 '둥지탈출3'에 출연했던 앳된 모습이 온라인상에 퍼지면서 현재의 화려한 외모와 차이가 있다는 지적이 나온 것이다. 축복받아야 할 우승의 순간이 성형 의혹이라는 차가운 시선으로 얼룩지면서, 대중의 관심은 순수한 축하보다는 외모의 변화를 추적하는 쪽으로 쏠리는 안타까운 상황이 연출됐다.
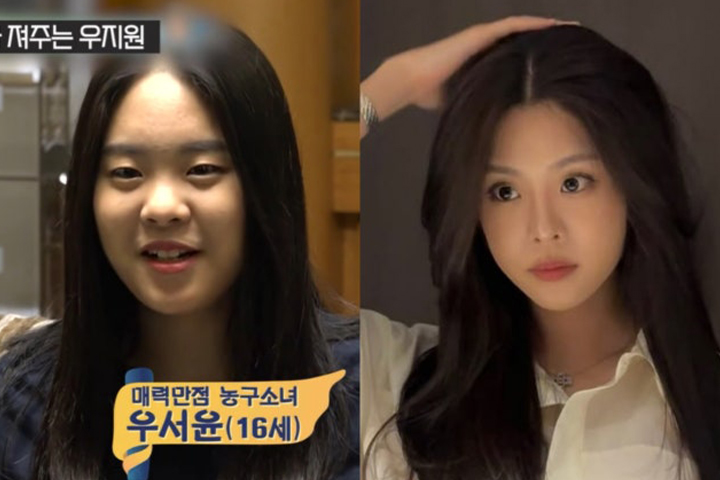
스포츠 스타 2세라는 공통점을 가진 두 사람의 행보는 미스코리아 대회가 가진 본연의 의미를 다시금 생각하게 한다. 외모의 완벽함을 겨루는 것을 넘어, 각자의 개성과 내면의 단단함을 증명하는 과정으로서의 가치가 재조명되고 있기 때문이다. 논란 속에서도 침묵을 지키고 있는 우서윤과, 결과에 승복하며 환한 미소로 다음을 기약하는 전수완의 모습은 각기 다른 방식으로 대중에게 강렬한 인상을 남겼다.
전수완은 이번 대회를 통해 얻은 2026년의 여름을 평생 잊지 못할 선물이라고 표현하며 무대 뒤로 물러났다. 비록 왕관은 쓰지 못했지만, 그녀가 보여준 긍정적인 에너지와 당당함은 이미 많은 이들의 마음속에 깊이 각인되었다. 농구 스타의 딸이라는 수식어를 떼고 각자의 길을 걷기 시작한 두 젊은 여성의 도전은 이번 대회를 기점으로 새로운 전환점을 맞이하게 될 것으로 보인다.