건강모아
1기 대장암도 척척…혈액 속 DNA가 암세포 추적
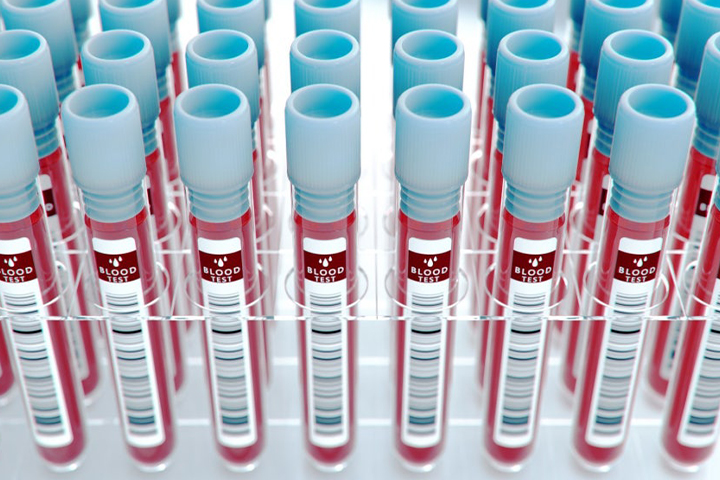 국내 의료진이 단 한 번의 채혈만으로 대장암 환자를 90% 이상의 확률로 찾아낼 수 있는 혁신적인 진단 기술을 선보였다. 서울아산병원 소화기내과 변정식·홍승욱 교수팀은 GC지놈과 공동 연구를 통해 혈액 속에 떠다니는 DNA 조각과 인공지능 분석 기법을 결합한 새로운 선별 검사법을 개발했다고 밝혔다. 이번 연구는 대변 채취나 장정결제 복용 등 기존 대장암 검진 과정에서 겪어야 했던 환자들의 극심한 번거로움을 획기적으로 줄여줄 것으로 기대를 모은다.
연구의 핵심은 세포가 사멸하면서 혈액으로 방출하는 '세포유리DNA(cfDNA)'에 있다. 암세포에서 유래한 DNA는 정상 세포의 것과 비교했을 때 조각의 길이나 절단된 위치, 말단 구조 등에서 미세한 차이를 보인다. 연구팀은 이러한 변별점을 차세대염기서열분석 기술로 파악한 뒤, 방대한 데이터를 인공지능 딥러닝 모델에 학습시켜 암 존재 여부를 판별하도록 했다. 인간의 눈으로는 식별하기 어려운 유전체 정보의 패턴을 AI가 정밀하게 잡아낸 결과다.
실제 환자 1,600여 명을 대상으로 진행한 검증 결과는 놀라웠다. 대장암 진단 민감도는 90.4%에 달했으며, 정상인을 음성으로 판별하는 특이도 역시 94.7%로 매우 높게 나타났다. 특히 주목할 점은 조기 발견 성능이다. 수술로 완치가 가능한 1기 대장암에서 84.2%의 민감도를 기록했고, 내시경 절제술만으로 치료할 수 있는 초기 단계 암은 90%의 확률로 검출해냈다. 이는 혈액검사가 조기 선별 도구로서 충분한 경쟁력을 갖췄음을 입증한 수치다.
암으로 발전하기 전 단계인 진행성 대장용종에 대해서도 유의미한 가능성을 확인했다. 용종 검출 민감도는 58.3%로 암 자체보다는 낮았으나, 기존 국가 검진에서 활용되는 분변잠혈검사의 용종 검출률이 25~40% 수준임을 고려하면 진일보한 성과다. 피 한 방울로 암뿐만 아니라 암의 씨앗이 될 수 있는 고위험군까지 선별해낼 수 있다는 점에서, 대장암 예방을 위한 1차 방어선 역할을 톡톡히 할 것으로 보인다.
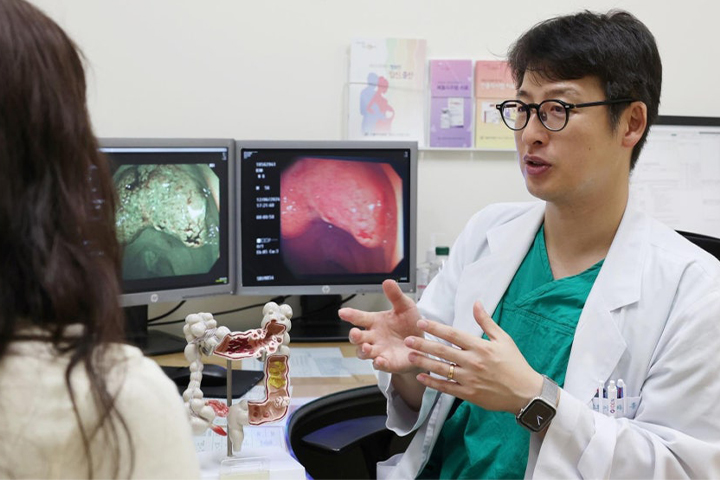
현재 우리나라의 대장암 검진 수검률은 주요 암종 중 가장 낮은 수준에 머물러 있다. 검사 전날 밤새 장을 비워야 하는 대장내시경의 고통과 직접 대변을 채취해야 하는 분변검사의 불편함이 검진 참여를 가로막는 주된 요인이었다. 이번에 개발된 혈액검사 기술이 실제 의료 현장에 도입된다면, 다른 건강검진을 위해 채혈하는 과정에서 대장암 위험도까지 동시에 확인할 수 있어 검진 문턱을 획기적으로 낮추는 계기가 될 전망이다.
다만 연구팀은 이번 기술이 당장 대장내시경을 완전히 대체하는 것은 아니라고 선을 그었다. 혈액검사에서 양성 반응이 나오더라도 정확한 발병 위치 확인과 조직 검사, 그리고 용종 제거를 위해서는 결국 내시경 검사가 병행되어야 하기 때문이다. 이번 연구는 대장암 검진을 꺼리는 사람들을 1차적으로 걸러내 정밀 검사로 유도하는 강력한 선별 도구로서의 가치를 입증한 것이며, 향후 일반인을 대상으로 한 대규모 임상 연구를 통해 상용화에 박차를 가할 계획이다.