스포츠모아
'60억의 사나이' 설영우, 분데스리가 전격 입성
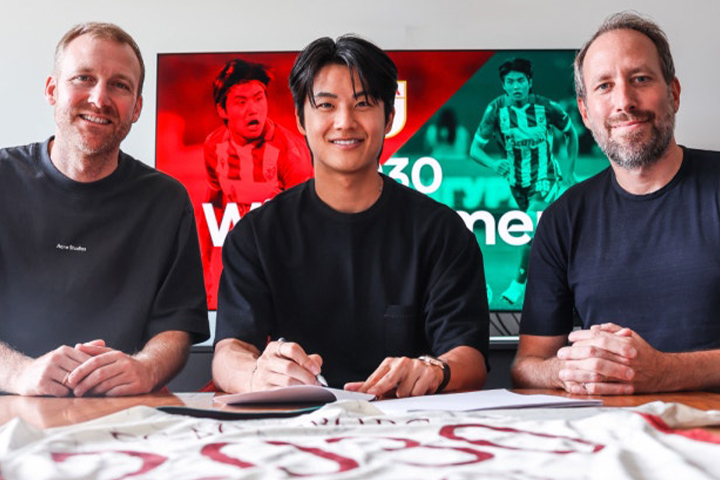
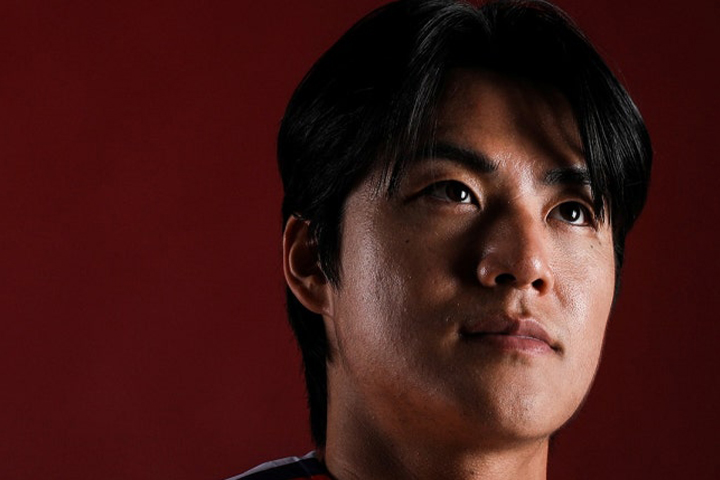 대한민국 축구 국가대표팀의 측면을 책임지는 설영우가 독일 분데스리가의 아우크스부르크 유니폼을 입으며 빅리그 진출의 꿈을 이뤘다. 아우크스부르크 구단은 공식 채널을 통해 설영우의 영입을 확정 지었으며, 계약 기간은 2030년까지로 장기적인 파트너십을 약속했다. 세르비아의 츠르베나 즈베즈다에서 약 2년간 눈부신 활약을 펼친 그는 이제 독일 무대에서 자신의 진가를 증명하게 됐다. 구체적인 이적 조건은 비공개에 부쳐졌으나 현지 매체들은 약 60억 원 규모의 이적료와 향후 발생할 셀온 조항 등이 포함된 것으로 파악하고 있다.
이번 이적에서 가장 눈길을 끄는 대목은 설영우가 배정받은 등번호 7번이다. 축구계에서 7번은 주로 팀의 공격을 주도하는 에이스나 핵심 윙어들이 다는 번호로, 수비수인 설영우가 이를 부여받은 것은 매우 이례적인 일이다. 이는 아우크스부르크가 설영우를 단순한 풀백에 가두지 않고, 그의 폭발적인 스피드와 다재다능함을 활용해 측면 공격의 활로를 뚫어줄 핵심 자원으로 보고 있음을 시사한다. 구단은 그가 양쪽 측면을 모두 소화할 수 있다는 점에 높은 점수를 주며 전술적 유연성을 기대하고 있다.
설영우는 지난 2년간 유럽 무대에서 검증된 자원임을 스스로 입증해왔다. 즈베즈다 소속으로 리그뿐만 아니라 유럽축구연맹 챔피언스리그와 유로파리그 등 수준 높은 국제 대회에서 100경기 이상을 소화하며 풍부한 경험을 쌓았다. 특히 2026 북중미 월드컵에서도 한국 대표팀의 주전 수비수로 활약하며 국제적인 경쟁력을 보여준 바 있다. 베니 베버 아우크스부르크 단장은 설영우의 속도와 다재다능함이 팀에 새로운 활력을 불어넣고 측면 포지션의 경쟁력을 한층 강화할 것이라며 강한 신뢰를 드러냈다.
아우크스부르크는 한국 축구 팬들에게 매우 친숙한 '지한파' 구단으로 잘 알려져 있다. 과거 구자철을 필두로 지동원, 홍정호 등 한국 축구의 기둥들이 이 팀을 거쳐 가며 분데스리가 내 한국 선수의 위상을 높였다. 설영우는 이들의 뒤를 잇는 역대 네 번째 한국인 선수로서, 선배들이 닦아놓은 길 위에서 새로운 역사를 써 내려갈 준비를 마쳤다. 구단 역시 한국 선수들과의 긍정적인 기억을 바탕으로 설영우가 팀의 주축으로 빠르게 녹아들기를 기대하는 분위기다.
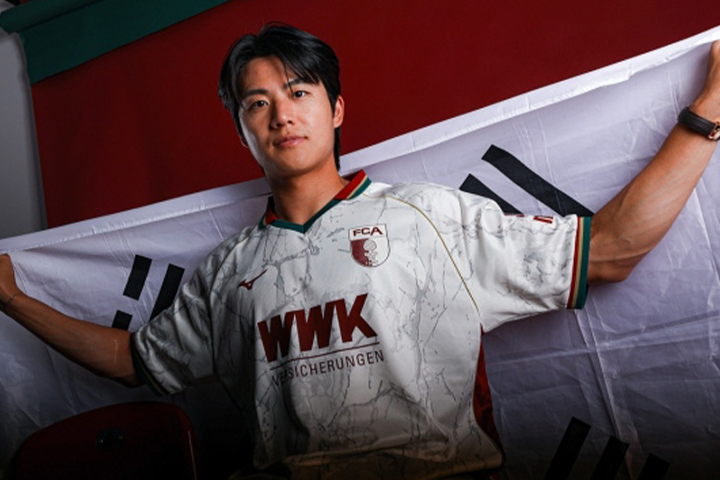
설영우의 가장 큰 강점은 포지션을 가리지 않는 전술적 활용도에 있다. 그는 오른쪽 풀백이 주 포지션이지만 왼쪽에서도 안정적인 수비력을 보여주며, 팀의 전술 변화에 따라 윙백이나 측면 미드필더 역할까지 수행 가능하다. 이러한 다재다능함은 시즌 중 부상자가 발생하거나 전술 변화가 필요한 시점에 감독에게 매력적인 카드가 될 수밖에 없다. 아우크스부르크는 설영우의 합류로 측면 수비의 견고함과 공격의 날카로움을 동시에 확보하게 되었다는 평가를 받고 있다.
계약서에 서명하자마자 훈련장에 모습을 드러낸 설영우는 분데스리가 데뷔를 향한 강한 의지를 불태우고 있다. 그는 입단 소감을 통해 훌륭하고 도전적인 리그인 분데스리가에서 자신의 실력을 증명하고 팀의 목표 달성을 위해 헌신하겠다는 포부를 밝혔다. 독일 무대 적응을 위해 구슬땀을 흘리고 있는 설영우가 과연 언제쯤 팬들 앞에 첫선을 보일지 전 세계 한국 축구 팬들의 이목이 쏠리고 있다. 등번호 7번을 단 수비수 설영우의 새로운 도전은 이제 막 시작되었다.