국제
'유럽 최고령 군주' 85세 노르웨이 국왕 병세 악화
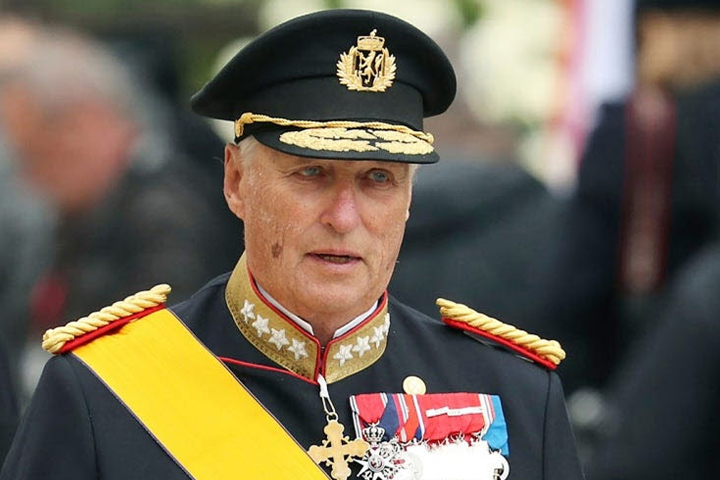 유럽 대륙에서 가장 나이가 많은 군주인 노르웨이의 하랄 5세 국왕이 생사의 갈림길에 섰다. 노르웨이 왕실은 최근 성명을 통해 혈액 내 세균 감염으로 투병 중이던 국왕의 건강 상태가 급격히 나빠져 현재 매우 위중한 단계에 진입했다고 공식 발표했다. 89세의 고령인 국왕은 그동안 용혈성 빈혈 등 여러 지병을 앓아왔으나, 이번 감염 증세는 의료진조차 '극히 심각하다'고 판단할 만큼 치명적인 것으로 알려졌다. 왕실 구성원들은 모든 대외 활동을 중단하고 국왕의 곁을 지키며 긴박한 상황에 대비하고 있다.
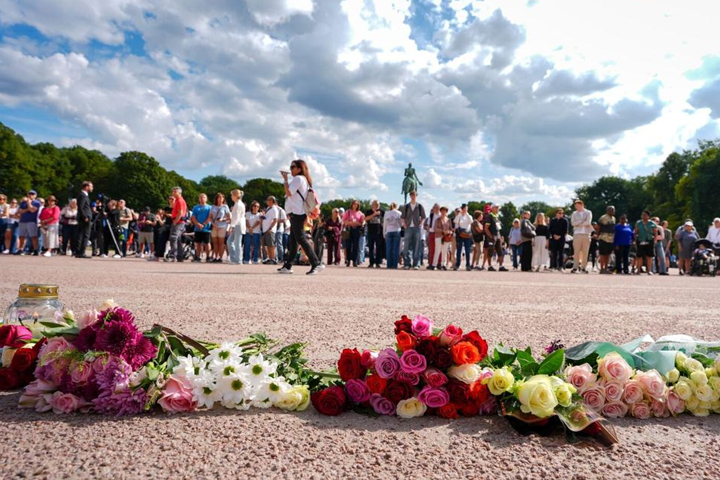
국왕이 입원해 있는 오슬로 대학병원 주변은 현재 무거운 정막과 긴장감이 감돌고 있다. 왕위 계승 서열 1위인 호콘 왕세자와 소냐 왕비 등 직계 가족들이 속속 병원에 집결했으며, 왕궁 앞에는 국왕의 쾌유를 비는 시민들의 발길이 끊이지 않고 있다. 시민들은 꽃과 촛불을 들고 모여들어 국가의 구심점 역할을 해온 지도자의 마지막 고비를 함께 지켜보고 있다. 노르웨이 전역은 국왕의 상태에 대한 추가 소식에 촉각을 곤두세우며 초조한 시간을 보내는 중이다.
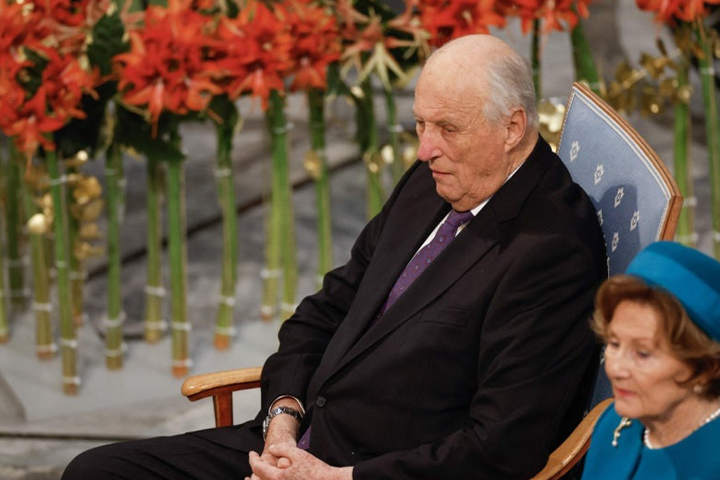
정치권 역시 국정 운영의 고삐를 죄며 비상 체제에 돌입했다. 요나스 가르 스퇴르 총리는 예정되었던 독일 방문을 전격 취소하고 국내에 머물며 상황을 주시하고 있으며, 국회의장 또한 해외 순방 일정을 중단하고 급거 귀국길에 올랐다. 심지어 한국을 방문 중이던 의회 외교·국방위원회 소속 의원들까지 일정을 앞당겨 복귀를 서두르고 있다. 이는 하랄 5세가 단순한 상징을 넘어 노르웨이 국민 통합의 실질적인 기둥이었음을 보여주는 대목이다.
하랄 5세는 1991년 즉위한 이후 36년 동안 노르웨이의 현대사를 함께해왔다. 그는 정치적 실권은 없었으나 테러나 자연재해 같은 국가적 비극이 닥칠 때마다 현장을 직접 찾아 국민의 눈물을 닦아주는 통합의 리더십을 발휘했다. 최근 몇 년 사이 심장박동기 이식 수술과 각종 감염증으로 여러 차례 병원 신세를 지면서도, 그는 의회에서 맹세한 '평생 서약'을 지키기 위해 왕위를 유지해왔다. 이러한 헌신적인 면모는 그를 노르웨이에서 가장 사랑받는 인물로 만들었다.
최근 노르웨이 왕실은 왕세자빈의 과거 행적과 관련된 추문으로 창건 이래 최대의 위기를 맞이하기도 했다. 왕실 구성원의 개인적 일탈로 인해 군주제 폐지 여론이 고개를 들 법한 상황이었음에도 불구하고, 국민 대다수가 여전히 왕실을 지지하는 배경에는 하랄 5세에 대한 깊은 신뢰가 자리 잡고 있다. 지난 5월 실시된 여론조사에서 응답자 3명 중 2명이 군주제를 지지한다고 답한 결과는 국왕 개인이 쌓아 올린 도덕적 권위가 왕실 전체의 존립 근거가 되고 있음을 시사한다.
현재 노르웨이 정부와 왕실은 만일의 사태에 대비한 국가 장례 절차와 왕위 계승 시나리오를 점검하고 있는 것으로 전해졌다. 호콘 왕세자가 이미 국왕의 업무 상당 부분을 대행해왔기에 행정적 공백은 크지 않겠으나, 국민들이 느끼는 심리적 상실감은 상당할 것으로 보인다. 89세 노군주의 투병 소식에 북유럽 전체가 숨을 죽인 가운데, 오슬로 왕궁의 깃발이 국왕의 생환을 알리는 신호가 될지 아니면 새로운 시대의 개막을 알리는 조기가 될지 전 세계의 이목이 쏠리고 있다.