경제
편의점·카페 점령한 셰프들…미식 대중화 시대
 국내 식음료 시장의 경쟁이 격화되면서 프랜차이즈 업계가 스타 셰프의 손을 잡고 돌파구를 마련하고 있다. 단순히 유명인의 이름을 빌리는 수준을 넘어 셰프 고유의 조리법과 요리 철학을 제품에 녹여내는 방식이 소비자의 지갑을 열고 있다. 특히 가성비를 중시하던 저가 커피 브랜드나 패스트푸드점들이 미슐랭 스타나 서바이벌 프로그램 출신 셰프들과 협업하며 브랜드 이미지를 고급화하는 전략이 눈에 띈다. 이러한 흐름은 일상적인 외식 메뉴에서도 수준 높은 미식 경험을 원하는 대중의 욕구를 정확히 파고들었다는 평가를 받는다.
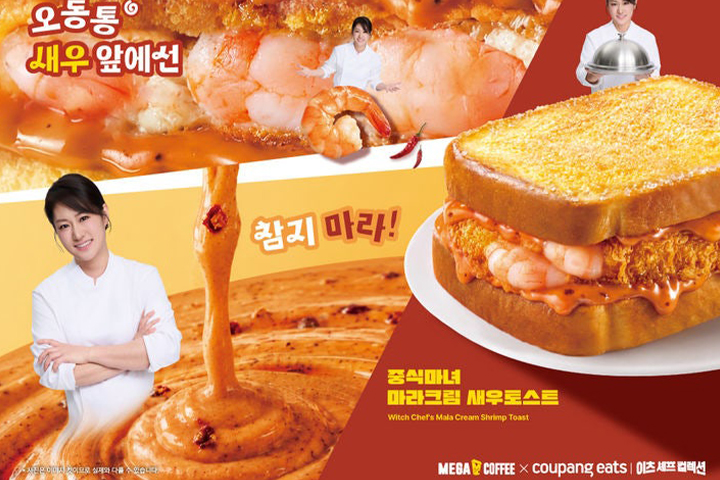
메가MGC커피는 중식의 대가로 불리는 이문정 셰프와 손잡고 간편식 시장의 판도를 흔들고 있다. 이번에 선보인 '중식마녀 마라크림 새우토스트'는 카페가 단순히 음료를 마시는 공간을 넘어 한 끼 식사를 해결하는 장소로 진화했음을 보여주는 상징적인 메뉴다. 마라의 매콤함과 크림의 부드러움을 조화시킨 특제 소스에 탱글한 새우 패티를 더해 기존 토스트에서는 볼 수 없었던 중식 특유의 풍미를 구현했다. 바쁜 일상 속에서도 셰프의 손맛을 느끼고 싶어 하는 직장인들 사이에서 특히 호응이 높다.
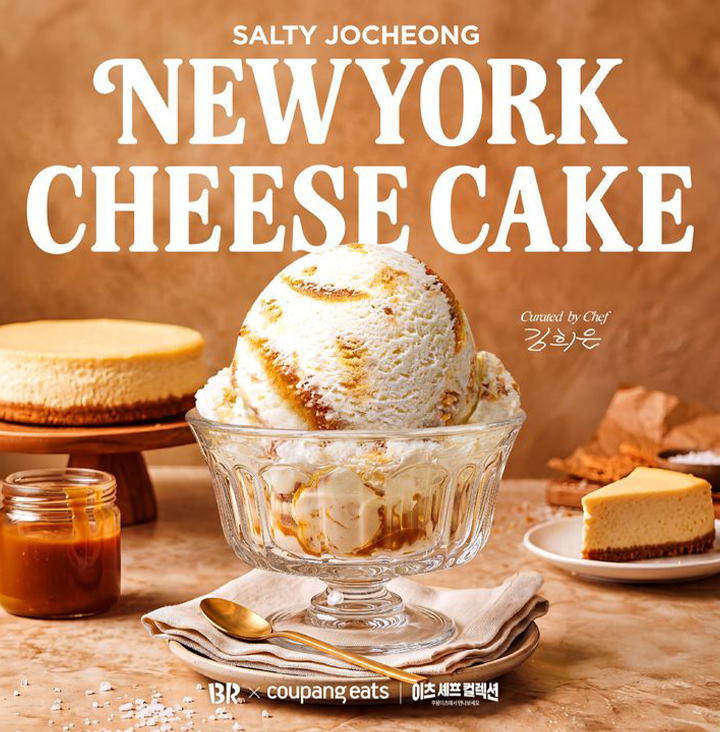
프리미엄 디저트 시장에서도 셰프의 감각은 빛을 발하고 있다. 배스킨라빈스는 미슐랭 스타 김희은 셰프와 협업해 스테디셀러인 뉴욕 치즈케이크를 완전히 새로운 감각으로 재해석했다. '솔티 조청 뉴욕치즈케이크'는 서구적인 아이스크림에 조청과 현미라는 한국적 식재료를 접목해 모던 한식의 정수를 보여준다. 짭조름한 카라멜과 고소한 현미 쿠키가 어우러진 이 제품은 익숙한 맛에 셰프만의 독창적인 터치를 가미해 미식가들의 호기심을 자극하며 매출 상승을 견인하고 있다.
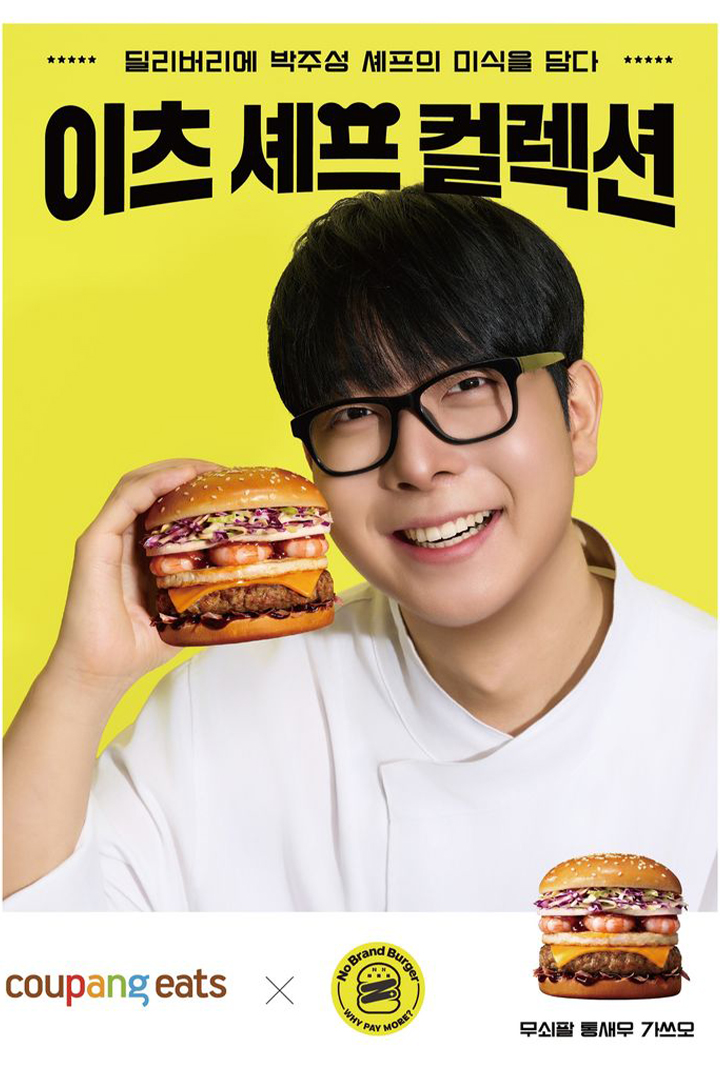
노브랜드 버거 역시 독창적인 레시피로 무장한 박주성 셰프와 함께 배달 및 포장 시장 공략에 박차를 가하고 있다. 신메뉴 '무쇠팔 통새우 가쓰오'는 일본식 철판 요리의 강렬한 풍미를 햄버거라는 틀 안에 담아낸 도전적인 시도다. 두툼한 고기 패티와 야끼소바 소스, 그리고 춤추는 가쓰오부시의 조합은 기존 버거 프랜차이즈에서 경험하기 힘들었던 이색적인 맛을 선사한다. 셰프의 개성이 담긴 메뉴가 가성비 전략과 만나면서 젊은 층을 중심으로 강력한 팬덤을 형성하는 모습이다.
업계 전문가들은 이러한 협업이 브랜드와 셰프 모두에게 윈윈 효과를 준다고 분석한다. 브랜드는 셰프의 전문성을 빌려 메뉴의 차별성을 확보하고, 셰프는 자신의 레시피를 대중적으로 확산시킬 기회를 얻기 때문이다. 특히 최근 요리 서바이벌 프로그램의 흥행으로 스타 셰프에 대한 팬덤이 형성되면서, 이들이 참여한 제품은 출시와 동시에 강력한 마케팅 효과를 누리고 있다. 소비자들은 이제 편의점이나 카페에서도 줄 서서 먹던 유명 레스토랑의 감성을 손쉽게 경험할 수 있게 되었다.
식음료 기업들은 앞으로도 단순한 일회성 협업을 넘어 셰프의 철학을 장기적으로 공유하는 파트너십을 강화할 전망이다. 이미 시장에서는 셰프의 이름을 내건 전용 라인업 구축이나 팝업 스토어 운영 등 다양한 형태의 변주가 일어나고 있다. 경쟁사들이 따라 하기 힘든 고유의 맛과 스토리를 확보하는 것이 시장 점유율을 지키는 핵심 열쇠가 되었기 때문이다. 셰프의 손끝에서 탄생한 차별화된 메뉴들이 외식 문화의 수준을 한 단계 높이며 소비자들의 입맛을 사로잡고 있다.