사회모아
에스컬레이터 한 줄 서기 vs 두 줄 서기, 당신의 선택은?
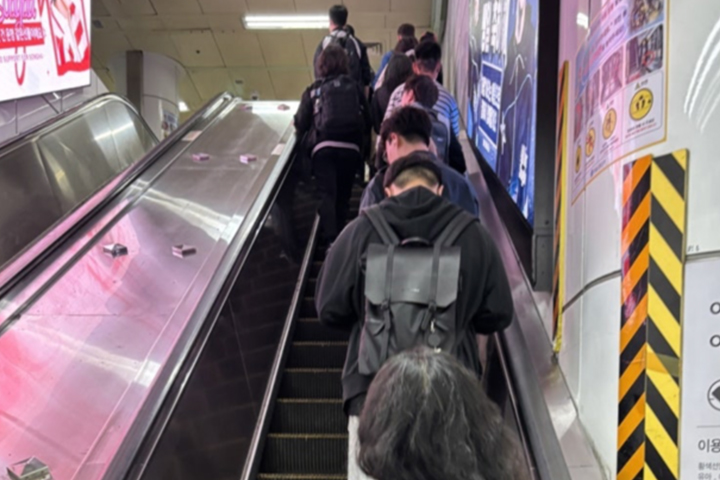 에스컬레이터 이용 시 한쪽 줄을 비워두는 관행을 둘러싼 해묵은 논쟁이 정부의 정책 재검토 결정으로 다시 불붙었다. 행정안전부가 최근 실시한 대국민 인식 조사에 따르면, 한 줄 서기를 지지하는 응답과 두 줄 서기를 선호하는 응답이 오차 범위 내에서 팽팽하게 맞서고 있는 것으로 나타났다. 이는 효율성을 중시하는 시민 의식과 안전을 최우선으로 고려해야 한다는 목소리가 우리 사회 내에서 여전히 날카롭게 대립하고 있음을 보여주는 지표다.
시민들이 두 줄 서기를 지지하는 가장 큰 이유는 단연 안전사고 예방이었다. 반면 한 줄 서기를 고수하는 이들은 바쁜 이들을 위한 배려와 오랜 습관을 주된 근거로 꼽았다. 하지만 전문가들은 줄의 개수보다 더 중요한 본질은 기기 위에서의 보행 행위 자체에 있다고 지적한다. 실제로 현재의 안전 수칙은 줄의 위치와 상관없이 손잡이를 반드시 잡고 걷거나 뛰지 않는 것을 기본 원칙으로 삼고 있지만, 현장에서는 이동 효율을 앞세운 보행이 빈번하게 일어나고 있다.
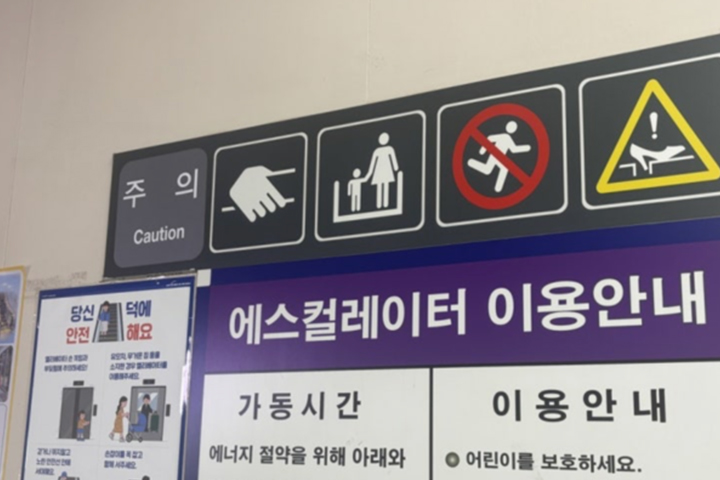
과거 정부 정책의 변화 과정을 살펴보면 우리 사회가 겪어온 혼란이 고스란히 드러난다. 2000년대 초반에는 한 줄 서기가 에티켓으로 장려되었으나, 기기 고장과 안전 문제가 대두되면서 한때 두 줄 서기 캠페인이 대대적으로 전개되기도 했다. 이후 특정 서기 방식을 강요하기보다 기본적인 안전 수칙 준수로 정책의 무게중심이 옮겨갔지만, 여전히 현장에서는 한쪽을 비워두는 문화가 지배적으로 작동하며 정책과 현실 사이의 괴리가 지속되고 있다.
실제 사고 통계는 에스컬레이터 위에서의 움직임이 얼마나 위험한지를 여실히 보여준다. 지난 수십 년간 발생한 사고의 대다수가 기계적 결함이 아닌 이용자의 부주의와 과실에서 비롯되었으며, 특히 고령층의 피해가 집중되는 경향을 보였다. 실험 결과에 따르면 에스컬레이터에서 걸어 내려갈 때 발판에 가해지는 충격은 평소 체중의 두 배를 상회하는 것으로 나타났다. 이러한 물리적 충격은 기기의 노후화를 앞당기고 예기치 못한 전도 사고의 원인이 된다.
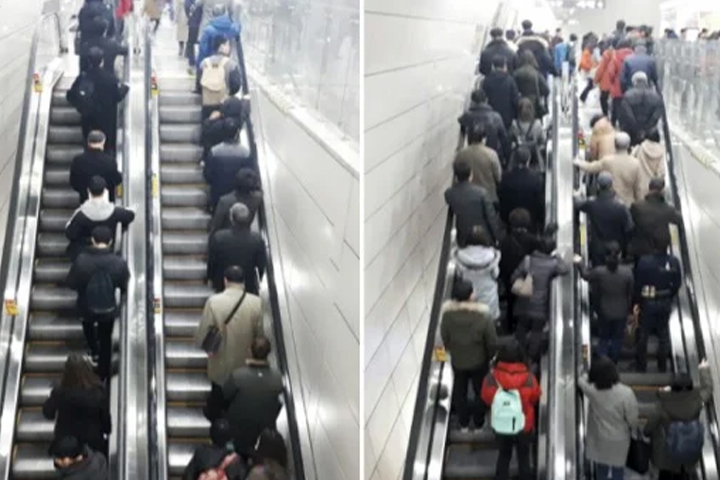
해외 사례를 보더라도 에스컬레이터 이용 문화에 정답은 없다. 국가마다, 혹은 도시마다 혼잡도와 시민 정서에 따라 각기 다른 방식을 채택하고 있으며, 일부 국가에서는 시간대에 따라 유연하게 운영 지침을 바꾸기도 한다. 이는 획일적인 규제보다는 상황에 맞는 합리적인 가이드라인이 필요함을 시사한다. 우리 정부 역시 이번 논의를 통해 단순히 서는 위치를 정하는 차원을 넘어, 노후 장비의 보강과 대체 이동 수단 확보 등 포괄적인 안전 대책을 모색하고 있다.
행정안전부는 오는 29일 국민 토론회를 열어 다양한 계층의 의견을 수렴하고 최종적인 안전 이용 지침을 마련할 계획이다. 이번 토론회에서는 혼잡한 출퇴근 시간대와 한산한 낮 시간대의 운영 방식을 차별화할지, 혹은 강력한 보행 금지 조치를 도입할지 등이 집중적으로 다뤄질 예정이다. 수십 년간 이어져 온 시민들의 습관과 안전이라는 가치가 어떻게 접점을 찾을 수 있을지, 정부가 내놓을 새로운 해법에 전 국민의 이목이 쏠리고 있다.