연예모아
앙상한 팔뚝 논란? 웬디 무대 영상의 진실은
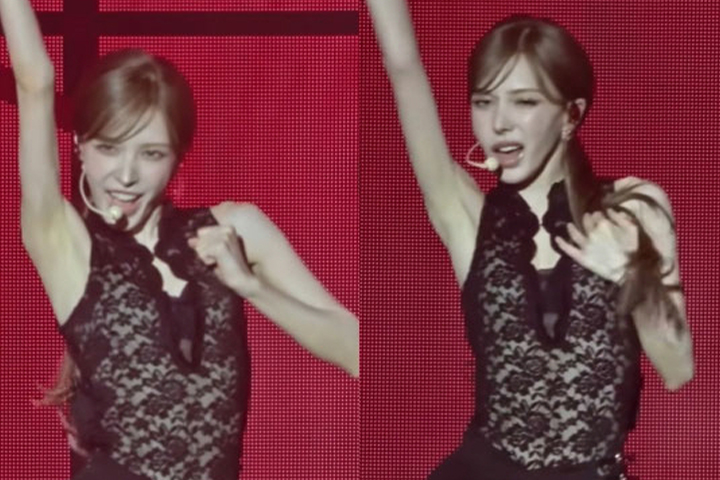
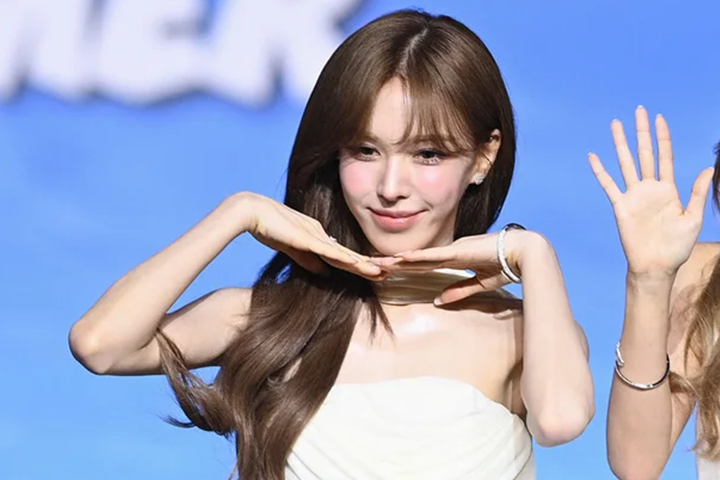 최근 성황리에 마무리된 레드벨벳의 팬 콘서트 이후 멤버 웬디의 무대 위 모습이 온라인상에서 뜨거운 논쟁의 중심에 섰다. 무대 위 웬디의 체형이 이전보다 눈에 띄게 마른 듯한 실루엣을 보이자, 팬들 사이에서는 건강 상태를 걱정하는 목소리가 먼저 터져 나왔다. 밀착된 무대 의상을 입고 격렬한 퍼포먼스를 소화하는 과정에서 드러난 가는 팔과 허리 라인이 팬들의 보호 본능을 자극한 것이다. 하지만 이러한 순수한 우려는 일부 누리꾼들의 무분별한 신체 품평과 근거 없는 의혹 제기로 이어지며 본질이 흐려지고 있다.
온라인 커뮤니티를 중심으로 확산된 영상과 사진 속 웬디의 모습은 촬영 각도나 조명에 따라 실제보다 더 앙상하게 보일 여지가 충분하다. 그럼에도 불구하고 일부에서는 웬디의 신체 라인을 두고 특정 보정 기구를 사용한 것이 아니냐는 식의 확인되지 않은 추측을 내놓으며 논란을 부추겼다. 전문가들은 의상의 소재나 재단 방식, 그리고 격한 안무 중의 움직임에 따라 신체 실루엣은 얼마든지 달라 보일 수 있다고 지적하며, 단편적인 장면만으로 아티스트의 사생활이나 신체적 특징을 단정 짓는 행위의 위험성을 경고했다.
문제의 심각성은 단순한 우려를 넘어선 인격 모독 수준의 악성 댓글에서 고스란히 드러났다. 일부 누리꾼들은 웬디의 외모를 향해 입에 담기 힘든 원색적인 비하 발언을 쏟아내며 조롱의 대상으로 삼았다. 특히 여성 아티스트의 신체 특정 부위를 언급하며 성적 대상화하거나 해골에 비유하는 등 인격 살인에 가까운 언어폭력이 난무했다. 이러한 행태는 표현의 자유라는 명분 뒤에 숨은 명백한 폭력이며, 아티스트가 쌓아온 예술적 성취를 외모라는 잣대 하나로 폄훼하는 저급한 문화의 단면을 보여준다.
이에 소속사 측은 아티스트의 인권 보호를 위해 칼을 빼 들었다. 소속사는 최근 지속적으로 확인되고 있는 악의적인 신체 비하와 성희롱성 게시물에 대해 더 이상 묵과하지 않겠다는 입장을 공식화했다. 단순한 의견 개진을 넘어선 명예훼손 행위에 대해 사안의 경중을 따지지 않고 법적 절차를 밟겠다는 강력한 경고다. 이는 아티스트를 향한 무분별한 비난이 개인의 정신적 고통을 넘어 산업 전반의 건강성을 해친다는 판단에 따른 조치로 풀이된다.
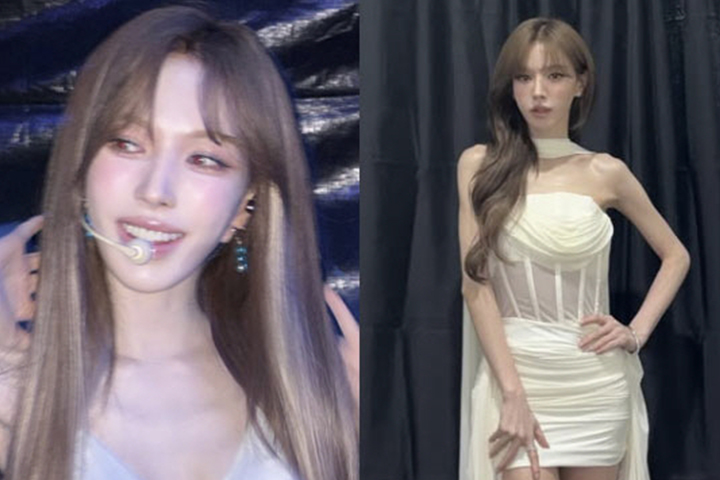
팬들은 소속사의 강경한 태도를 지지하며 웬디를 향한 응원의 메시지를 보내고 있다. 체중의 변화나 외형적인 모습보다 아티스트가 무대 위에서 보여주는 열정과 건강한 미소가 더 중요하다는 점을 강조하는 분위기다. 팬들은 웬디가 외부의 따가운 시선에 흔들리지 않고 본연의 활동에 집중할 수 있도록 성숙한 팬심을 발휘하고 있다. '걱정'이라는 가면을 쓰고 타인의 신체를 난도질하는 행위가 얼마나 파괴적인지를 다시금 되새겨야 한다는 자성의 목소리도 힘을 얻고 있다.
레드벨벳은 최근 발매한 여름 미니앨범 활동과 리얼리티 프로그램을 통해 데뷔 12년 차의 저력을 과시하며 변함없는 팀워크를 보여주고 있다. 웬디 역시 메인 보컬로서 독보적인 가창력을 뽐내며 아티스트로서의 존재감을 증명하는 중이다. 외모를 둘러싼 소모적인 논란 속에서도 묵묵히 자신의 자리를 지키는 그녀의 행보는, 대중문화 예술가를 바라보는 우리 사회의 시선이 어디로 향해야 하는지를 시사한다. 결국 중요한 것은 겉으로 드러난 수치가 아니라 아티스트가 전하는 음악적 진심과 건강한 활동 지속 여부다.