문화
현대무용 거장과 신예의 대결, '트리플 빌' 개막
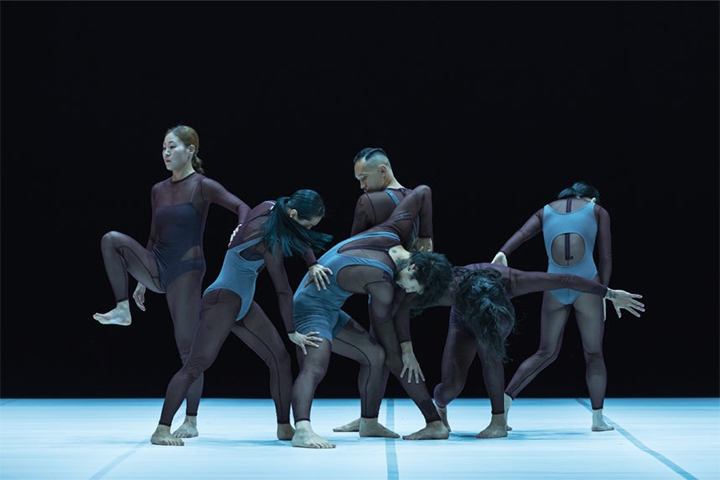 세계적인 현대무용의 거장 윌리엄 포사이스의 전설적인 걸작과 한국 무용계를 이끄는 젊은 안무가들의 에너지가 서울 예술의전당 무대에서 충돌한다. 국립현대무용단은 오는 10월 2일부터 사흘간 예술의전당 CJ 토월극장에서 세 편의 현대무용을 엮은 '트리플 빌'을 무대에 올린다고 발표했다. 이번 공연은 지난해 관객들의 뜨거운 호응을 얻었던 '더블 빌'의 구성을 확장하여, 포사이스의 대표작과 국내 안무가 이재영, 정철인의 작품을 한자리에서 감상할 수 있는 특별한 기회를 제공한다.
이번 무대의 중심축은 현대무용의 문법을 새로 쓴 윌리엄 포사이스의 2000년 발표작 '하나의 편평한 것, 복제된'이 맡는다. 포사이스는 고전 발레의 엄격한 구조를 해체하고 재조립하며 50년 넘게 무용계의 혁신을 주도해온 인물로, 올해 교토상을 수상하며 그 업적을 다시 한번 인정받았다. 무대 위에 촘촘히 배치된 금속 테이블 사이를 무용수들이 번개 같은 속도로 누비는 이 작품은, 인간의 몸과 차가운 사물이 결합해 거대한 기계장치처럼 움직이는 시각적 경이로움을 선사한다.
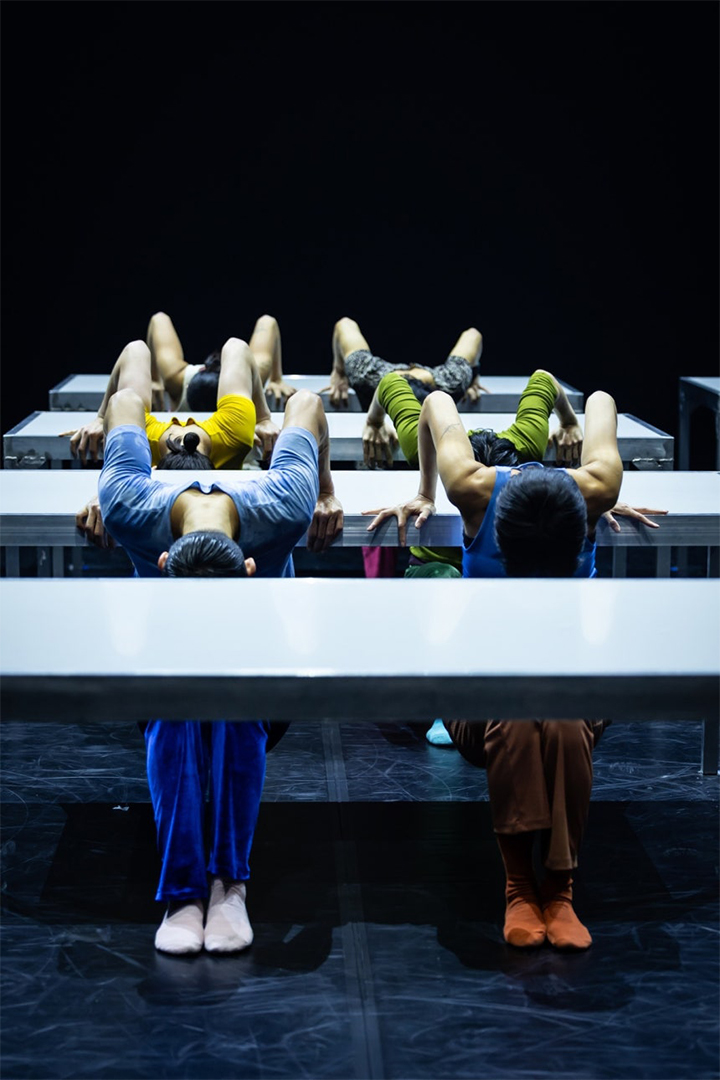
국내 안무가 이재영의 '메커니즘'은 시스템 속 인간의 존재론적 고민을 몸의 언어로 풀어낸다. 작가는 우주와 지구, 그리고 현대 문명이라는 거대 구조 안에서 기능하는 인간의 신체 역시 하나의 정밀한 시스템이라는 점에 주목한다. 효율성만을 강조하는 사회적 흐름 속에서 소외되는 비생산적 가치들을 무용수들의 저항적인 움직임을 통해 역설적으로 조명한다. 시스템에 순응하면서도 끊임없이 균열을 내려는 신체의 몸부림이 관객들에게 깊은 사유의 시간을 제공할 것으로 보인다.
정철인 안무가의 '비보호'는 도시의 길 위에서 벌어지는 수많은 관계와 충돌을 무대 위로 끌어들인다. 사람과 이동 수단, 사물들이 엉키며 만들어내는 무질서 속의 질서를 탐구하는 이 작품은 익스트림 스포츠 요소와의 협업을 통해 신체적 역동성을 극대화했다. 무용수들은 서로의 움직임을 읽고 방해하거나 양보하는 과정을 반복하며, 통제된 안전 구역을 벗어난 생생한 생존의 움직임을 보여준다. 충돌의 위기 속에서 피어나는 새로운 질서가 무대 위에서 화려하게 펼쳐진다.
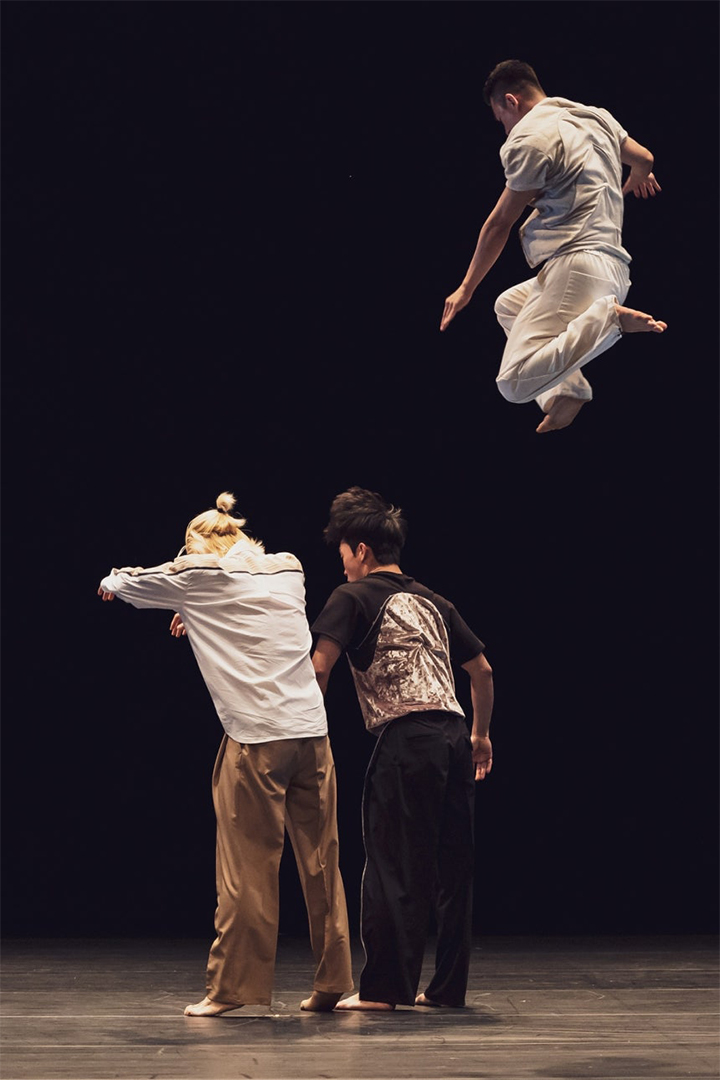
이번 '트리플 빌'은 세계적인 거장의 고전적 혁신과 한국 안무가들의 동시대적 감각이 어떻게 공존할 수 있는지를 보여주는 시험대이기도 하다. 국립현대무용단은 서로 다른 색깔을 지닌 세 작품을 유기적으로 배치함으로써 현대무용이 지닌 다채로운 스펙트럼을 대중에게 효과적으로 전달하고자 한다. 관객들은 정교한 기계적 미학부터 역동적인 길거리의 에너지까지, 현대무용이 도달할 수 있는 극단의 지점들을 한 호흡에 경험하게 된다.
공연은 10월 초 단 사흘간만 진행되어 무용 팬들의 예매 경쟁이 그 어느 때보다 치열할 전망이다. 거장의 철학이 담긴 테이블 위의 군무와 한국 안무가들이 던지는 시스템 및 관계에 대한 질문은 올가을 관객들에게 강렬한 예술적 자극을 남길 것으로 보인다. 국립현대무용단은 이번 공연을 통해 국내 현대무용의 제작 역량을 다시 한번 확인시키는 동시에 세계 무대와의 접점을 더욱 넓혀갈 방침이다.