건강모아
뇌에 심는 IoT…세계 어디서든 신경세포 조절
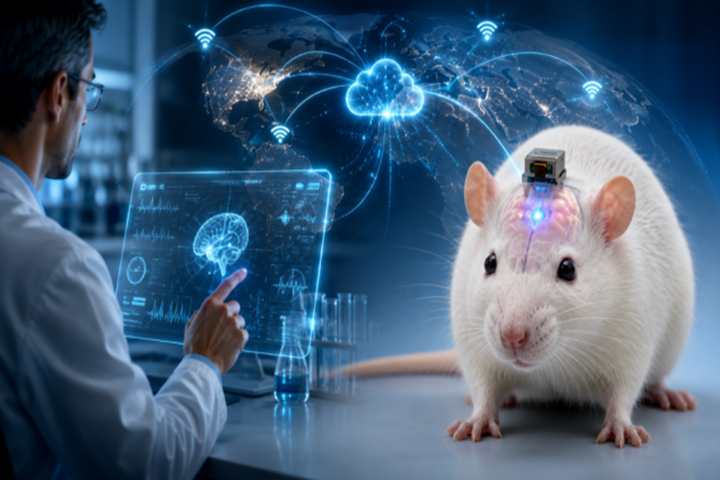 국내 연구진이 전 세계 어디서든 인터넷을 통해 뇌 신경세포를 정밀하게 조절하고 약물을 전달할 수 있는 혁신적인 무선 이식 장치를 선보였다. KAIST 정재웅 교수팀과 연세대 의대 김화영 교수팀은 사물인터넷(IoT) 기술을 접목해 실험동물의 행동 제약 없이 장기간 뇌 기능을 연구할 수 있는 플랫폼을 구축했다고 밝혔다. 이번 성과는 복잡한 유선 장비나 근거리 조작의 한계를 극복하며 중독 및 퇴행성 뇌 질환 연구의 새로운 지평을 열었다는 평가를 받는다.
기존의 뇌 연구는 동물의 머리에 수많은 선을 연결해야 했기에 자연스러운 움직임을 관찰하는 데 한계가 뚜렷했다. 무선 장치가 도입된 이후에도 연구자가 실험실 인근에서 직접 조작해야 하는 거리상의 제약이 뒤따랐다. 그러나 연구팀은 장치를 인터넷망에 직접 연결함으로써 이러한 물리적 장벽을 완전히 제거했다. 실제로 미국 시카고의 연구자가 한국 대전에 위치한 실험용 쥐의 뇌 장치를 실시간으로 제어하는 데 성공하며 국가 간 경계를 넘나드는 안정적인 작동 성능을 입증했다.
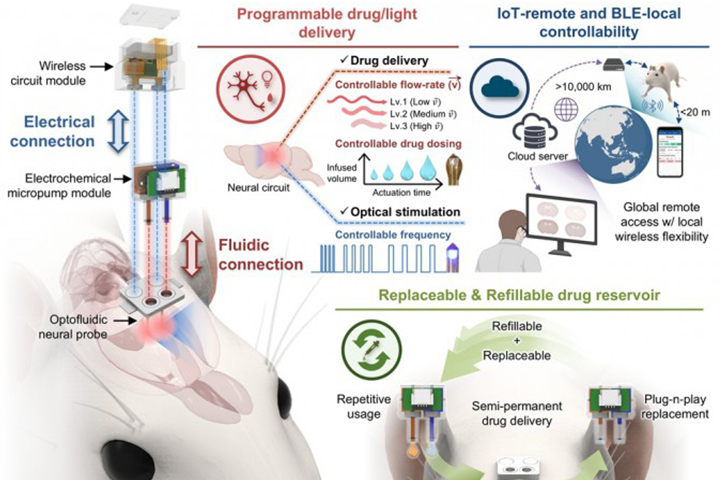
이 장치는 각설탕 정도의 초소형 크기임에도 불구하고 첨단 기술이 집약되어 있다. 내부에는 뇌의 특정 부위에 약물을 투여하는 미세 유체 시스템과 신경세포를 빛으로 자극하는 마이크로 LED가 탑재됐다. 연구자는 실험실에 출근하지 않고도 스마트폰이나 컴퓨터를 통해 예약된 시간에 맞춰 약물을 주입하거나 빛 자극을 가할 수 있다. 이는 연구자의 존재 자체가 동물에게 스트레스를 주어 실험 결과를 왜곡하는 현상을 원천적으로 차단하는 효과를 거뒀다.
장기 실험의 고질적 문제였던 약물 보충 방식도 획기적으로 개선됐다. 연구팀은 자석을 이용한 탈부착식 약물 저장소를 설계하여, 약물이 소진되더라도 추가적인 수술 없이 간편하게 저장소를 교체하거나 보충할 수 있도록 했다. 덕분에 한 번의 이식으로도 수개월에 걸친 반복 실험이 가능해졌으며, 이는 뇌 회로와 행동 변화를 장기간 추적해야 하는 우울증이나 치매 연구에 최적화된 환경을 제공한다.
실제 동물 실험 결과는 이 장치의 실무적 가치를 뒷받침한다. 연구팀이 쥐의 뇌에 코카인을 투여한 뒤 특정 신경세포에 빛 자극을 가하자, 중독으로 인한 이상 행동 반응이 즉각적으로 억제되는 현상이 확인됐다. 약물 전달과 빛 자극을 동시에 활용하는 복합 뇌 회로 연구의 가능성을 실증한 셈이다. 이러한 기술은 향후 인공지능(AI)과 결합하여 환자의 뇌 상태를 실시간 감지하고 필요한 시점에 자동으로 치료 자극을 주는 지능형 의료기기로 진화할 전망이다.
연구진은 이번 기술이 단순한 연구 도구를 넘어 뇌공학의 패러다임을 바꾸는 IoT 플랫폼이 될 것이라고 강조했다. 정재웅 교수는 장기적이고 반복적인 원격 실험이 가능해진 만큼 뇌 질환 진단과 치료를 위한 이식형 의료기기 개발에 박차를 가하겠다고 설명했다. 김화영 교수 역시 다양한 질환 모델에서 뇌 회로와 행동 사이의 인과관계를 규명하는 핵심 도구가 될 것이라며 기대감을 내비쳤다.