스포츠모아
"직접 전화했다" 라포르타, ATM에 최후통첩
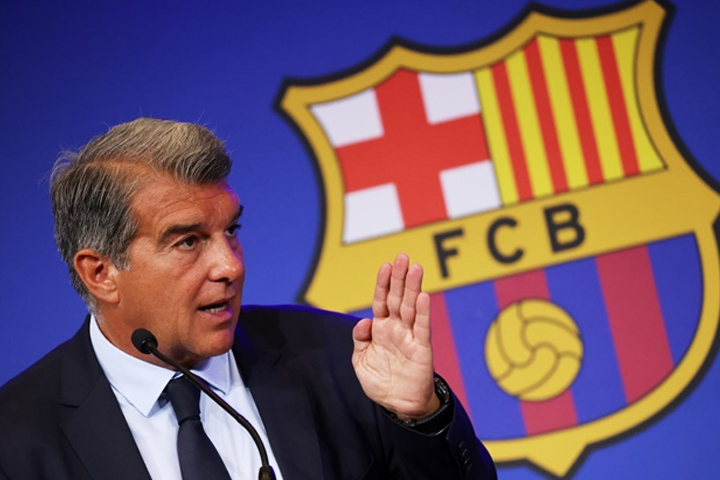 주안 라포르타 FC 바르셀로나 회장이 아틀레티코 마드리드(ATM)의 핵심 공격수 훌리안 알바레스를 영입하겠다는 의지를 공개적으로 표명하며 이적 시장에 파란을 일으켰다. 알바레스는 아틀레티코 합류 이후 두 시즌 동안 100경기가 넘는 공식전에 출전해 50개에 육박하는 득점을 기록하며 팀의 간판스타로 자리매김했다. 특히 최근 종료된 2026 북중미 월드컵에서 아르헨티나의 준우승을 이끄는 등 국제 무대에서도 절정의 기량을 과시하며 바르셀로나의 시선을 사로잡았다.
바르셀로나의 구애가 거세지자 알바레스 역시 새로운 환경에서의 도전에 긍정적인 반응을 보이며 이적설은 급격히 힘을 얻었다. 하지만 아틀레티코 측은 팀 전력의 핵심인 그를 쉽게 내줄 수 없다는 완강한 태도를 유지해왔다. 디에고 시메오네 감독 또한 최근 인터뷰를 통해 알바레스가 팀의 목표 달성에 필수적인 존재임을 강조하며 변함없는 신뢰를 보냈다. 감독의 발언대로 그는 최근 비야레알전 명단에 포함되며 실전 투입까지 이뤄졌다.
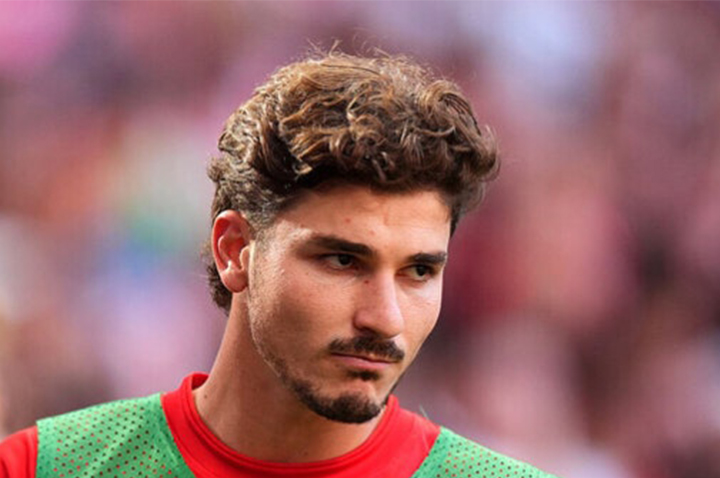
그러나 경기장 안팎의 분위기는 심상치 않게 흘러가고 있다. 비야레알전 당시 알바레스가 교체 투입되자 아틀레티코 홈팬들은 그를 향해 거센 야유를 쏟아냈다. 여름 내내 이적을 원한다는 소문이 끊이지 않았던 것에 대한 팬들의 실망감이 표출된 것이다. 감독의 지지와 팬들의 외면이 교차하는 복잡한 상황 속에서 알바레스의 거취는 더욱 안갯속으로 빠져들었다.
이러한 혼란을 틈타 바르셀로나는 영입을 위한 구체적인 행동에 나섰다. 이적 시장 전문가들은 라포르타 회장이 아틀레티코 수뇌부에 직접 연락을 취해 영입 제안이 여전히 유효함을 재확인했다고 전했다. 라포르타 회장은 상대 구단을 존중하는 태도를 견지하면서도, 아틀레티코가 판매 의사만 있다면 언제든 합의점을 찾을 준비가 되어 있다는 점을 분명히 했다. 이는 단순한 관심을 넘어선 실질적인 영입 작전이 시작되었음을 의미한다.
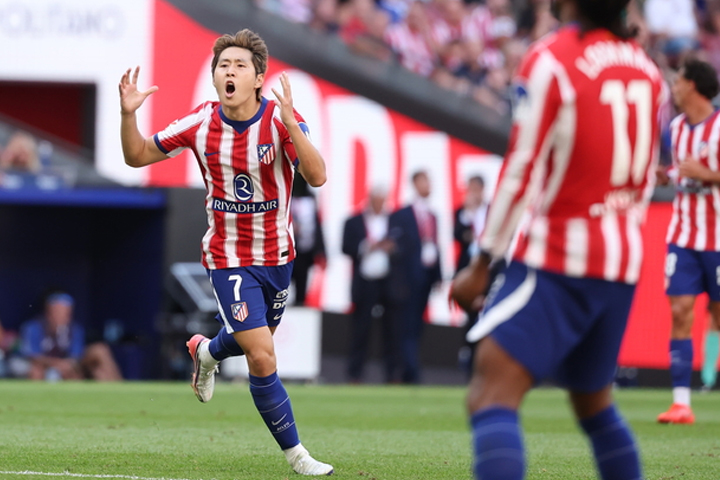
팬들의 관심은 알바레스와 이강인의 공존 여부에도 쏠리고 있다. 두 선수는 최근 경기에서 서로 교체되며 엇갈렸을 뿐, 아직 공식전에서 단 한 번도 동시에 그라운드를 누빈 적이 없다. 아틀레티코 팬들이 기대했던 두 천재의 호흡이 바르셀로나의 영입 공세로 인해 끝내 무산될 위기에 처한 셈이다. 이적 시장 마감이 임박한 시점에서 알바레스가 바르셀로나 유니폼을 입게 된다면, 이강인과의 동행은 시작도 해보기 전에 마침표를 찍게 된다.
라포르타 회장의 공개 선언으로 이제 공은 아틀레티코 마드리드 구단으로 넘어갔다. 핵심 공격수를 지키려는 시메오네 감독의 의지와 재정적 이득 및 선수 의사를 고려해야 하는 구단 수뇌부의 계산이 충돌하는 지점이다. 유럽 축구계는 바르셀로나의 끈질긴 구애가 결국 알바레스의 마음을 움직여 라리가의 판도를 바꿀 대형 이동을 만들어낼 수 있을지 예의주시하고 있다.