국제
해협 폐쇄 60일 연장? 이란의 고단수 외교 전략
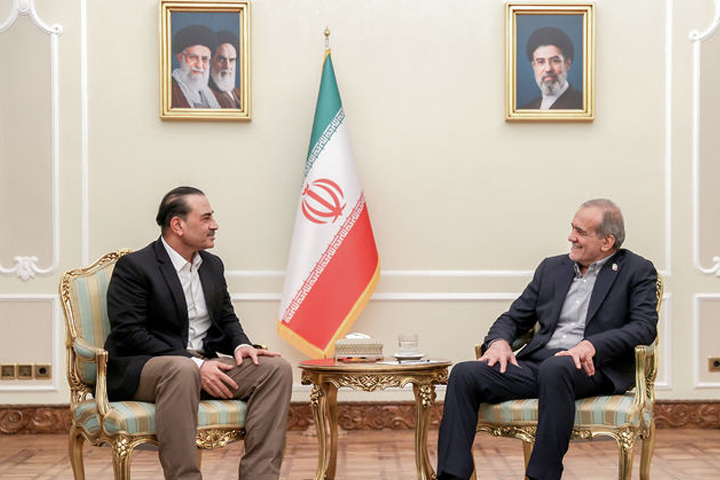 중동의 전운이 감도는 가운데 중재자로 나선 파키스탄이 미국과 이란 사이의 갈등을 봉합하기 위한 외교적 돌파구를 마련했다는 소식이 전해졌다. 파키스탄 정부는 최근 이란 지도부와의 연쇄 회담을 통해 양국 간 분쟁 종식을 위한 의미 있는 진전을 이뤘다고 공식 발표했다. 장기간 이어져 온 군사적 대치 국면이 외교적 협상 테이블로 옮겨갈 수 있다는 희망적인 신호가 감지되면서, 국제 사회는 이번 회담이 중동 평화의 변곡점이 될 수 있을지 주목하고 있다.
파키스탄의 실권자인 아심 무니르 육군참모총장과 모신 나크비 내무장관은 테헤란을 방문해 이란의 핵심 안보 및 외교 수장들을 잇달아 만났다. 이들은 마수드 페제시키안 대통령을 포함한 이란 수뇌부와 만나 추가적인 긴장 고조를 막고 호르무즈 해협을 다시 여는 방안에 대해 심도 있는 논의를 진행했다. 파키스탄 측은 회담 분위기가 매우 긍정적이었으며, 이란 정부의 우려 사항을 건설적인 방향으로 검토하는 등 중대한 진전이 있었다고 평가했다.
이번 중재는 미국 측의 요청과 파키스탄의 적극적인 행보가 맞물린 결과로 풀이된다. 무니르 참모총장은 테헤란으로 향하기 전 도널드 트럼프 미국 대통령과 직접 소통하며 이란을 다시 대화의 장으로 끌어내기 위한 역할을 부여받은 것으로 알려졌다. 미국 역시 당분간은 직접적인 군사 행동보다는 경제적 압박에 집중하겠다는 전략적 유연성을 보이면서, 파키스탄이 움직일 수 있는 외교적 공간을 열어주었다는 분석이 지배적이다.
하지만 핵심 쟁점인 호르무즈 해협 재개방에 대해서는 여전히 팽팽한 기싸움이 이어지고 있다. 이란 외무당국은 오만과의 임시 항로 개설 합의가 해협의 완전한 개방을 의미하는 것은 아니라고 선을 그었다. 이란은 자신들이 요구하는 조건이 선제적으로 이행되어야만 해협 통행을 정상화할 수 있다는 강경한 입장을 고수하고 있다. 이는 향후 이어질 협상에서 유리한 고지를 점하기 위한 이란의 전략적 포석으로 해석된다.
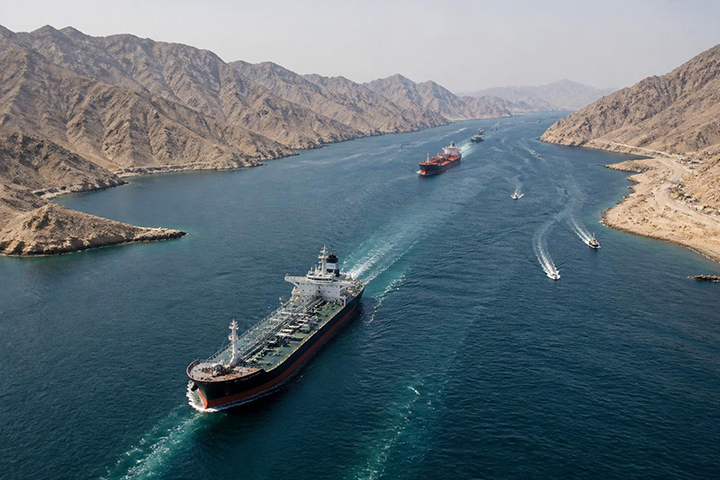
이란이 내건 조건은 상당히 구체적이고 까다롭다. 이들은 자국에 대한 경제 봉쇄의 전면적인 해제와 더불어 레바논 등 주변 지역에서의 군사적 침략 행위 중단을 강력히 요구하고 있다. 또한 예멘 봉쇄와 관련된 명확한 해명 없이는 해협 폐쇄를 지속하겠다는 으름장을 놓은 상태다. 결국 파키스탄이 이룬 '중대한 진전'이 실질적인 해협 개방으로 이어지기 위해서는 이러한 핵심 요구안에 대한 미국의 화답이 필수적인 상황이다.
미국 정부는 일단 추가 공격 가능성을 일축하며 속도 조절에 나선 모양새다. 마코 루비오 국무장관은 동맹국들에게 당분간 대이란 군사 작전보다는 경제 제재를 통한 압박에 주력하겠다는 뜻을 전달했다. 다만 이러한 신중론이 오는 11월 중간선거를 의식한 일시적인 조치일 수 있다는 관측도 적지 않다. 선거 이후 미국의 대외 정책 기조가 다시 강경하게 선회할 가능성이 남아 있어, 이번 외교적 해법의 유효 기간에 대한 의구심은 여전하다.