정치모아
히틀러 이어 전두환 소환, 김민석-이진숙 '독설 전쟁'
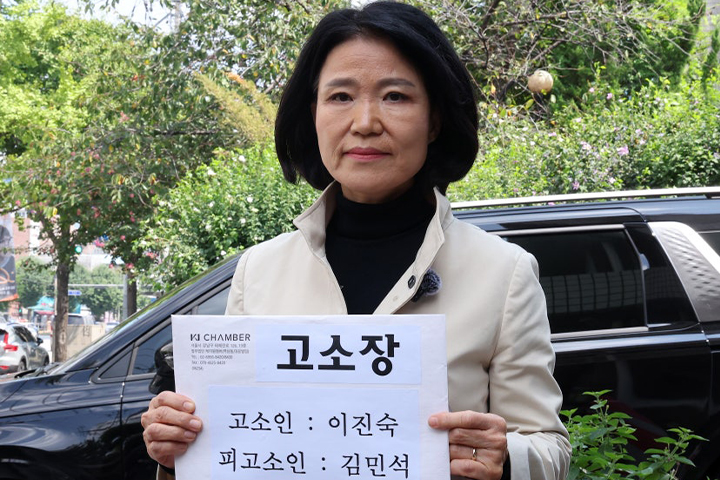
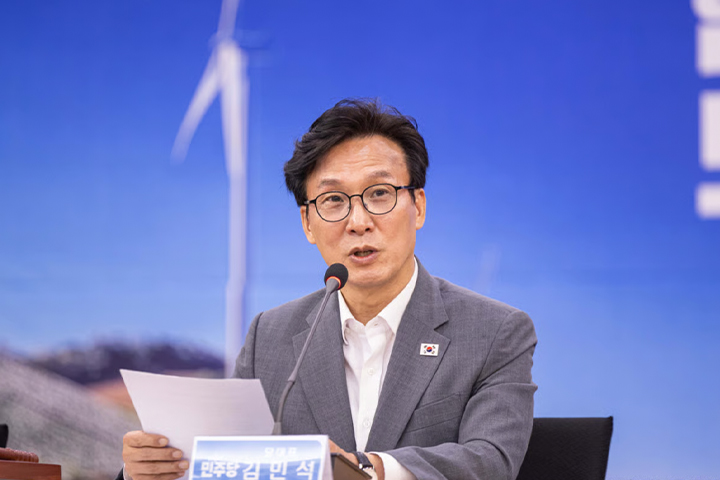
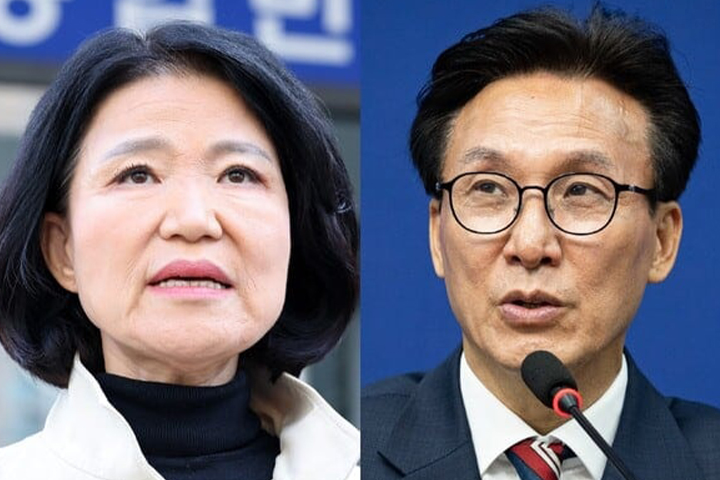 정치권의 언어 폭주가 임계점을 넘어서고 있다. 더불어민주당 김민석 대표는 26일 안동에서 열린 당 회의를 통해 국민의힘 이진숙 의원을 겨냥한 고강도 비판을 쏟아냈다. 앞서 이 의원을 '여자 히틀러'라고 지칭해 모욕 혐의로 고소당한 김 대표는 이번에는 '여자 전두환'이라는 새로운 명칭을 꺼내 들며 공세의 수위를 한층 높였다. 상대 측의 법적 대응에도 아랑곳하지 않고 역사적 평가가 끝난 인물을 소환해 정치적 낙인찍기를 이어가는 형국이다.
김 대표의 이러한 발언은 이 의원이 자신을 고소한 행위를 정면으로 반박하는 과정에서 나왔다. 그는 특정 호칭에 대해 시비를 거는 태도를 비꼬며, 오히려 이 의원이 선호하는 명칭으로 통일해 부르는 것이 어떻겠느냐는 조롱 섞인 제안을 던졌다. 특히 5·18 민주화운동을 소요 사태로 규정하는 듯한 이 의원의 과거 행보를 전두환 씨의 내란 행위와 결부시키며, 민주적 가치를 훼손하는 인물이라는 점을 부각하는 데 주력했다.
민주당 내부에서는 이 의원에 대한 실질적인 제재 수단을 강구해야 한다는 목소리가 커지고 있다. 김 대표는 국회 본회의 의결을 통해 최장 1년까지 의원 자격을 정지할 수 있는 법안을 신속히 처리하겠다는 의지를 피력했다. 이는 단순한 말싸움을 넘어 입법권을 동원해 상대 진영 의원의 활동을 제약하겠다는 초강수다. 여야 관계가 대화와 타협이 아닌 법적 처벌과 자격 박탈을 논하는 극단적인 대결 국면으로 치닫고 있음을 보여준다.
한병도 원내대표 역시 국회 운영위원회에서 통과된 이 의원 제명 촉구 결의안의 정당성을 강조하며 힘을 보탰다. 그는 국민의힘 의원들이 전원 불참한 가운데 의결된 이번 결의안이 역사 왜곡에 대한 엄중한 경고임을 분명히 했다. 여전히 5·18 정신이 정쟁의 도구로 소비되는 현실에 대해 깊은 유감을 표하며, 가해자와 피해자가 뒤바뀌는 듯한 여권의 태도를 강하게 비판했다.
사태의 발단이 된 것은 이달 중순 열린 역사 재조명 포럼이었다. 당시 이 의원이 주도한 행사에서 5·18 민주화운동을 폄훼하는 취지의 발언들이 나오자 야권은 이를 헌법 정신에 대한 정면 도전으로 간주했다. 이에 대해 이 의원은 표현의 자유와 학술적 논의를 주장하며 김 대표를 모욕죄로 고소하는 등 법적 대응으로 맞서고 있다. 정치적 논쟁이 사법 영역으로 옮겨가면서 양측의 감정 골은 회복 불가능한 수준으로 깊어졌다.
현재 정치권은 민생 현안보다 상대 진영을 향한 극단적인 비유와 고소·고발전에 매몰되어 있다는 비판을 피하기 어렵게 됐다. 역사적 비극을 정치적 수사로 활용하는 행태가 반복되면서 국회의 품격은 추락하고 국민적 피로감은 극에 달하고 있다. 김 대표의 '여자 전두환' 발언과 이 의원의 고소전이 향후 국회 운영에 어떤 파행을 불러올지 우려 섞인 시선이 집중되고 있다.