사회모아
강남 치과 연쇄 사망, 수면마취 안전기준 대폭 강화된다
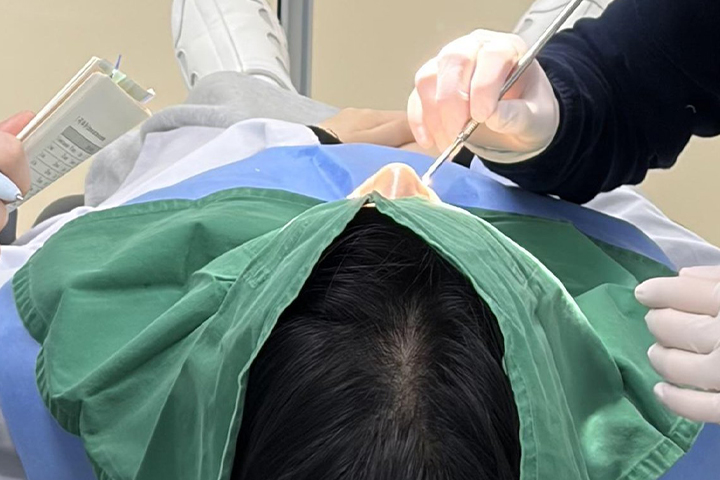 서울 강남의 유명 임플란트 치과에서 불과 8개월 사이 환자 2명이 연이어 목숨을 잃는 참변이 발생하면서 의료 현장의 안전 관리 체계에 비상이 걸렸다. 지난해 말 첫 희생자가 나온 데 이어 최근 또다시 유사한 사망 사고가 반복됐지만, 관할 지자체인 강남구는 두 사건 모두 언론 보도를 접하고서야 뒤늦게 파악한 것으로 드러났다. 이는 의원급 의료기관에서 중대 사고가 발생해도 행정 당국에 즉시 보고되지 않는 현행 시스템의 치명적인 결함을 여실히 보여준다.
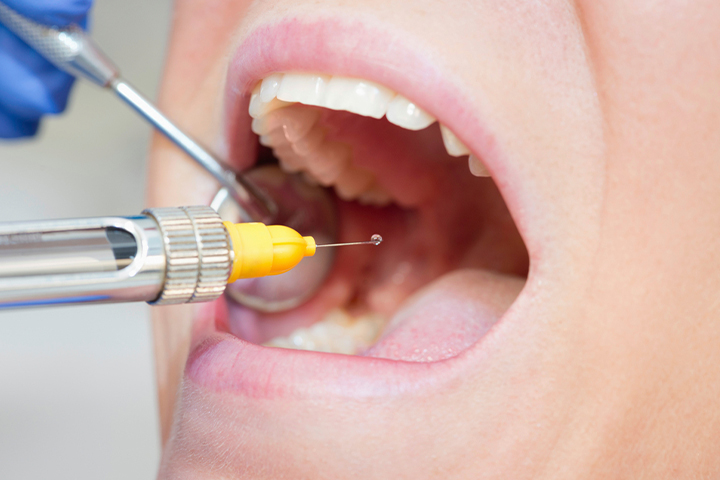
해당 치과는 임플란트 시술 과정에서 마약류 진정제와 국소마취제를 혼용해 수면 마취를 진행해온 것으로 알려졌다. 강남구는 첫 번째 사고 소식을 뒤늦게 인지한 후 식약처와 합동 점검을 벌였으나, 불과 몇 달 뒤 같은 장소에서 두 번째 사망자가 발생하는 것을 막지 못했다. 구청 측은 의료기관이 사고 사실을 자발적으로 알리지 않으면 보건소가 실시간으로 상황을 인지할 방법이 전혀 없다는 점을 이번 사태의 근본 원인으로 지목했다.
현행법상 보건소의 역할은 시설 기준이나 면허 소지 여부 등 외형적인 행정 요건을 점검하는 수준에 머물러 있다. 환자가 사망하더라도 의료 행위와 사망 사이의 직접적인 인과관계를 규명하거나 의료진의 과실 여부를 판단하는 것은 수사기관의 몫이기 때문이다. 이로 인해 행정 점검에서는 특별한 위반 사항이 발견되지 않았음에도 불구하고 환자가 계속해서 숨지는 기묘한 상황이 벌어지고 있다.
이번 사건을 계기로 강남구는 보건복지부에 강력한 제도 개선안을 건의하기로 했다. 핵심은 의원급 의료기관에서 환자 사망 등 중대 사고가 발생할 경우 지자체에 즉시 통보하도록 하는 의무 보고 체계를 구축하는 것이다. 사고 정보가 폐쇄적으로 관리되는 의원급의 특성상, 신속한 정보 공유가 이뤄지지 않으면 제2, 제3의 피해자가 양산될 수 있다는 우려가 반영된 조치다.
이와 함께 수면 마취와 정맥 마취에 대한 안전 기준 강화도 시급한 과제로 떠올랐다. 현재 대형 병원의 전신 마취 수술실에만 적용되는 엄격한 시설 기준을 동네 의원의 수면 마취 시술로도 확대 적용해야 한다는 목소리가 높다. 환자의 산소포화도와 혈압을 실시간으로 감시할 수 있는 장비와 응급 상황에 즉각 대응할 수 있는 제세동기 등 필수 장비 구비를 의무화해야 한다는 지적이다.
임플란트 시술이 대중화되면서 고령층이나 기저질환자의 수면 마취 수요가 늘고 있지만, 이에 걸맞은 안전망은 여전히 제자리걸음이다. 의료기관의 자율성 보장도 중요하지만, 환자의 생명과 직결된 정보가 언론 보도 뒤에 숨겨지는 구조적 모순은 반드시 해결되어야 한다. 강남구의 이번 건의가 실제 법 개정으로 이어져 의료 사고 보고의 사각지대를 해소할 수 있을지 전 국민의 관심이 쏠리고 있다.