경제
베일 벗은 샤오미 18 폴드, 역대급 성능 예고
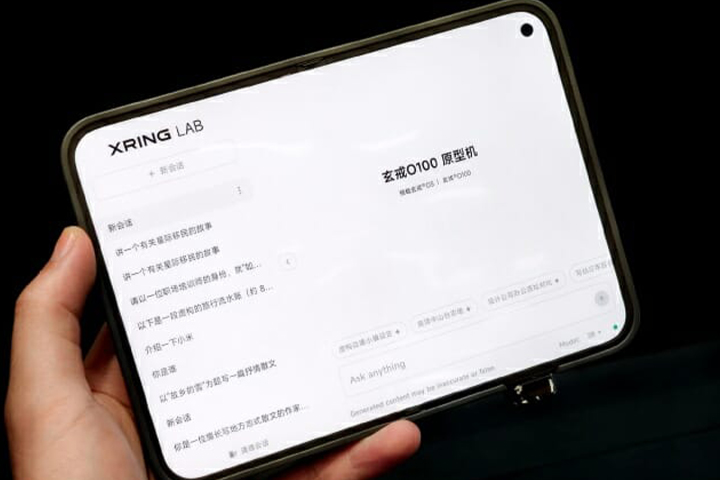 삼성전자의 갤럭시 Z 폴드8 시리즈가 전례 없는 판매 기록을 세우며 시장을 독주하는 가운데 중국 샤오미가 파격적인 성능을 앞세운 신제품으로 도전장을 내밀었다. 외신과 주요 IT 커뮤니티를 통해 유출된 샤오미의 차세대 폴더블폰 '샤오미 18 폴드'의 실물 사진은 전 세계 테크 팬들의 시선을 단숨에 사로잡았다. 공개된 이미지는 가로로 넓은 내부 화면을 갖춘 전형적인 폴더블 형태를 띠고 있으며, 후면에는 고성능 촬영을 암시하는 거대한 카메라 모듈이 자리 잡고 있다.
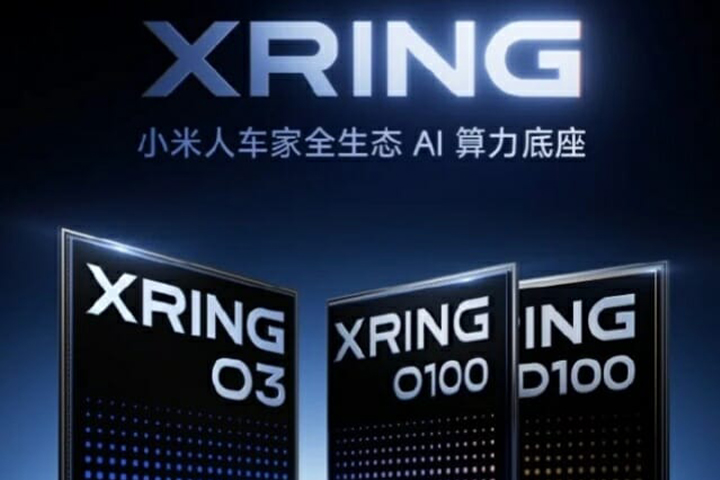
이번 신제품에서 가장 주목받는 지점은 샤오미가 독자 개발한 모바일 프로세서인 '엑스링 O3'의 탑재 여부다. 샤오미는 최근 기술 행사에서 3나노미터 공정으로 제작된 이 칩셋을 공개하며 업계 선두주자인 퀄컴의 최신 프로세서보다 우월한 성능을 갖췄다고 자신했다. 자체 칩을 통해 하드웨어와 소프트웨어의 최적화를 극대화함으로써 기존 안드로이드 진영의 한계를 넘어서겠다는 전략으로 풀이된다.
샤오미가 밝힌 엑스링 O3의 세부 사양은 가히 압도적이다. 이전 세대와 비교해 중앙처리장치 성능은 60%, 그래픽 처리 능력은 무려 85%나 끌어올렸음에도 전력 효율은 오히려 개선되었다는 설명이다. 특히 모바일 칩셋 중 처음으로 차세대 메모리 규격인 LPDDR6를 지원하여 방대한 데이터를 빠르게 처리할 수 있는 기반을 마련했다. 인공지능 연산을 담당하는 NPU 성능 역시 강화되어 고도화된 AI 기능을 폴더블 환경에서 구현할 것으로 기대된다.
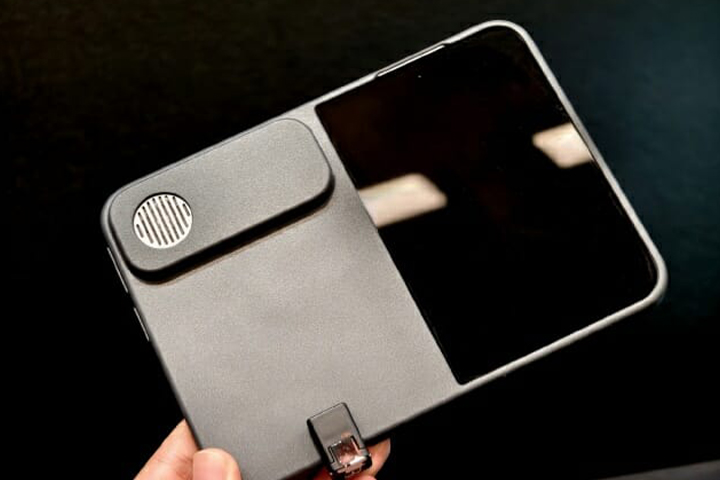
기기 외형 면에서는 갤럭시 Z 폴드8과 유사한 가로 확장형 디스플레이를 채택하면서도 샤오미만의 디자인 정체성을 유지했다. 우측 상단의 펀치홀 카메라와 비교적 얇아진 베젤은 몰입감 넘치는 화면 경험을 제공할 것으로 보이며, 강력한 카메라 성능을 뒷받침하기 위한 후면 디자인이 인상적이다. 업계에서는 샤오미가 하드웨어 스펙 면에서 삼성전자를 바짝 추격하며 프리미엄 시장에서의 영향력을 확대하려 한다고 분석한다.
전문가들은 다음 달이 글로벌 폴더블폰 시장의 향방을 가를 중대한 분수령이 될 것으로 보고 있다. 샤오미 18 폴드의 정식 출시와 더불어 애플의 첫 번째 폴더블 기기인 '아이폰 울트라'가 베일을 벗을 것으로 예상되기 때문이다. 삼성전자가 구축해 놓은 폴더블 생태계에 샤오미의 가성비와 고성능 칩셋, 그리고 애플의 브랜드 파워가 정면으로 충돌하는 유례없는 3파전이 예고된 상황이다.
샤오미는 이번 신형 폴더블폰뿐만 아니라 플래그십 태블릿 제품군에도 자체 개발 칩셋을 전면 도입하며 독자적인 생태계 구축에 박차를 가할 계획이다. 부품 내재화를 통해 원가 경쟁력을 확보하고 최적화된 사용자 경험을 제공하겠다는 샤오미의 승부수가 삼성과 애플이 양분한 프리미엄 시장에서 어느 정도의 파괴력을 보여줄지 전 세계 IT 업계의 이목이 쏠리고 있다.