연예모아
송강·이도현 좋아해" '중증외상센터' 작가가 찜한 배우는?
 인기 웹소설을 바탕으로 제작되어 큰 반향을 일으켰던 넷플릭스 시리즈 '중증외상센터'가 새로운 시즌의 서막을 알렸다. 해당 작품의 원작자인 이낙준 작가는 최근 한 지상파 예능 프로그램에 출연해 차기 시즌의 구체적인 진행 상황을 공개하며 팬들의 이목을 집중시켰다. 이비인후과 전문의이자 필명 '한산이가'로 활동 중인 그는 10년 차 웹소설 작가로서의 정체성을 드러내며, 현재 제작진이 최적의 촬영 장소를 물색 중이라는 생생한 현장 소식을 전했다.
가장 눈길을 끈 대목은 시즌2의 제작 일정이다. 이낙준 작가에 따르면 이번 시리즈는 오는 10월 본격적인 카메라 작업에 들어갈 예정이다. 이는 전작의 성공 이후 후속편을 기다려온 시청자들에게 단비와 같은 소식으로, 전문적인 의료 현장의 긴박함을 담아내기 위한 준비가 막바지에 다다랐음을 시사한다. 원작자가 직접 방송에서 시점을 명시한 만큼, 제작 단계에 대한 신뢰도가 높아지며 작품에 대한 기대감도 한층 고조되는 분위기다.
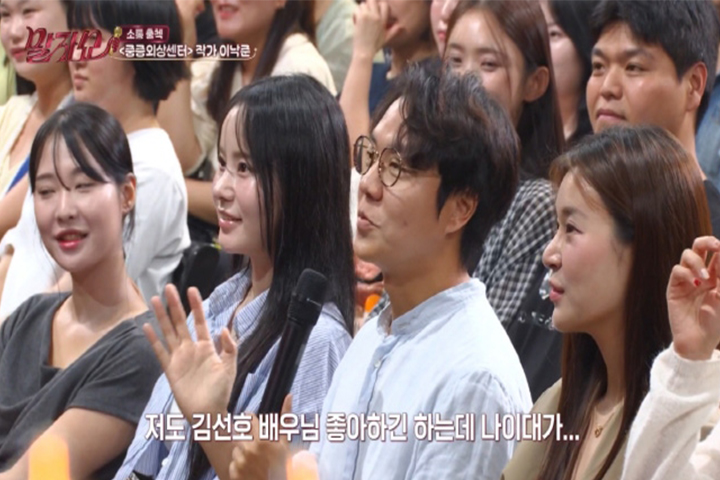
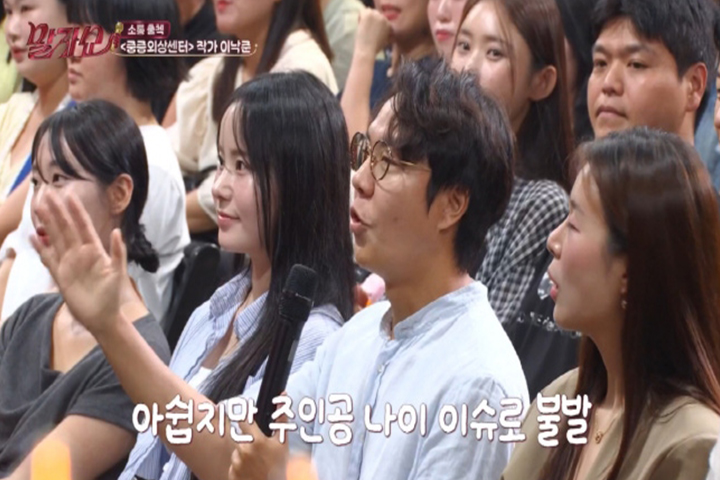
방송 현장에서는 차기작 캐스팅에 대한 흥미로운 문답도 오갔다. 객석에 있던 팬이 특정 배우의 출연을 강력히 희망하자, 이 작가는 원작자로서의 냉철한 분석과 개인적인 팬심을 동시에 드러냈다. 그는 특정 배우에 대해 깊은 호감을 표하면서도, 작품 속 캐릭터가 설정된 연령대와 맞지 않는다는 점을 짚어내며 원작의 정체성을 지키려는 태도를 보였다. 이는 단순히 인기에 영합하기보다 캐릭터의 완성도를 우선시하는 작가의 고집을 엿볼 수 있는 대목이었다.
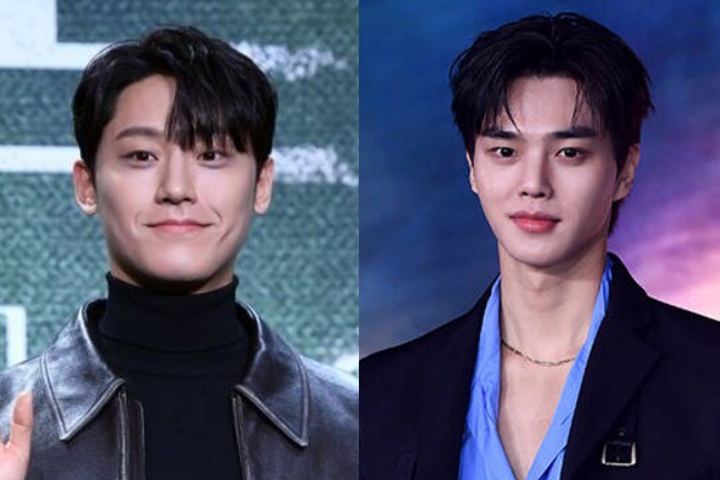
이낙준 작가는 대신 자신이 눈여겨보고 있는 젊은 배우들의 실명을 언급하며 현장 분위기를 달궜다. 그는 개인적인 취향임을 전제로 이도현과 송강 같은 배우들을 좋아한다고 밝혀 눈길을 끌었다. 비록 실제 확정된 사안은 아니지만, 원작자가 상상하는 캐릭터의 이미지와 부합하는 배우들이 거론되었다는 점에서 팬들은 벌써부터 가상 캐스팅 리스트를 작성하며 열띤 토론을 벌이고 있다. 작가의 발언은 향후 진행될 실제 캐스팅 향방에도 적지 않은 영향을 미칠 것으로 보인다.
원작인 '중증외상센터'는 전쟁터를 방불케 하는 대학병원 중증외상팀의 현실을 적나라하면서도 통쾌하게 그려낸 메디컬 드라마다. 주지훈이 연기한 천재 외과 의사 백강혁을 중심으로 이름뿐인 의료팀을 재건하는 과정은 시청자들에게 깊은 몰입감을 선사한 바 있다. 현직 의사만이 담아낼 수 있는 디테일한 묘사와 속도감 있는 전개는 기존 의학 드라마와 차별화된 매력으로 손꼽히며 넷플릭스 내에서도 높은 성적을 거두었다.
이낙준 작가는 웹소설 집필뿐만 아니라 142만 명의 구독자를 거느린 대형 유튜버로서도 대중과 활발히 소통하고 있다. 전문 지식을 바탕으로 한 콘텐츠와 창작 활동을 병행하는 그의 행보는 콘텐츠 시장에서 원작자의 영향력이 어디까지 확장될 수 있는지를 보여주는 사례다. 시즌2 촬영을 앞두고 직접 소통에 나선 그의 발언이 실제 제작 현장에서 어떻게 구현될지, 그리고 새로운 얼굴들이 합류할 중증외상팀의 모습은 어떠할지 대중의 관심이 10월의 제작 현장으로 향하고 있다.