트래블
보트 타고 24시간, 섬 속 낙원 코코넛 아일랜드
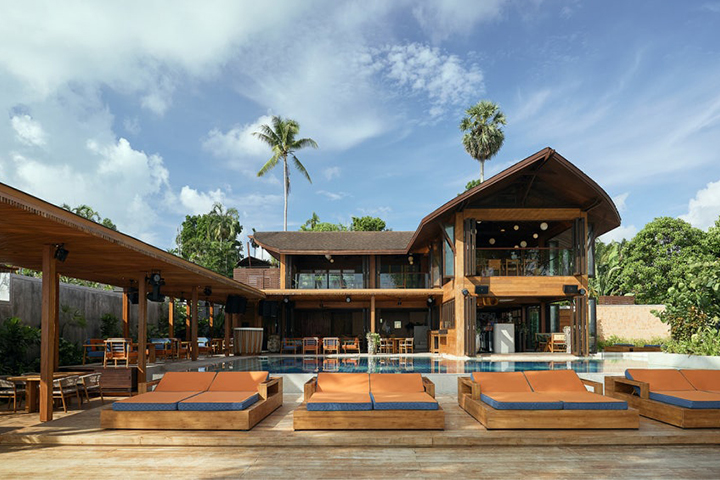
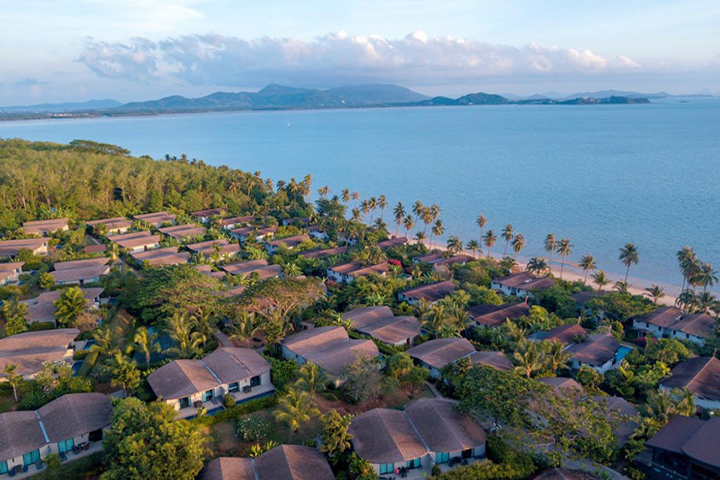 태국 푸껫 여행의 묘미는 본섬의 활기참을 넘어 숨겨진 보석 같은 리조트를 발견하는 데 있다. 최근 여행객들의 시선을 사로잡는 곳은 푸껫 동쪽 해안에서 불과 500m 떨어진 코코넛섬에 위치한 '바르셀로 코코넛 아일랜드'다. 스페인의 세계적인 호텔 체인 바르셀로 그룹이 태국에 처음으로 선보인 이 리조트는 전체 274개 객실 중 절반에 가까운 120채를 빌라 형태로 구성해 독립적인 휴양을 보장한다. 램힌 선착장에서 리조트까지 24시간 보트가 운행되어 섬이라는 지리적 고립감을 해소하면서도 프라이빗한 분위기를 극대화했다.
바르셀로 코코넛 아일랜드는 투숙객을 위한 파격적인 혜택으로 흥행몰이 중이다. 현지에서 이용 후기를 남기는 방문객에게는 빌라 내 개인 수영장에서 즐기는 낭만적인 플로팅 조식과 60분간의 스파 서비스를 무료로 제공한다. 특히 여행 4일 차에 제공되는 '1일 올인클루시브' 특전은 이 리조트의 백미다. 오전 11시부터 밤 11시까지 각종 음료와 주류를 무제한으로 즐길 수 있으며, 카방 레스토랑에서는 여유로운 애프터눈 티 타임까지 가질 수 있어 먹고 마시는 즐거움을 한 번에 해결해 준다.
섬의 고요함 대신 탁 트인 바다 전망을 선호한다면 찻롱베이 언덕에 자리 잡은 '노쿠 푸껫'이 훌륭한 대안이 된다. 싱가포르 록시퍼시픽홀딩스의 노쿠 호텔스가 교토와 오사카, 몰디브에 이어 네 번째로 선보인 이곳은 91채의 빌라와 로프트를 통해 압도적인 개방감을 선사한다. 2022년 말 문을 연 신축 리조트답게 세련된 시설을 자랑하며, 푸껫 국제공항에서 45분이면 도착할 수 있는 접근성도 강점이다. 언덕 위에 위치해 있어 찻롱베이의 푸른 바다를 한눈에 담을 수 있는 조망권이 일품이다.
노쿠 푸껫은 투숙객의 편의를 위해 주요 관광지를 잇는 셔틀 서비스를 세심하게 운영한다. 까따비치와 빅부다 사원, 푸껫 올드타운 등 푸껫의 핵심 명소를 도는 무료 셔틀버스를 이용하면 20분 내외로 주요 거점에 닿을 수 있다. 특히 신혼여행객을 위한 특화 서비스가 돋보이는데, 찻롱베이의 비경을 배경으로 즐기는 플로팅 조식과 매일 채워지는 미니바, 그리고 120분에 달하는 장시간 마사지 서비스는 허니문의 낭만을 완성하는 필수 요소로 꼽힌다.
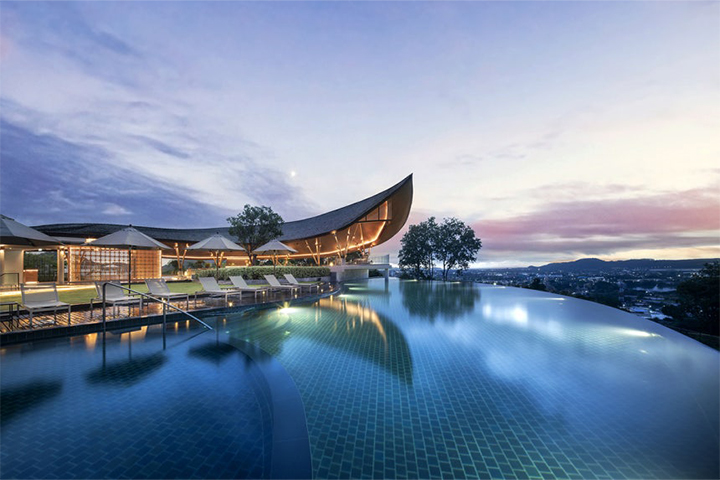
두 리조트는 각기 다른 매력으로 여행객의 취향을 저격한다. 바르셀로 코코넛 아일랜드가 라쿠 비치클럽을 중심으로 선베드와 수영장, 다이닝이 어우러진 해변의 활기를 강조한다면, 노쿠 푸껫은 언덕 위 힐빌라에서 즐기는 정적인 휴식과 조망에 집중한다. 섬 속의 섬이라는 독특한 위치가 주는 신비로움과 언덕 위에서 내려다보는 바다의 장엄함 중 어느 것을 선택하느냐에 따라 여행의 색깔이 완전히 달라진다. 두 곳 모두 현대적인 럭셔리와 태국의 자연미를 절묘하게 조화시켰다는 공통점을 지닌다.
결국 푸껫 럭셔리 리조트 경쟁의 핵심은 차별화된 고객 경험에 있다. 무제한 주류 제공과 같은 실속형 혜택부터 고품격 조망과 스파를 결합한 감성 서비스까지, 여행객들은 자신의 라이프스타일에 맞춰 최적의 휴양지를 고를 수 있다. 프라이빗한 보트로 연결되는 코코넛 아일랜드의 모험과 셔틀버스로 도심과 해변을 잇는 노쿠 푸껫의 편리함은 푸껫 여행의 수준을 한 단계 높여놓았다. 붉은 노을이 지는 찻롱베이와 야자수가 우거진 코코넛섬은 지금 이 순간에도 새로운 여행자들을 기다리고 있다.