문화
캔버스 뚫고 나온 사과, 윤병락의 붉은 유혹
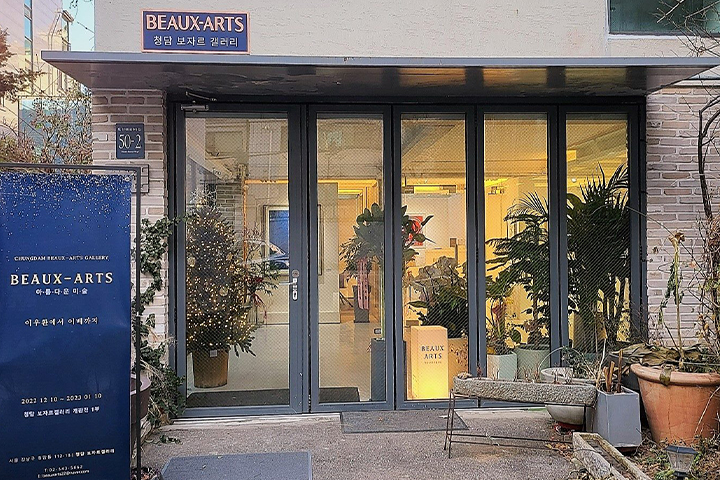
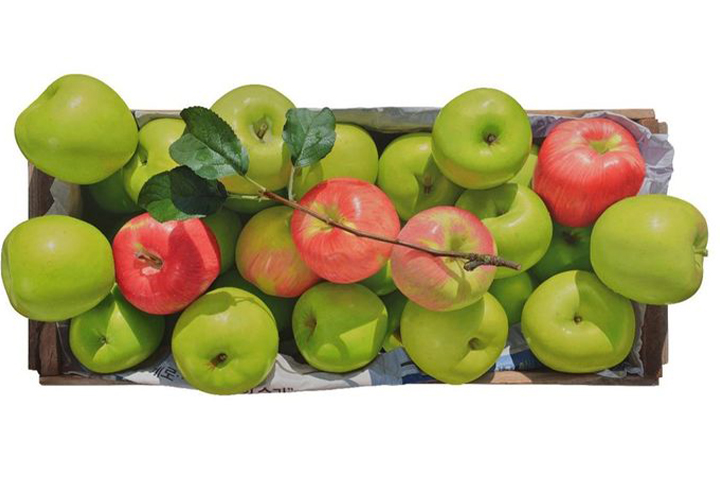 화면 속 붉은 사과가 금세라도 전시장 바닥으로 굴러떨어질 듯한 생동감을 뿜어낸다. 한국 사실주의 회화의 정점으로 평가받는 '사과 작가' 윤병락의 개인전 'The Season of Time'이 25일 서울 청담동 보자르갤러리에서 화려한 막을 올렸다. 이번 전시는 작가가 오랜 시간 천착해온 사과라는 소재를 통해 시간의 축적과 공간의 확장을 탐구한 신작들을 대거 선보인다. 단순히 대상을 똑같이 베끼는 극사실적 재현을 넘어, 회화의 물리적 경계를 허물어뜨리는 작가 특유의 조형적 실험이 돋보이는 자리다.
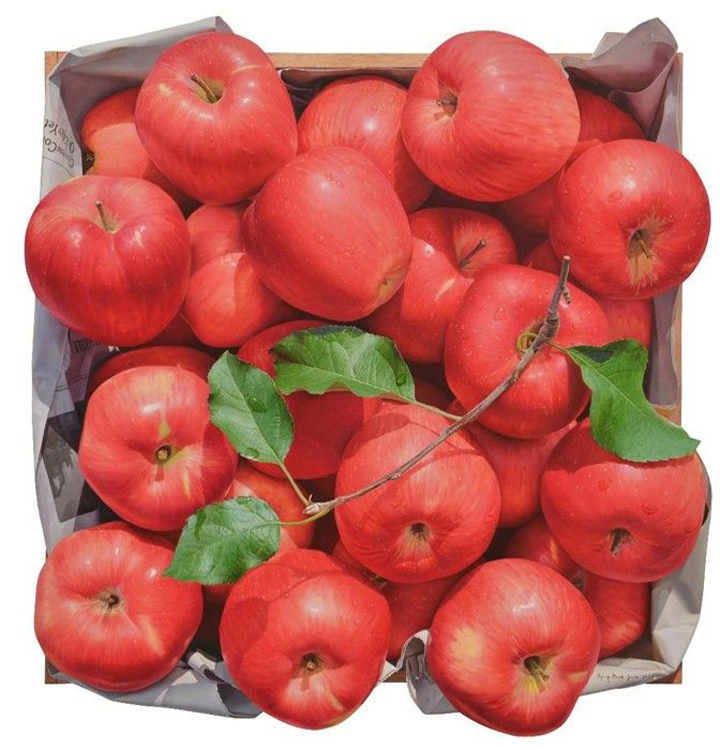
윤병락 작업의 가장 큰 특징은 정형화된 사각형 틀을 과감히 탈피했다는 점이다. 작가는 사과나 상자의 외곽선을 따라 직접 나무 화판을 깎아 만드는 '변형 화판'을 사용한다. 여기에 위에서 아래를 조망하는 부감법을 적용해 평면 회화임에도 불구하고 마치 사과 상자가 실제 공간에 놓여 있는 듯한 착시를 불러일으킨다. 캔버스의 경계가 사라진 자리에 사과의 입체감이 들어서면서, 그의 작품은 벽에 걸린 그림을 넘어 하나의 독립된 오브제로 존재감을 드러낸다.
이번 전시에서는 평면 작업을 넘어 FRP 소재로 제작한 사과 입체 작품도 새롭게 공개되었다. 이는 캔버스 안의 사과가 물리적 벽을 넘어 전시장 공간 전체로 확장되는 과정을 시각화한 것이다. 작가는 평면에서 구현했던 극사실적 묘사를 입체 조형물로 옮겨오며 관람객의 시각적 경험을 다각화했다. 벽면과 바닥을 아우르는 사과들의 배치는 전시장 전체를 하나의 거대한 과수원이나 수확의 현장으로 변모시키며 예술적 몰입감을 극대화한다.
1968년 경북 영천에서 태어난 윤병락은 구상회화의 전통이 깊은 대구에서 수학하며 탄탄한 묘사력을 다졌다. 대학 시절 이미 대한민국미술전람회 특선 등을 거치며 천재성을 인정받은 그는, 고향의 기억이 서린 사과를 자신만의 독창적인 예술 언어로 승화시켰다. 그에게 사과는 단순한 과일이 아니라 유년의 그리움과 생명력을 상징하는 매개체다. 수십 년간 같은 소재를 반복하면서도 매번 새로운 공간감을 창출해내는 그의 끈기는 한국 현대 미술계에서 독보적인 위상을 구축하게 했다.
전시 제목인 'The Season of Time'은 한 알의 사과가 붉게 익기까지 견뎌낸 햇빛과 바람, 비의 시간을 의미한다. 작가는 캔버스 위에 물감을 층층이 쌓아 올리는 행위를 사과가 익어가는 계절의 흐름에 비유했다. 꽃이 피고 열매가 맺혀 수확에 이르기까지의 인고의 과정은 작가가 화판을 깎고 세밀한 붓질을 반복하는 예술적 수행과 닮아 있다. 관람객들은 작품을 통해 탐스러운 결실의 아름다움뿐만 아니라 그 이면에 담긴 숭고한 시간의 무게를 느끼게 된다.
내달 30일까지 이어지는 이번 전시는 윤병락이 구축한 사과의 세계가 어디까지 확장될 수 있는지를 보여주는 이정표가 될 전망이다. 평면과 입체, 가상과 실제의 경계에서 줄타기하는 그의 사과들은 현대인들에게 수확의 기쁨과 시각적 유희를 동시에 선사한다. 가장 익숙한 소재로 가장 낯선 공간감을 만들어내는 거장의 손길은, 올가을 청담동을 찾는 미술 팬들에게 잊지 못할 강렬한 붉은색의 잔상을 남길 것으로 기대된다.