건강모아
근육엔 치즈, 장엔 요거트? 고단백 승부사
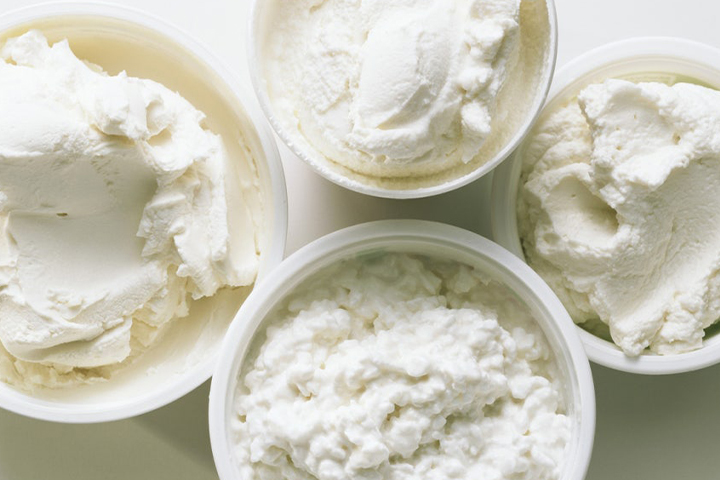 건강한 식단을 추구하는 이들에게 코티지치즈와 그릭요거트는 빼놓을 수 없는 고단백 식품이다. 두 유제품 모두 우유를 주원료로 하며 근육 형성에 필수적인 칼슘과 양질의 단백질을 풍부하게 함유하고 있다. 하지만 마트 진열대 앞에서 어떤 제품을 장바구니에 담을지 고민된다면, 단순히 단백질 함량만 볼 것이 아니라 제조 방식에 따른 영양학적 차이를 꼼꼼히 따져볼 필요가 있다. 영양 전문가들은 두 식품 모두 9가지 필수아미노산을 갖춘 완전 단백질원이지만, 세부적인 성분에서는 뚜렷한 차이가 있다고 입을 모은다.
단백질 보충이 목적이라면 두 식품 모두 훌륭한 선택지다. 컵 단위로 정밀하게 비교하면 코티지치즈의 단백질 함량이 미세하게 높지만, 실제 1회 섭취량을 기준으로 하면 그 차이는 미미한 수준이다. 칼슘이나 비타민 B12의 경우 그릭요거트가 조금 더 우세한 편이나, 이 역시 전체적인 영양 균형 측면에서 어느 한쪽이 압도적이라고 보기는 어렵다. 따라서 단백질 공급원으로서의 가치만 놓고 본다면 개인의 취향에 따라 선택해도 무방하다는 것이 전문가들의 중론이다.
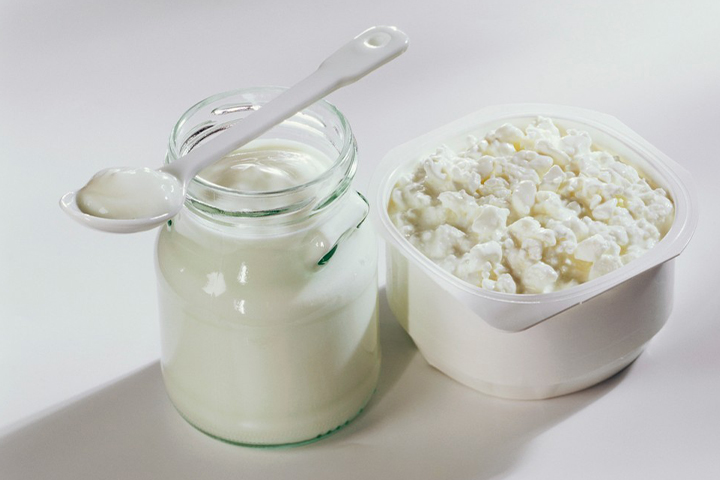
가장 눈에 띄는 차이점은 바로 나트륨 함량이다. 코티지치즈는 생산 과정에서 맛을 내기 위해 소금을 첨가하는 경우가 많아 나트륨 수치가 상대적으로 높다. 평소 찌개나 김치 등 짠 음식을 즐기거나 고혈압 관리가 필요한 사람에게는 다소 부담스러울 수 있다. 반면 그릭요거트는 나트륨 함량이 낮아 혈압 관리에 더 유리하다. 만약 코티지치즈 특유의 식감을 포기할 수 없다면 영양 성분표를 확인해 저염 혹은 무염 제품을 선택하는 지혜가 필요하다.
장 건강을 고려한다면 그릭요거트가 판정승을 거둔다. 요거트는 유산균 발효 과정을 거치며 만들어지기 때문에 장내 미생물 생태계에 유익한 프로바이오틱스가 살아 있는 경우가 많다. 이는 소화 기능을 돕고 면역력을 높이는 데 기여한다. 코티지치즈는 대개 산을 이용해 단백질을 응고시키므로 모든 제품에 유익균이 포함되지는 않는다. 다만 최근에는 건강 트렌드에 맞춰 유산균을 따로 첨가한 코티지치즈 제품도 출시되고 있어 선택의 폭이 넓어졌다.
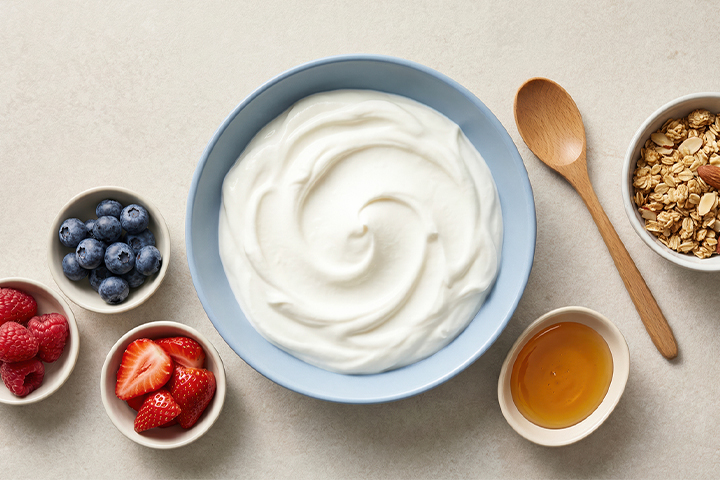
전문가들은 두 식품의 효능을 극대화하기 위해 '곁들임 음식'과의 조화를 강조한다. 그릭요거트는 과일이나 견과류, 씨앗류와 함께 먹을 때 식이섬유와 불포화지방이 보완되어 완벽한 아침 식사가 된다. 코티지치즈는 통곡물 빵에 얹거나 샐러드, 달걀 요리에 섞어 먹으면 포만감을 높여 과식을 막는 데 효과적이다. 상황에 따라 그릭요거트는 가벼운 간식으로, 코티지치즈는 든든한 식사 대용으로 활용하는 등 서로를 보완하는 방식으로 섭취할 수 있다.
결론적으로 코티지치즈와 그릭요거트는 우열을 가리기 힘든 고품질 유제품이다. 칼로리와 지방 함량은 제품마다 비슷하므로 자신의 건강 상태와 식습관에 맞춰 고르는 것이 핵심이다. 나트륨 섭취를 줄이고 장 건강까지 챙기고 싶다면 그릭요거트를, 든든한 포만감과 함께 다양한 요리에 활용하고 싶다면 코티지치즈를 선택하는 것이 합리적이다. 어떤 것을 고르든 가공되지 않은 순수한 상태의 제품을 선택해 불필요한 당분 섭취를 피하는 것이 건강 식단의 첫걸음이다.