국제
K-라면 해외 전용템, 왜 국내서 더 난리일까
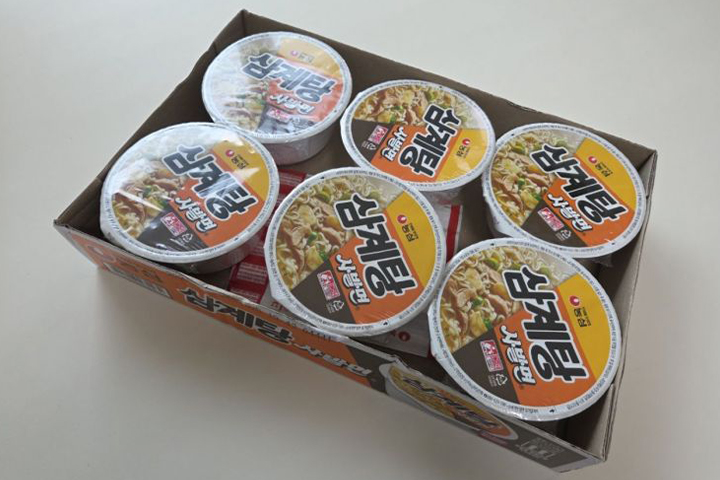 최근 국내 라면 시장에서는 해외에서만 판매되던 전용 제품들이 국내로 다시 돌아와 선풍적인 인기를 끄는 이색적인 풍경이 펼쳐지고 있다. 그 중심에는 농심이 일본 시장을 겨냥해 출시했던 '삼계탕 사발면'이 있다. 진한 닭 육수에 인삼 향을 더해 한국의 보양식 맛을 구현한 이 제품은 일본 여행객들의 SNS 후기를 통해 국내에 알려졌으며, 현재 자사몰 등에서 진행 중인 한정 판매 물량은 중고 시장에서 수배의 웃돈이 붙어 거래될 정도로 품귀 현상을 빚고 있다.
국내 라면 업계의 해외 전용 제품 개발은 과거와 비교해 훨씬 정교하고 세분화된 전략을 취하고 있다. 1970년대 초기 수출 당시에는 단순히 매운맛을 줄이거나 특정 성분을 제외하는 수준에 그쳤으나, 이제는 현지 식문화와 트렌드를 기획 단계부터 반영한다. 농심의 일본향 부대찌개 사발면이나 삼양식품의 미국향 맥앤치즈 불닭볶음면 등이 대표적이다. 이러한 현지화 전략은 K-라면의 글로벌 수요를 확대하는 동시에 국내 소비자들에게는 오히려 신선한 매력으로 다가가는 계기가 되었다.
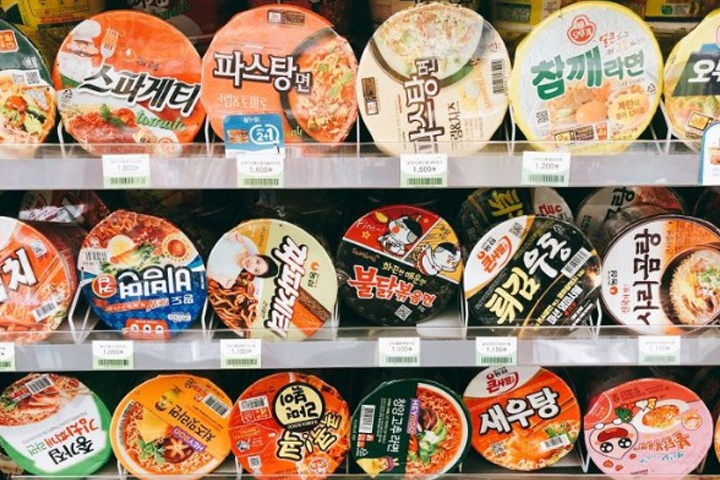
해외 전용 제품이 국내로 역수출되는 사례는 이제 하나의 성공 공식으로 자리 잡고 있다. 농심의 '신라면 골드'는 영국과 호주 등에서 인기를 끌던 치킨 베이스 제품을 국내 실정에 맞게 들여온 것으로, 출시 한 달 만에 1,000만 봉 판매라는 기록을 세웠다. 삼양식품 역시 미주와 일본에서 먼저 선보인 하바네로라임 및 야끼소바 불닭볶음면을 국내에 출시해 조기 품절 대란을 일으켰다. 해외에서의 성공이 국내 시장 안착을 보증하는 일종의 테스트베드 역할을 수행하고 있는 셈이다.
단종되었던 제품이 해외에서의 인기에 힘입어 화려하게 부활하는 사례도 눈에 띈다. 오뚜기의 '보들보들 치즈라면'은 국내 출시 초기에는 큰 반응을 얻지 못하고 사라졌으나, 이후 대만과 동남아 등 40여 개국에서 10년 넘게 스테디셀러로 군림했다. 이를 지켜본 국내 라면 마니아들의 지속적인 요청에 따라 최근 온라인 채널을 통해 한정 판매가 이뤄지기도 했다. 이는 글로벌 시장에서의 생명력이 국내 소비자들의 향수를 자극하고 재평가를 이끌어낸 독특한 사례로 꼽힌다.
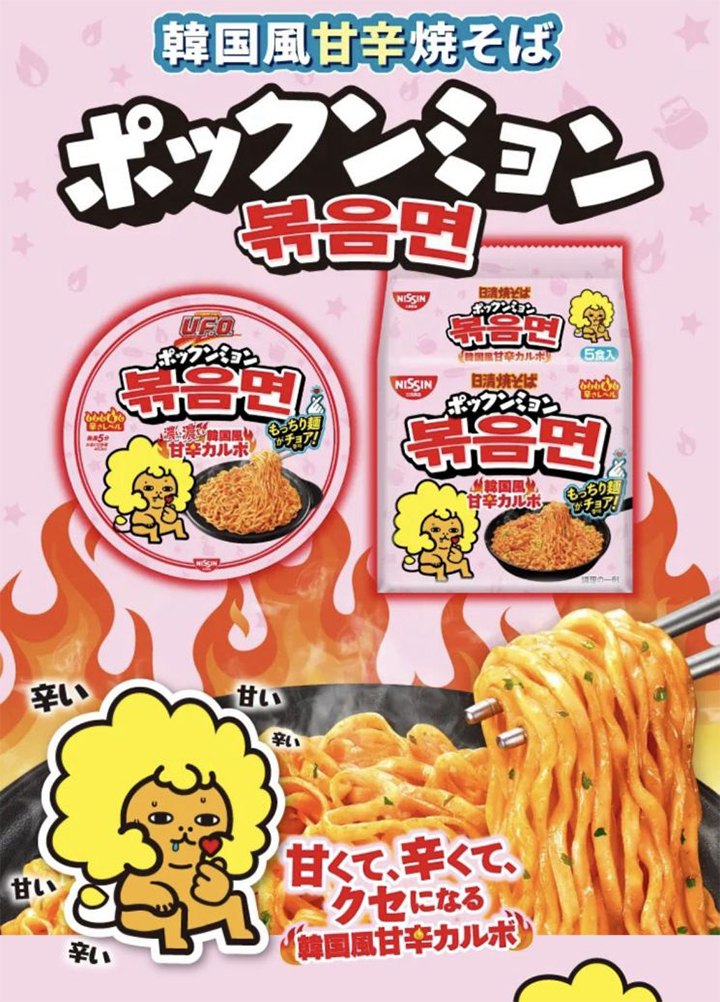
K-라면의 위상이 높아지면서 제품 패키지에 새겨진 '한글'은 이제 세계 시장에서 프리미엄을 상징하는 보증수표가 되었다. 과거에는 현지인들의 거부감을 줄이기 위해 한글을 숨겼으나, 이제는 한글이 적힌 제품이 진짜 한국산이라는 신뢰를 주며 소비를 견인한다. 심지어 일본의 닛신식품 등 글로벌 경쟁사들조차 자사 제품에 한글을 병기하거나 한국풍이라는 단어를 넣어 마케팅에 활용할 정도로 한글의 브랜드 가치는 정점에 달해 있다.
다만 모든 해외 전용 제품이 국내에서 장기적인 성공을 거두는 것은 아니다. 업계 관계자들은 SNS를 통한 반짝 유행이 실제 지속적인 구매로 이어지기 위해서는 국내 소비자의 입맛에 맞는 미세한 조정과 철저한 시장 검증이 필수적이라고 입을 모은다. 해외 전용 제품의 역수출은 단순한 이벤트성 출시를 넘어, 전 세계인의 입맛을 사로잡은 K-푸드의 다양성이 국내 시장의 선택폭을 넓히는 긍정적인 순환 구조를 만들어내고 있다.