경제
'헬시플레저' 훈풍…음료·샐러드도 저당이 대세
 즐겁게 건강을 관리하는 이른바 '헬시플레저' 문화가 일상적인 식습관으로 정착하면서 저당 제품을 향한 소비자의 눈높이가 더욱 까다로워지고 있다. 과거 탄산음료나 특정 다이어트 식품에 한정되었던 당류 감소 열풍은 이제 식탁 위에 올라오는 일상 간편식과 양념류, 디저트에 이르기까지 영역을 전방위로 넓히는 추세다. 이에 발맞추어 유통 및 식품 제조업체들은 제품군의 당 함량을 낮추는 리뉴얼을 감행하거나 전용 신규 브랜드 라인을 잇달아 선보이고 있다.
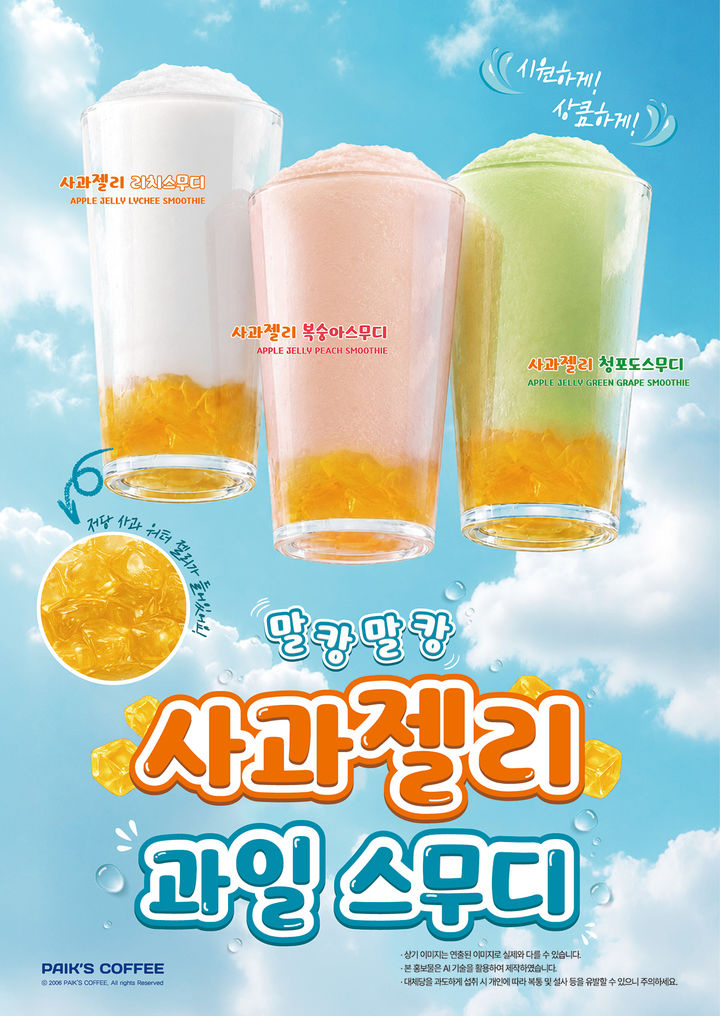
음료 및 디저트 시장에서는 당류를 낮추면서도 씹는 재미를 살린 제품이 시장의 반응을 끌어내고 있다. 프랜차이즈 커피 전문점 빽다방은 최근 저당 사과워터젤리를 더한 과일스무디 신메뉴를 선보이며 가벼운 디저트를 찾는 소비자층을 공략하기 시작했다. 복숭아, 리치, 청포도를 활용한 스무디 제형에 식약처 기준에 맞춰 당 부담을 줄인 워터젤리를 조합해 맛과 건강이라는 두 가지 요소를 동시에 잡으려는 전략이다.
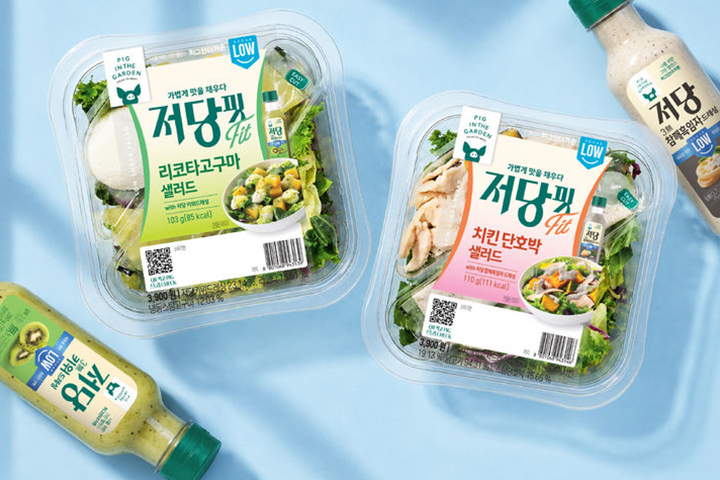
식단 관리용 샐러드 브랜드 역시 드레싱과 토핑의 당류 함량을 엄격하게 제한하며 시장 지배력 강화에 나섰다. 삼립의 샐러드 전문 브랜드 피그인더가든은 100g당 당류 함량을 3g 이하로 줄여 정부 기준을 충족하는 저당 라인업을 새롭게 출시했다. 리코타 치즈와 고구마, 닭가슴살과 단호박 등 풍부한 영양 성분을 갖춘 토핑에 자체 개발한 저당 키위 드레싱과 참깨흑임자 드레싱을 조합하여 소비자의 선택 폭을 늘렸다.
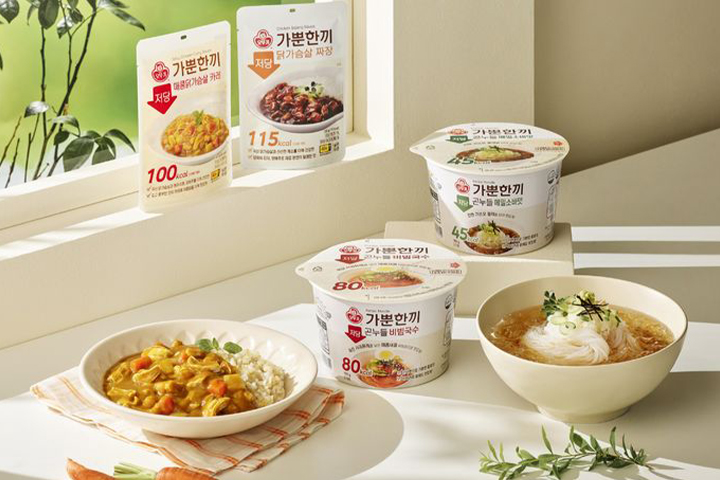
한 끼 식사로 소비되는 간편식 시장에서도 저당으로의 체질 개선이 활발하게 일어나는 중이다. 오뚜기는 자사 식단관리 브랜드 가부분한끼의 기존 인기 품목이었던 비빔국수와 카레, 짜장 제품의 당 함량을 대폭 낮추는 방식으로 전면 리뉴얼을 진행했다. 더불어 메밀소바맛 곤약면 신제품을 추가하여 소비자가 당류나 칼로리에 대한 부담 없이 면 요리나 일품요리를 즐길 수 있도록 한 끼 식사의 대안을 제시했다.
저당 제품에 대한 시장의 높은 호응은 이미 구체적인 실적으로 증명되며 관련 업계의 신제품 개발을 자극하고 있다. 대상 청정원이 선보인 저당 소스 및 드레싱 전용 라인은 출시 이후 1년 남짓한 기간 동안 수백만 개가 넘는 판매량을 올리며 가파른 매출 성장을 기록했다. 이에 힘입어 업계는 데리야끼나 양념치킨, 마라 소스 등 소비자가 평소 당 함량을 걱정하여 섭취를 주저하던 자극적인 양념류까지 저당 버전으로 꾸준히 고도화하고 있다.
이처럼 저당 식품은 단순한 유행을 넘어 명절 선물세트 구성품에 저당용 대체당이 들어갈 만큼 보편적인 식문화로 자리 잡았다. 식생활 전반에서 당류와 칼로리를 철저히 계산해 구매 결정을 내리는 실속형 소비자가 지속적으로 증가하고 있다. 시장의 흐름에 부응하기 위해 식품 기업들은 기존 히트 상품의 당을 덜어내는 작업과 함께 이색적인 저당 간편식을 다각도로 확장하는 데 역량을 집중할 계획이다.