정치모아
진종오 징계 파장, 여권 계파 갈등 '폭발'
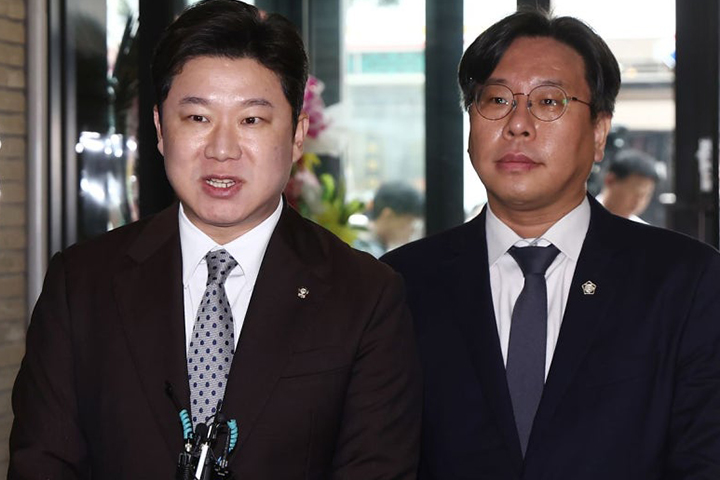
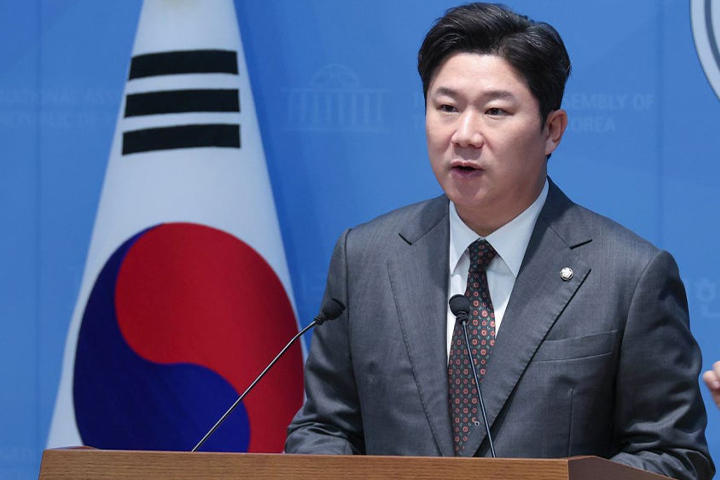 국민의힘 중앙윤리위원회로부터 당원권 정지 2년이라는 중징계를 받은 진종오 의원이 징계 결정의 부당함을 호소하며 정면 돌파 의지를 밝혔다. 진 의원은 이번 결정으로 인해 2028년 4월로 예정된 차기 총선에서 국민의힘 공천을 받을 수 없는 정치적 치명상을 입게 되었다. 징계 발표 이튿날인 21일, 그는 국회에서 취재진과 만나 윤리위가 사실관계를 제대로 확인하지 않은 채 편파적인 결정을 내렸다고 강력히 비판했다. 특히 징계 사유 중 하나인 무소속 후보 지원 의혹에 대해 강한 유감을 표명하며 억울함을 호소했다.
윤리위가 제시한 핵심 징계 사유는 지난 6·3 보궐선거 당시 부산 북갑에 무소속으로 출마한 한동훈 의원을 지지하고 보좌진을 파견했다는 의혹이다. 이에 대해 진 의원은 한 의원이 후보 등록을 마친 이후에는 어떠한 공개 지지나 지원 활동도 수행하지 않았다고 선을 그었다. 당시 한 의원이 독자적으로 선거를 치르겠다는 의사를 밝혀 도움을 주지 않았으며, 보좌진 파견 역시 사실무근이라는 주장이다. 그는 윤리위에 파견 증거를 요구했으나 아직 명확한 답변을 듣지 못했다며 절차적 정당성에 의문을 제기했다.
선거를 앞두고 해당 지역에 거처를 마련했던 행보에 대해서도 구체적인 해명을 내놓았다. 진 의원은 초기에 한 의원을 돕기 위해 집을 구했던 사실은 인정하면서도, 실제 선거 기간에는 한 의원의 요청에 따라 지원을 중단했다고 설명했다. 오히려 그 시기에는 당의 요청에 따라 강원지사와 성남시장 후보의 지원 유세에 매진했다는 점을 강조했다. 단순히 특정 지역에 거처를 구했다는 이유만으로 해당행위로 낙인찍는 것은 과도한 징계라는 논리다.
또 다른 징계 사유인 '보완수사권 폐지 토론회'에서의 부적절한 발언에 대해서는 몸을 낮추면서도 당시 상황의 불가피성을 언급했다. 동료 의원의 돌발적인 질문에 당황하여 적절치 못한 답변을 내놓은 점은 인정하며 사과의 뜻을 전했다. 다만 해당 사건의 피해자에게 이미 직접 사과를 건넸고, 오히려 위로를 받았다는 점을 덧붙였다. 현재는 범죄 피해자 보호를 위한 관련 법안을 준비하며 당시의 실수를 만회하기 위해 노력 중이라는 입장이다.
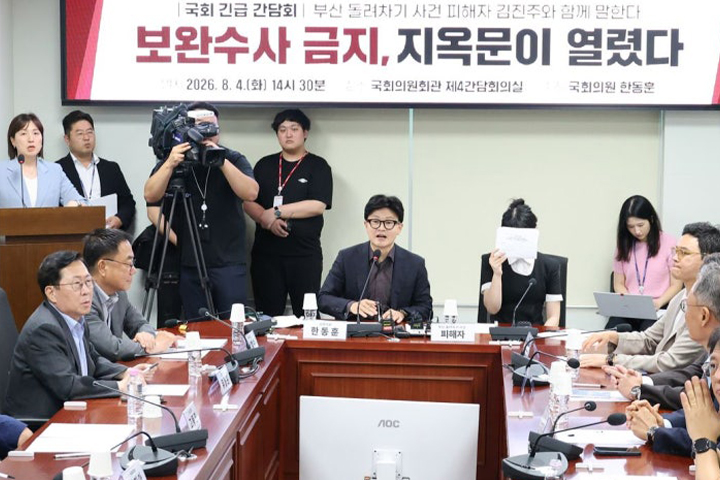
이번 징계 사태의 본질을 두고 진 의원은 당권파의 '표적 징계'이자 '계파 싸움'이라고 규정했다. 자신을 포함한 비당권파 의원들만을 겨냥한 겁박스러운 징계 정치가 공당의 사당화를 초래하고 있다는 비판이다. 특히 당 지도부와 가까운 인사들의 막말이나 장애인 비하 발언 등에 대해서는 침묵하면서, 특정 계파에만 엄격한 잣대를 들이대는 윤리위의 이중 잣대를 꼬집었다. 동료 의원들에게도 보수 재건을 위해 함께 목소리를 내줄 것을 촉구하며 당내 여론전에 나섰다.
향후 진 의원은 윤리위의 공식 결정문을 수령하는 대로 법적 대응을 포함한 모든 수단을 검토할 방침이다. 징계 효력 정지 가처분 신청 등 사법부의 판단을 구하는 절차를 통해 자신의 명예를 회복하겠다는 의지다. 한동훈 의원 역시 이번 징계를 강하게 비판하며 진 의원에게 힘을 실어주고 있어, 이번 사태는 단순한 개인의 징계 문제를 넘어 당내 주도권을 둘러싼 거대한 권력 투쟁으로 번질 조짐을 보이고 있다.