사회모아
1000원 빵 620개 전수검사, 결과는 '안전'
 저가 수입 빵을 둘러싼 불안이 온라인에서 빠르게 확산하고 있다. 편의점과 대형마트 등에서 판매되는 1000원 빵에 인체에 해로운 방부제가 들어 있다는 주장이 사회관계망서비스를 중심으로 퍼지면서 소비자 우려가 커지는 상황이다. 하지만 식품안전 당국의 설명은 다르다. 논란이 된 성분들은 국내에서 사용이 허가된 식품첨가물이며, 정해진 기준 안에서 쓰일 경우 안전성에 문제가 없다는 입장이다. 이번 논란의 핵심은 특정 성분의 존재 여부가 아니라 실제 사용량이 법적 기준을 지켰는지에 있다.
최근 인스타그램 등 SNS에는 편의점과 마트에서 판매되는 저가 빵 대부분이 중국산이며, 몸에 해로운 방부제가 들어 있다는 내용의 영상과 게시물이 잇따라 올라왔다. 일부 게시물은 제품의 긴 유통기한을 근거로 보존료 사용을 문제 삼았다. 논란이 집중된 성분은 프로피온산칼슘과 소브산칼륨이다. 한 영상 게시자는 프로피온산칼슘이 중국에서도 위험한 첨가물로 꼽힌다는 취지로 주장했다. 해당 영상은 100만 회가 넘는 조회수를 기록하며 빠르게 확산했고, 댓글에는 아이들이 모르고 자주 먹을까 걱정된다는 반응이 이어졌다.
소브산칼륨을 겨냥한 주장도 나왔다. 일부 이용자는 중국산 빵이 국산 제품보다 오래 보관되는 이유가 해당 성분 때문이라며, 국내에서는 사용할 수 없는 첨가물이라고 주장했다. 그러나 식품의약품안전처는 이 같은 주장이 사실과 다르다고 설명했다. 식약처에 따르면 프로피온산칼슘과 프로피온산나트륨은 식품의 부패를 늦추기 위해 사용하는 허가된 보존료다. 유해물질로 분류되지 않으며, 식품별 사용 기준에 따라 관리되고 있다. 빵류의 경우 프로피온산 기준으로 1kg당 2.5g 이하까지 사용할 수 있다.
소브산칼륨 역시 국내에서 사용이 금지된 성분이 아니다. 정식 식품첨가물로 관리되고 있으며, 유해물질로 분류되지 않는다. 다만 빵 제조 과정에서는 효모 발효에 영향을 줄 수 있어 빵류에 보존료 목적으로 별도 기준이 설정돼 있지는 않다. 잼, 크림, 소스 등 다른 복합 원재료를 통해 일부 포함될 가능성은 있다. 실제 시중 제품 검사에서도 SNS상 우려와 다른 결과가 나왔다. 서울시와 자치구는 지난 3월 지하철역, 온라인 쇼핑몰, 대형마트, 편의점, 전통시장 등에서 판매되는 천원 빵 620여 개를 수거해 보존료와 색소 등을 검사했다.
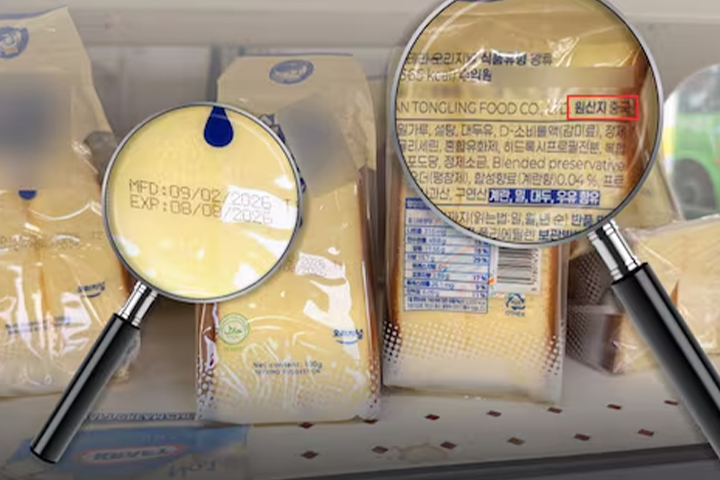
검사 결과 모든 제품의 보존료가 기준치 이하로 확인됐다. 사용이 금지된 타르 색소도 검출되지 않았다. 이는 시중 유통 제품에서 기준 위반이 확인되지 않았다는 의미다. 전문가들은 이번 논란을 성분명에 대한 불안과 중국산 식품에 대한 불신이 결합한 사례로 보고 있다. 소비자에게 낯선 화학명은 쉽게 위험한 물질처럼 받아들여질 수 있다. 여기에 원산지에 대한 부정적 인식이 더해지면서 허가된 첨가물까지 유해물질처럼 확산했다는 분석이다.
수입식품도 국내에서 판매되려면 국내 식품안전 기준을 따라야 한다. 따라서 원산지가 중국이라는 이유만으로 인체에 유해하다고 단정하기는 어렵다. 유통기한이 길다는 점 역시 불법 첨가물 사용의 직접적인 근거가 되지는 않는다. 식품업계 관계자는 보존료는 무조건 피해야 할 대상이 아니라 식품의 변질을 막기 위해 관리 기준 안에서 사용하는 물질이라고 설명했다. 이번 1000원 빵 논란의 핵심은 방부제가 들어갔는지가 아니라, 허가된 식품첨가물이 기준 안에서 사용됐는지다. SNS에서 확산하는 자극적인 주장보다 공신력 있는 검사 결과와 식품 기준을 먼저 확인할 필요가 있다.