연예모아
홍민기 폭로전 중단, A씨 "이제 법으로 해결"
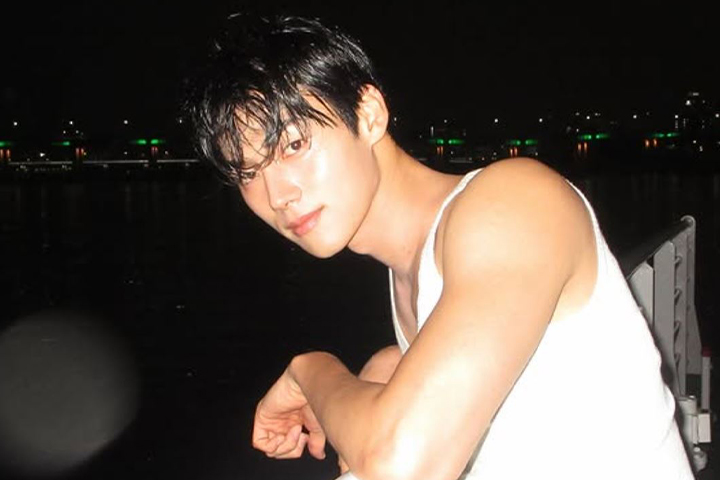 배우 홍민기와 전 연인 A씨 사이의 갈등이 공개 폭로 국면을 지나 법적 절차로 옮겨가는 모습이다. A씨는 SNS에 관련 내용을 더 올리지 않겠다고 밝히며 고소를 예고했고, 홍민기 측은 앞서 A씨 주장을 부인하며 법적 대응 방침을 밝힌 바 있다.
20일 A씨는 자신의 SNS를 통해 홍민기 관련 게시를 중단하겠다는 뜻을 전했다. 그는 주변의 걱정에 감사하다고 밝힌 뒤, 앞으로 개인 계정에 해당 사안과 관련한 글을 올리지 않겠다고 했다. 이어 법적 절차를 통해 책임을 묻겠다는 입장을 덧붙였다.
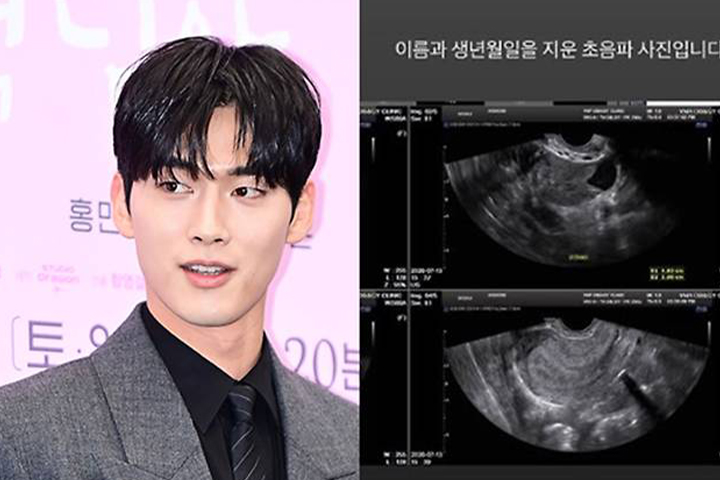
앞서 A씨가 게재했던 초음파 사진과 임신중절 관련 진료 자료, 상처 사진 및 영상은 현재 삭제된 상태다. A씨는 관련 자료를 공개하며 주장을 이어왔지만, 이후 게시물을 내리고 SNS 폭로를 멈추겠다고 밝혔다.
논란은 하루 전인 19일 A씨의 폭로로 시작됐다. A씨는 홍민기와 교제하던 시기에 언어폭력, 가스라이팅, 데이트 폭력 등을 겪었다고 주장했다. 그는 이별 이후 시간이 지나면서 당시 관계가 애정이 아닌 폭력과 착취였다고 판단하게 됐다고 설명했다.
홍민기 소속사 페이블 컴퍼니는 A씨 주장에 즉각 반박했다. 소속사는 A씨가 공개한 내용 중 회사가 확인한 사실관계와 맞지 않는 부분이 다수 있다고 밝혔다. 또한 배우 의사에 반하는 반복적 연락과 접근이 있었다며 스토킹 관련 법적 조치를 검토하겠다고 했다. 허위 사실 유포에 대해서도 명예훼손 등 민·형사상 대응을 예고했다.
이후 A씨는 임신중절과 관련한 의혹을 추가로 제기했다. 그는 홍민기가 임신중절을 종용했다는 취지로 주장하며 초음파 사진과 진료 기록을 공개했다. 이에 대해 홍민기 측은 A씨가 배우에게 해당 초음파 사진을 보여준 사실이 없었다고 반박했다. 또 임신중절을 요구하거나 종용한 적도 없다고 밝혔다.
A씨는 신체적 폭력 피해도 주장했다. 그는 성관계 중 동의하지 않은 폭력적 행위가 있었다고 했고, 임신중절 약물을 복용한 뒤 고통을 겪던 시기에 홍민기를 찾아갔다가 다쳤다고 주장했다. 당시 택시 문에 정강이를 맞고 어깨를 밀려 바닥에 넘어지면서 상처가 생겼다는 설명도 덧붙였다.
A씨가 공개한 영상도 파장을 키웠다. 그는 해당 영상이 술에 취해 몸을 제대로 가누지 못하는 자신을 홍민기가 데려간 뒤 지인과 함께 조롱하는 장면이라고 주장했다. 영상에는 바닥에 누운 여성과 한 남성이 등장하며, A씨는 해당 남성을 홍민기라고 지목했다.
홍민기 측은 이어진 의혹 제기에 대해 추가적인 공개 반박을 반복하지 않겠다는 입장을 보이고 있다. 기존 입장처럼 A씨 주장 상당 부분이 사실과 다르다는 취지를 유지하면서, 필요한 대응은 법적 절차를 통해 진행하겠다는 방침이다.
A씨 또한 SNS 게시물을 삭제하고 추가 폭로를 중단하겠다고 밝히면서 양측 공방은 온라인상에서 벗어나 수사기관과 법정으로 향할 가능성이 커졌다. 데이트 폭력 의혹, 임신중절 종용 주장, 스토킹 및 명예훼손 대응 여부 등 여러 쟁점은 향후 법적 절차를 통해 가려질 전망이다.