트래블
추석 호캉스 잡아라, 호텔업계 이색 협업 열풍
 국내 주요 호텔들이 다가오는 추석 명절과 천고마비의 계절 가을을 맞아 오프라인 고객 유치를 위한 차별화된 패키지 경쟁에 돌입했다. 단순한 객실 투숙을 넘어 캐릭터 마케팅과 건강 관리 콘텐츠를 결합한 다채로운 프로그램을 통해 명절 연휴와 가을 나들이를 계획하는 투숙객들의 시선을 사로잡겠다는 전략이다. 특히 가족 단위 방문객과 자기 관리에 철저한 젊은 층을 겨냥한 맞춤형 상품들이 잇따라 출시되며 호캉스 열기를 더하고 있다.
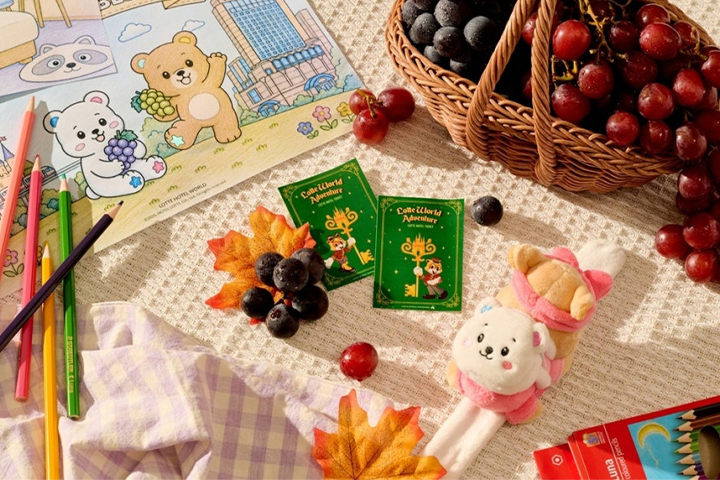
롯데호텔 월드는 자사 리조트의 새로운 마스코트를 전면에 내세운 '폴루아&벨루오의 그레이프 월드' 프로모션을 선보이며 가을 고객 맞이에 나섰다. 이번 행사는 새롭게 탄생한 캐릭터인 폴루아와 벨루오를 테마로 하여 청량한 가을 피크닉 분위기를 호텔 내부에 구현한 것이 특징이다. 귀여운 캐릭터를 활용한 공간 연출과 전용 상품 구성을 통해 아이를 동반한 가족 고객들에게 특별한 추억을 선사할 것으로 기대된다.
해당 패키지는 고객의 취향에 따라 두 가지 타입으로 선택할 수 있도록 세분화했다. 활동적인 휴가를 원하는 고객을 위한 '나들이형'은 객실 1박에 롯데월드 어드벤처 종합이용권 2매를 포함해 테마파크 이용 편의를 높였다. 반면 조용한 휴식을 선호하는 고객을 위한 '휴식형'은 캐릭터 테마의 디저트 세트와 한정판 열쇠고리 등 아기자기한 소품들로 구성되어 실내에서의 즐거움을 극대화했다. 판매는 오는 23일부터 단 사흘간 진행되며 투숙은 9월과 10월 두 달간 가능하다.
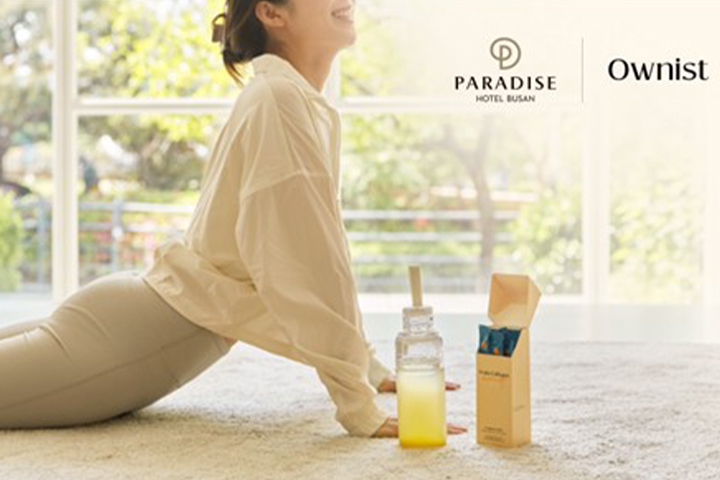
부산 지역의 대표적인 휴양지인 파라다이스 호텔 부산은 건강한 삶을 지향하는 '웰니스' 트렌드에 집중했다. 이들은 유명 이너뷰티 브랜드인 오니스트와 협업하여 몸과 마음의 균형을 되찾는 '오니스트 웰니스 스테이' 패키지를 출시했다. 해운대의 탁 트인 전망과 함께 내면의 아름다움을 가꿀 수 있는 전문적인 건강 관리 제품을 결합해 휴식의 질을 한 차원 높였다는 평가를 받는다.
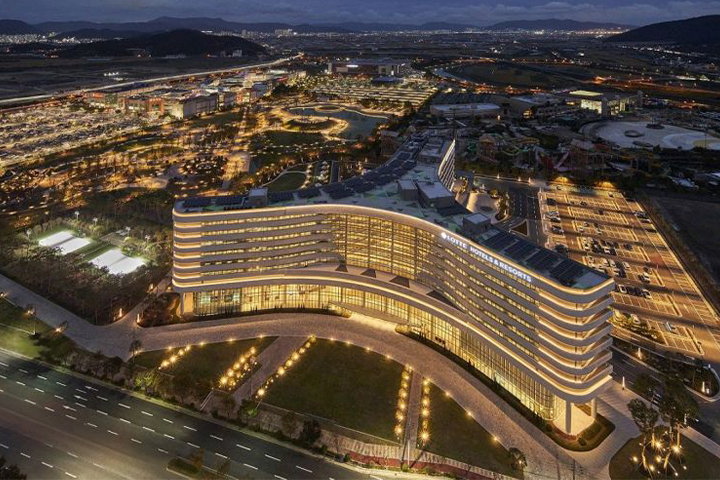
해당 패키지 이용객에게는 디럭스 객실에서의 편안한 하룻밤과 함께 오니스트의 대표 상품인 콜라겐 및 샤인 세트, 그리고 특별히 준비된 웰니스 음료가 제공된다. 호텔 측은 투숙객들이 일상에서 벗어나 건강한 에너지를 충전할 수 있도록 세심한 서비스를 제공할 방침이다. 이 상품은 9월 1일부터 10월 말까지 운영되어 가을철 부산을 찾는 관광객들에게 차별화된 휴식의 가치를 전달할 예정이다.
호텔업계의 이러한 움직임은 명절 연휴를 집이 아닌 호텔에서 보내는 '명절 호캉스족'과 가을철 단풍 나들이객을 동시에 공략하려는 실리적인 포석으로 풀이된다. 업계 관계자들은 단순한 가격 할인보다는 브랜드 간의 협업이나 독자적인 캐릭터 콘텐츠를 통해 고객에게 새로운 경험을 제공하는 것이 경쟁 우위를 점하는 핵심 요소라고 입을 모은다. 각 호텔의 개성이 담긴 이번 가을 패키지들은 도심 속 휴식을 원하는 소비자들에게 풍성한 선택지를 제공할 것으로 보인다.