문화
미술관 문턱 낮춘 K팝, 글로벌 팬덤 마케팅 열풍
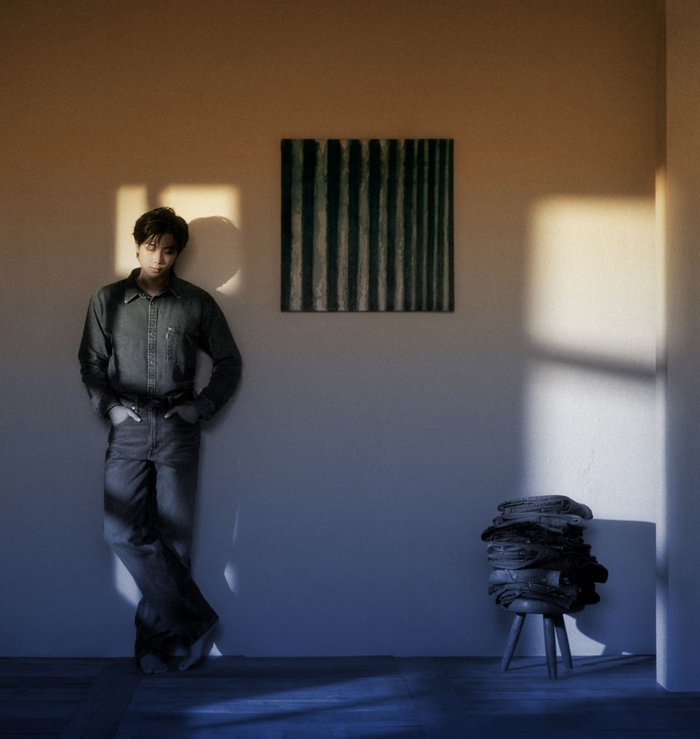
 세계적인 미술관들이 K팝 팬덤을 새로운 동력으로 삼기 위해 파격적인 마케팅 전략을 쏟아내고 있다. 미국 샌프란시스코 현대미술관(SFMOMA)은 오는 10월 개막하는 방탄소년단(BTS) 리더 RM의 소장품전 'Between You and Me'를 앞두고, 특정 전시에 한해 횟수 제한 없이 재관람이 가능한 '앙코르 패스'를 도입하기로 했다. 이는 좋아하는 아티스트와 관련된 콘텐츠를 반복해서 소비하는 팬덤의 특성을 정확히 꿰뚫은 전략으로, 보수적인 미술계 관행에서는 매우 이례적인 시도로 평가받는다.
SFMOMA는 재관람권 도입 외에도 팬들을 회원으로 유입시키기 위한 다각적인 혜택을 마련했다. 미술관 유료 회원에게는 일반 관람객보다 일주일 앞선 티켓 예매 기회와 프리뷰 기간 우선 입장 혜택을 제공하며, 전시 한정판 포스터가 포함된 특별 잡지까지 증정한다. 이러한 움직임은 팬덤의 강력한 구매력과 결집력을 활용해 미술관의 재정 건전성을 확보하고, 젊은 관객층을 장기적인 후원자로 확보하려는 실리적인 계산이 깔려 있다.
유럽의 주요 박물관들 역시 K팝 열풍을 적극적으로 활용하고 있다. 영국박물관은 최근 BTS의 런던 공연 일정에 맞춰 한국관 내 상설 전시품인 달항아리와 금귀걸이 등을 아티스트의 앨범 서사와 연결해 소개하는 참여형 프로그램을 운영해 큰 호응을 얻었다. 앞서 빅토리아 앤드 앨버트 박물관이 선보인 한류 특별전이 미국 보스턴미술관으로 순회 전시를 이어가는 등, K팝은 이제 글로벌 미술관의 핵심 전시 콘텐츠로 자리 잡았다.
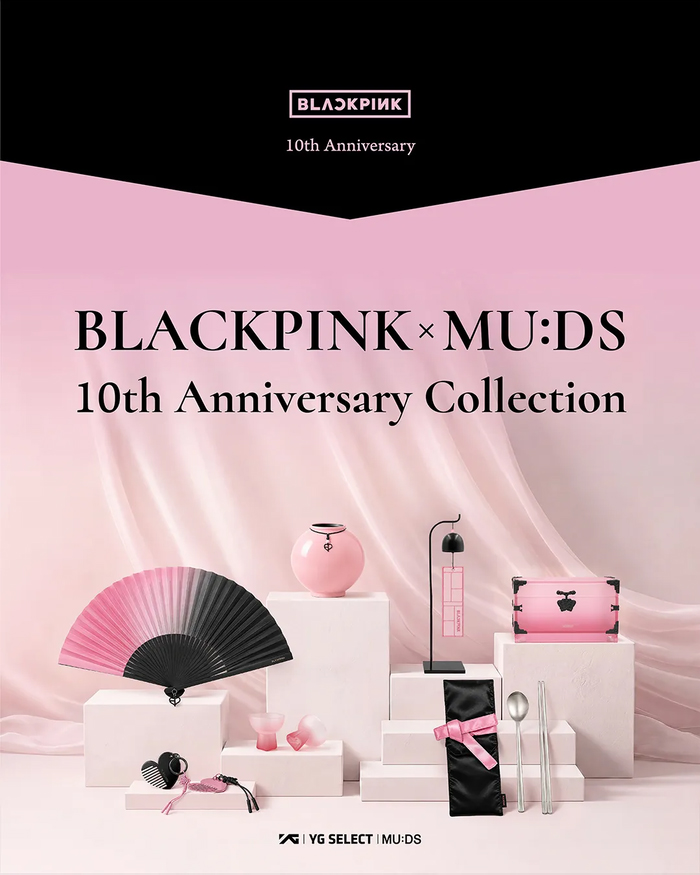
국내 국립 기관들 또한 K팝 스타와의 협업을 강화하며 대중과의 접점을 넓히고 있다. 국립중앙박물관은 RM을 글로벌 홍보대사로 위촉해 한국 문화의 우수성을 알리고 있으며, 블랙핑크의 데뷔 10주년을 기념해 전통 공예품의 미학을 담은 '헤리티지 컬렉션' 굿즈를 출시할 예정이다. 블랙핑크를 상징하는 색상을 입힌 반닫이함이나 달항아리 등은 전통문화유산에 대한 젊은 층의 관심을 환기하는 매개체 역할을 톡톡히 하고 있다.
미술계 전문가들은 이러한 현상을 팬데믹 이후 미술관들이 겪고 있는 운영난을 타개하기 위한 생존 전략의 일환으로 분석한다. 거대한 팬덤을 새로운 관람객이자 유료 회원으로 확보하는 것은 재정적 부담을 덜 수 있는 확실한 방법이기 때문이다. 다만, 단순히 스타의 유명세에만 기대는 마케팅은 경계해야 한다는 목소리도 높다. 아티스트의 이미지가 미술관의 소장품이나 전시 철학과 어떤 맥락에서 연결되는지에 대한 당위성이 충분히 뒷받침되어야 한다는 지적이다.
결국 K팝과 미술관의 만남은 예술의 경계를 허물고 대중의 문화 향유 기회를 확대한다는 측면에서 긍정적인 변화를 이끌어내고 있다. 팬들은 자신이 좋아하는 스타를 통해 예술에 입문하고, 미술관은 새로운 활력을 얻는 상생의 구조가 형성되고 있는 셈이다. 글로벌 예술계의 이러한 마케팅 실험이 일시적인 유행을 넘어 미술관 운영의 새로운 패러다임으로 정착할 수 있을지 전 세계 문화계의 이목이 쏠리고 있다.