국제
지하철역서 혼인신고? 중국의 절박한 출산 장려
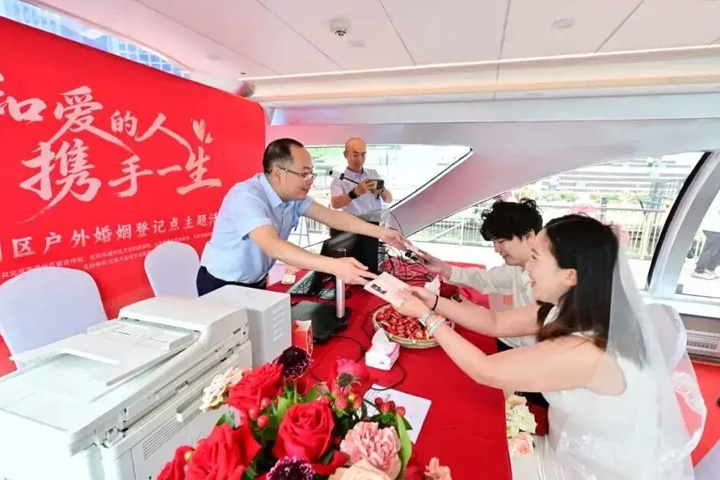 인구 감소와 저출산 위기에 직면한 중국이 혼인율을 끌어올리기 위해 파격적인 행정 실험을 강행하고 있다. 전통적인 관공서 창구를 벗어나 병원과 유람선, 심지어 관광지 한복판에 혼인신고소를 설치하며 젊은 층의 결합을 유도하고 나선 것이다. 이는 최근 발표된 혼인 통계가 역대 최저 수준으로 떨어지자, 지방정부들이 예비부부의 편의성을 극대화해 결혼 장벽을 낮추려는 절박한 시도로 풀이된다.
최근 중국의 연인 절기인 칠석을 맞아 산둥성 등 일부 지역에서는 이동식 혼인신고소가 대거 등장했다. 특히 한 대형 병원 내부에 설치된 혼인신고 부스는 예비부부들이 건강검진과 임신 상담을 마친 직후 그 자리에서 법적 부부가 될 수 있도록 동선을 설계해 화제를 모았다. 병원 측은 이 창구를 일회성 이벤트가 아닌 장기적인 상설 기구로 운영할 계획이며, 오직 혼인신고만 접수하고 이혼신고는 받지 않는다는 점을 분명히 했다.
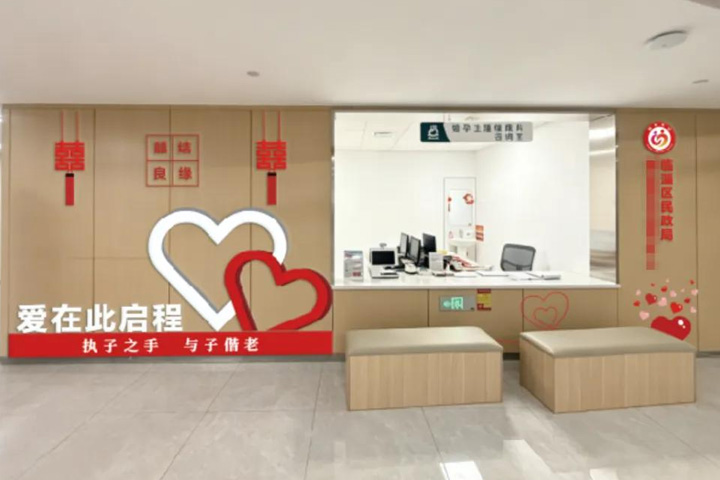
행정 서비스의 장소 제약도 완전히 허물어지는 추세다. 유람선 위에서 낭만적인 예식을 치름과 동시에 혼인신고를 마칠 수 있는 서비스가 도입되는가 하면, 지하철역과 고속도로 휴게소, 유명 관광지 등 유동 인구가 많은 곳에도 민정국 직원이 파견되어 신고를 돕고 있다. 일부 지자체는 관광지 평생 무료 입장권이나 기념 증서를 제공하는 등 결혼 장려를 위해 동원 가능한 모든 수단을 활용하고 있다.
이러한 움직임의 배경에는 심각한 수준에 도달한 혼인 지표가 자리 잡고 있다. 중국 민정부의 최신 통계에 따르면 올해 상반기 혼인신고 건수는 약 327만 쌍으로, 지난해 같은 기간보다 7% 이상 급감했다. 이는 40여 년 전 통계 작성이 시작된 이래 가장 낮은 수치다. 반면 이혼 건수는 오히려 증가세를 보이고 있어, 중국 사회 전반에 퍼진 결혼 기피 현상과 가족 해체 위기가 위험 수위에 도달했음을 보여준다.
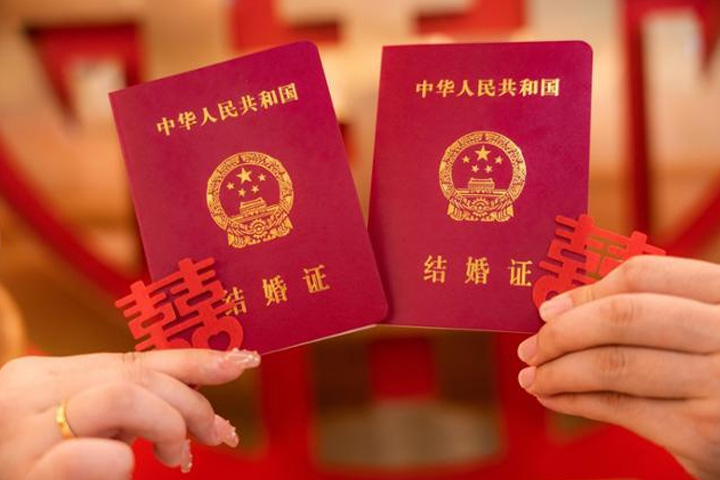
인구 고령화와 저출산 문제를 해결하기 위해 중국 정부는 행정 편의를 넘어선 경제적 보상책도 쏟아내고 있다. 지난해부터 거주지 제한 없이 전국 어디서나 혼인신고가 가능하도록 법을 개정한 데 이어, 일부 지역에서는 신혼부부에게 거액의 주택 구매 보조금을 현금으로 지급하기 시작했다. 특정 마을에서는 부부 모두 현지 호적을 가졌을 경우 수천만 원에 달하는 장려금을 제공하는 등 파격적인 현금 살포 경쟁까지 벌어지고 있다.
하지만 이러한 이색 정책과 경제적 지원이 젊은 세대의 가치관 변화를 되돌릴 수 있을지에 대해서는 회의적인 시각도 존재한다. 단순한 행정 절차의 간소화나 일시적인 보조금 지급만으로는 고용 불안과 양육비 부담이라는 근본적인 문제를 해결하기 어렵기 때문이다. 중국 당국이 혼인신고 창구를 병원과 공원까지 확장하며 안간힘을 쓰고 있지만, 인구 절벽을 막기 위한 근본적인 사회 구조 개편이라는 더 큰 숙제가 남아 있다.