경제
외관은 그대로 성능은 껑충, 플립8 실사용기
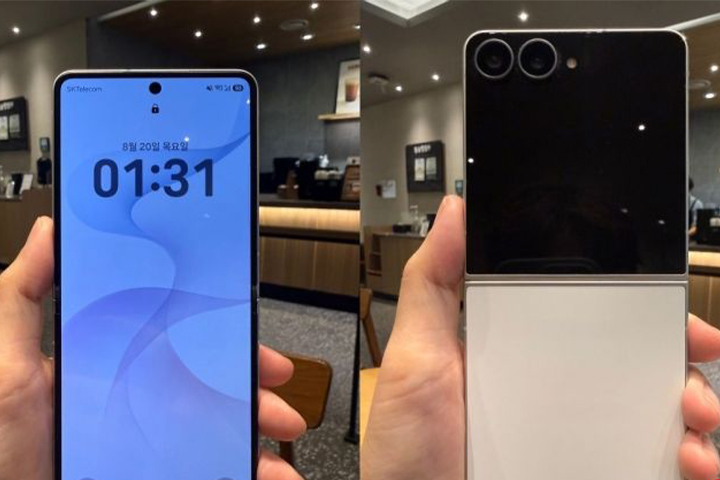 삼성전자의 최신 폴더블 스마트폰 갤럭시 Z8 시리즈가 사전예약 144만 대를 기록하며 국내 시장에 돌풍을 일으키고 있다. 특히 이번 신제품은 10대부터 30대 사이의 여성 고객층이 전작보다 두 배 이상 급증하며 과거의 중장년층 전용 이미지를 완전히 탈피했다는 평가를 받는다. 혁신적인 디자인의 폴드 모델이 주목받는 가운데, 일상적인 편의성을 극대화한 플립8 역시 실사용자들 사이에서 긍정적인 반응을 얻으며 흥행을 뒷받침하고 있다.
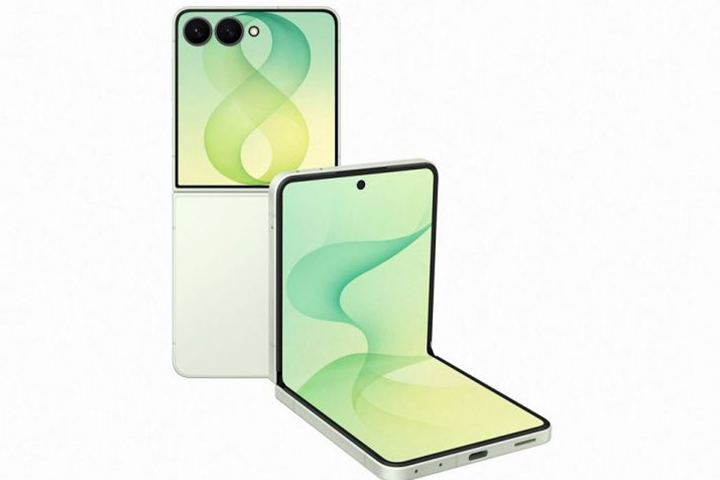
디자인 측면에서 플립8는 전작의 완성도 높은 외형을 계승하면서도 휴대성을 극한으로 끌어올렸다. 역대 시리즈 중 가장 가벼운 180g의 무게를 구현했으며, 두께 또한 펼쳤을 때 6.1mm 수준으로 얇아져 손바닥 안에서의 밀착감을 높였다. 핑크와 크림 등 감각적인 색상 구성은 젊은 층의 취향을 저격하기에 충분하며, 주머니에 넣어도 부담 없는 크기는 폴더블폰 특유의 장점을 극대화한 대목이다.
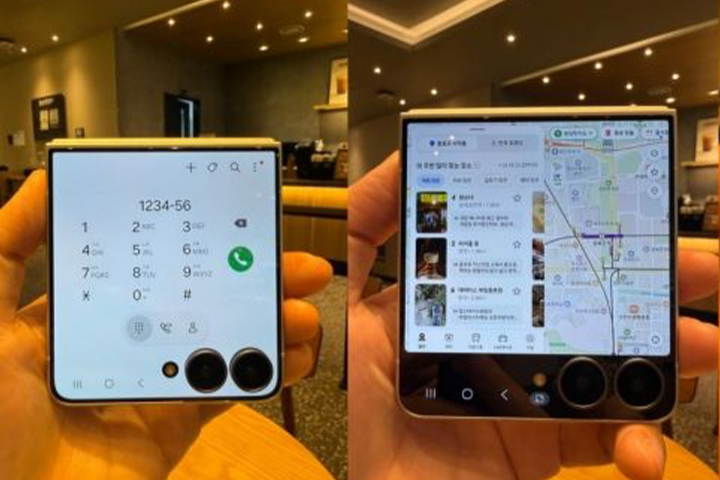
외부 디스플레이인 '플렉스 디스플레이'의 활용 범위가 넓어진 점도 눈에 띈다. 휴대폰을 펼치지 않고도 메시지 확인이나 일정 관리가 가능하며, 최적화된 위젯 배치를 통해 직관적인 사용 환경을 제공한다. 특히 전용 앱을 활용하면 외부 화면에서 유튜브 시청이나 지도 검색까지 가능해졌다. 다만 4.1인치의 한정된 크기로 인해 복잡한 타이핑이나 정밀한 지도 조작에는 여전히 물리적인 제약이 따른다는 점은 고려해야 할 요소다.
기기의 두뇌 역할을 하는 애플리케이션 프로세서로는 삼성의 자체 칩셋인 엑시노스 2600이 탑재됐다. 고성능 게임이나 멀티태스킹 작업에서도 끊김 없는 구동 성능을 보여주며, 12GB의 넉넉한 램 용량 덕분에 여러 앱을 동시에 실행해도 안정적인 속도를 유지한다. 디스플레이의 고질적인 문제였던 화면 주름 역시 이제는 빛을 비추어 자세히 보지 않으면 알아차리기 힘들 정도로 매끄럽게 개선되었다.
카메라 성능에서는 동영상 촬영 시 흔들림을 잡아주는 '수평 고정 슈퍼 스테디' 기능이 새롭게 추가됐다. 기기가 기울어지더라도 소프트웨어가 자동으로 수평을 유지해 짐벌을 사용한 듯한 안정적인 영상 결과물을 얻을 수 있다. 5,000만 화소의 메인 카메라는 일상적인 스냅사진 촬영에서 충분한 화질을 보장하며, 플립 특유의 프리스탑 힌지를 활용한 다양한 각도의 셀피 촬영은 여전히 강력한 경쟁력으로 작용한다.
다만 부품 가격 상승으로 인해 출고가가 전작 대비 약 20만 원가량 인상된 점은 소비자들에게 적지 않은 부담이다. 외관상 전작인 플립7과 큰 차이를 느끼기 어렵다는 점과 카메라 하드웨어 스펙이 수 세대째 정체되어 있다는 점도 아쉬운 대목으로 꼽힌다. 그럼에도 불구하고 완성도 높은 마감과 압도적인 휴대성은 폴더블폰 대중화를 이끄는 플립 시리즈만의 확실한 매력을 증명하고 있다.