정치모아
내란 가담 심우정 기소, 검찰 수장의 몰락
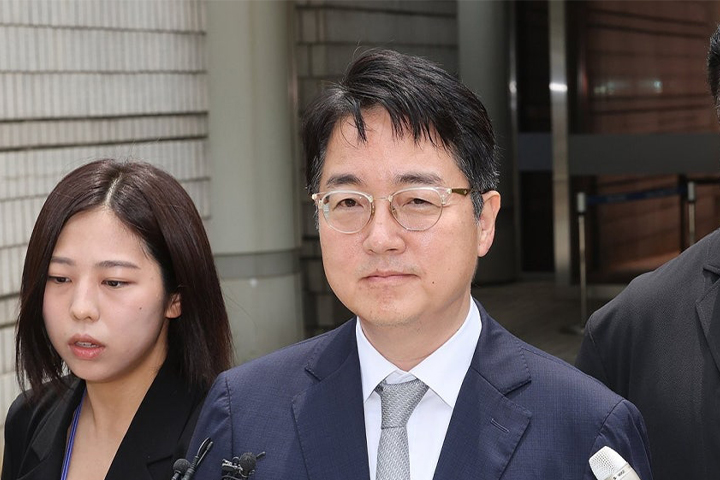 대한민국 검찰의 수장이었던 심우정 전 검찰총장이 12·3 비상계엄 내란 사태에 가담하고 권한을 남용한 혐의로 결국 법정의 심판을 받게 됐다. 권창영 2차 종합특별검사팀은 20일 심 전 총장과 전무곤 전 대검 기획조정부장을 내란중요임무종사 및 직권남용권리행사방해 혐의로 불구속 기소했다고 공식 발표했다. 이는 국가의 법질서를 수호해야 할 최고 법집행 기관의 수장이 헌법 파괴 행위에 동조했다는 점에서 사법 역사상 가장 치욕적인 기록으로 남을 전망이다.
특검 수사 결과에 따르면 심 전 총장은 비상계엄 선포 직후인 2024년 12월 3일 밤부터 이튿날 새벽까지 박성재 전 법무부 장관의 지시에 따라 계엄 합동수사본부에 검사를 파견하는 방안을 구체적으로 검토한 것으로 드러났다. 당시 대검찰청 내부에서는 군사법원 관할로 넘어가는 범죄에 대한 대응책을 수립하고, 비상계엄 하에서의 재판 관할권을 정리한 문건을 작성하는 등 계엄 통치를 뒷받침하기 위한 실무적인 준비가 긴박하게 진행되었다.
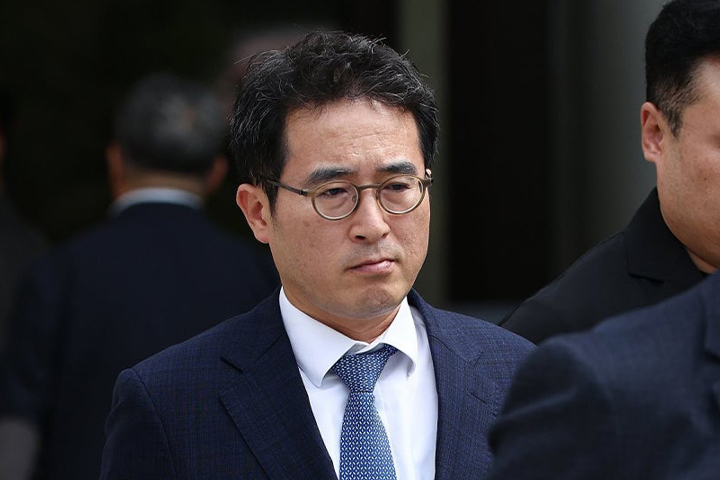
특별검사팀은 대검찰청 압수수색을 통해 당시의 긴박했던 정황이 담긴 핵심 증거물들을 대거 확보했다. 압수된 문건에는 계엄수사팀 후보 명단과 절차 정리, 비상계엄 하 재판 관할 등의 제목이 붙어 있었으며, 포고령 위반자에 대한 수사 및 재판 관할권이 상세히 정리되어 있었다. 특검은 심 전 총장이 검찰 내부에 전담 수사팀 구성을 지시함으로써 내란의 중요 임무를 수행했고, 소속 검사들에게 의무 없는 일을 하도록 강요하며 직권을 남용했다고 판단했다.
이번 기소에는 윤석열 전 대통령의 구속 취소 결정에 대해 즉시항고를 포기하도록 압력을 행사한 혐의도 포함되었다. 내란 우두머리 혐의 등으로 구속됐던 윤 전 대통령은 지난해 3월 구속 기간 만료 전 기소가 이루어지지 않았다는 이유로 법원에 구속 취소를 청구해 인용 결정을 받아냈다. 당시 수사팀은 법원의 판단에 불복해 즉시항고해야 한다는 의견을 강력히 피력했으나, 심 전 총장은 대검 부장 회의 등을 거쳐 항고를 포기하고 윤 전 대통령을 석방하도록 지휘했다.
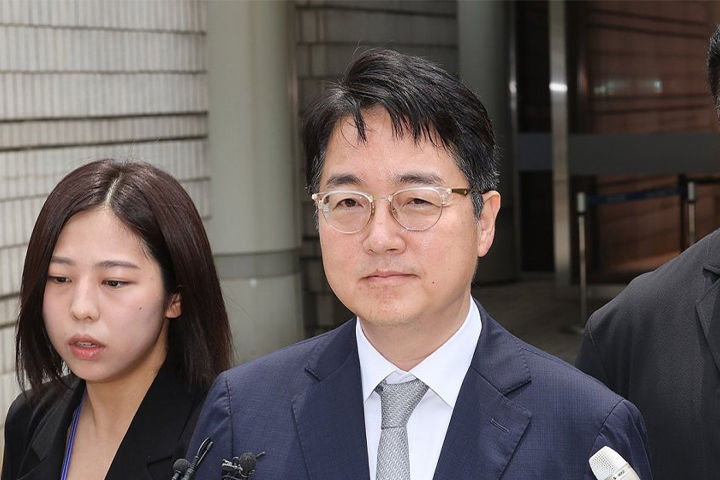
특검팀은 이러한 행위가 검찰총장의 지휘권을 남용한 명백한 범죄라고 규정했다. 구속 사유가 여전히 유효했음에도 불구하고 피의자를 석방하도록 함으로써, 특별수사본부 검사들이 법률에 따라 행사해야 할 즉시항고권을 부당하게 방해했다는 것이다. 이는 살아있는 권력에 대한 엄정한 수사를 가로막고 사법 시스템의 공정성을 심각하게 훼손한 행위로 평가받고 있다. 검찰 조직 내부에서도 총장이 정치적 고려를 앞세워 수사팀의 독립성을 짓밟았다는 비판이 쏟아지고 있다.
심 전 총장의 기소로 인해 12·3 내란 사태의 법적 책임 공방은 새로운 국면을 맞이하게 됐다. 최고위직 검찰 간부들이 내란의 공범으로 지목되면서 검찰 조직 전체의 신뢰도는 회복하기 어려운 타격을 입었다. 향후 재판 과정에서는 계엄 선포 당시 법무부와 대검찰청 사이의 은밀한 교신 내용과 지시 체계가 낱낱이 공개될 것으로 보인다. 사법부의 최종 판단이 내려질 때까지 심 전 총장의 내란 가담 의혹을 둘러싼 논란은 멈추지 않을 것으로 보인다.