사회모아
의회 문턱 못 넘은 지원금, 강릉·당진 '시끌'
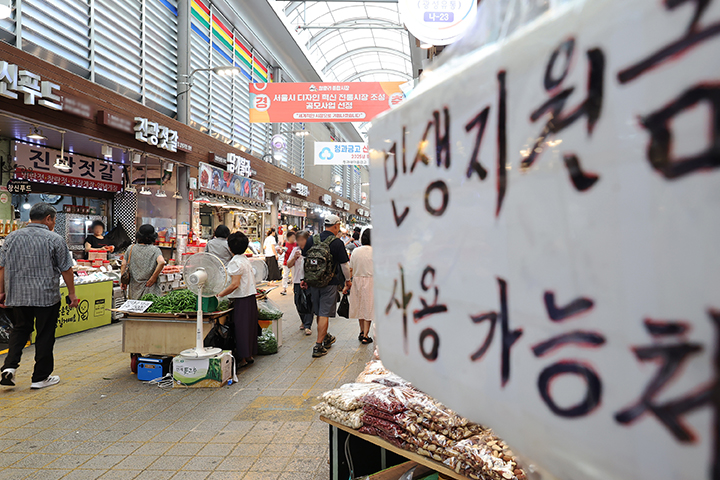 추석 명절을 앞두고 주민들의 생활 안정을 돕기 위한 지방자치단체들의 민생지원금 지급 행보가 빨라지고 있다. 고유가와 물가 상승, 경기 둔화가 지속되는 상황에서 가계 부담을 덜어주고 지역 내 소비를 활성화하려는 목적이다. 다만 이번 지원은 중앙정부 차원의 일괄 지급이 아니라 지자체 자체 예산으로 집행되다 보니, 거주 지역에 따라 지원금 유무와 액수가 크게 차이 나는 양상을 보이고 있다.
현재까지 공개된 계획 중 지원 규모가 가장 큰 곳은 경남 의령군과 전남 함평군으로, 군민 1인당 50만 원을 책정했다. 함평군은 약 2만 9천 명의 군민에게 다음 달 7일부터 선불카드 형태로 지원금을 배정하며, 이를 위해 151억 원 규모의 추가경정예산을 편성했다. 의령군 역시 모든 군민을 대상으로 50만 원씩 지급하는 절차를 밟고 있다. 경남 통영시는 기존 논의보다 금액을 높여 1인당 35만 원을 지급하기로 했으며, 김해시는 추석 전 10만 원을 지급할 예정이다.
호남권과 경북 지역에서도 지원 행렬이 이어지고 있다. 전남 고흥군과 장흥군은 30만 원을 지역사랑상품권으로 지급하며, 나주시는 20만 원, 영암군은 10만 원을 준비 중이다. 전북의 부안, 고창, 완주군도 각각 30만 원씩 지급하기로 확정했다. 경북 울진군은 지방소득세 증가분 등을 활용해 1인당 30만 원을, 문경시는 고유가 위기 대응 명목으로 25만 원을 선불카드로 지급한다. 충북 영동군은 올해 초 50만 원을 지급한 데 이어 이번에 추가로 30만 원을 더 지급하기로 했다.
하지만 모든 주민이 혜택을 받는 것은 아니다. 경기도와 인천, 부산, 제주 등 주요 광역단체들은 현재까지 별도의 지급 계획이 없는 상태다. 같은 광역권 내에서도 기초단체별 재정 상태에 따라 지급 여부가 갈리면서 인접 지역 주민들 사이에서는 형평성에 대한 불만이 터져 나오고 있다. 특히 강원 강릉시와 충남 당진시는 시의회에서 예산안이나 조례안이 부결되면서 지급이 무산되거나 보류되어 지역 정치권 내 갈등으로 번지는 모습이다.
지급 방식과 시기를 두고 고민이 깊은 지역도 적지 않다. 전남 장성군은 60만 원 지급을 발표했으나 재정 부담을 고려해 2028년부터 분할 지급하는 방안을 검토 중이며, 무안군은 조례 미비로 연말 지급으로 방향을 틀었다. 인구가 많은 경남 창원시의 경우 재원 규모가 워낙 커 지급 대상과 금액을 확정하는 데 신중을 기하고 있다. 대부분의 지자체는 지원금이 대형 온라인몰이 아닌 지역 내 전통시장과 소상공인 매장에서 쓰이도록 지역화폐나 선불카드 형태를 채택하고 있다.
민생지원금을 바라보는 시각은 여전히 엇갈린다. 명절을 앞둔 서민들에게 실질적인 도움이 되고 단기적인 지역 경기 부양 효과가 있다는 긍정적 평가가 많다. 실제로 강원 속초시는 지원금 지급 후 단기간에 수십억 원의 소비 진작 효과를 거두기도 했다. 그러나 일회성 현금 지원이 지자체의 재정 건전성을 해칠 수 있다는 우려와 함께, 지역별 재정 자립도에 따른 '복지 격차' 문제는 향후 해결해야 할 과제로 남았다.