트래블
철원 태봉열차, 여름엔 버스로 변신한 이유
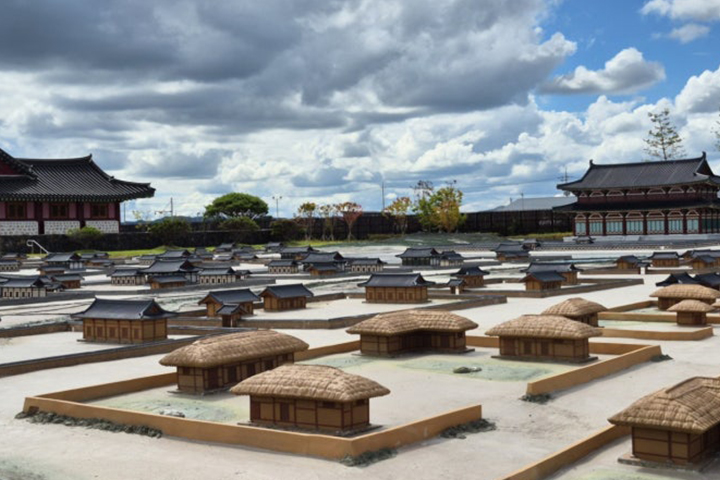 강원도 철원의 민간인통제선(민통선) 이북 지역을 안전하고 깊숙하게 들여다볼 수 있는 새로운 관광 명물이 등장했다. 철원역사문화공원에서 출발하는 '태봉열차'는 과거의 삼엄했던 긴장감을 이색적인 안보 관광의 즐거움으로 승화시키며 방문객들의 발길을 이끌고 있다. 특히 민통선 내부로 진입하는 만큼 관람객들은 개인 번호가 부여된 GPS 장치인 'Geo PASS'를 목에 걸어야 한다. 이는 관람객의 위치를 실시간으로 확인하는 장비로, 금지된 구역으로의 접근을 방지하며 안보 관광의 특수성을 실감하게 한다.
태봉열차 이용을 위해서는 철원역사문화공원 내 매표소에서 간단한 서류 작성이 필수적이다. 민통선 이북 지역 출입을 위한 절차로, 성인 기준 7,000원의 요금을 지불하면 승차권을 받을 수 있다. 주목할 점은 이용료의 상당 부분을 지역 상품권으로 환급해준다는 것이다. 이는 여행 후 철원 지역 내 식당이나 시장에서 간식을 구매하는 데 사용할 수 있어 실질적인 체감 물가를 낮추는 동시에 지역 경제 활성화에도 기여하는 일석이조의 효과를 거두고 있다.
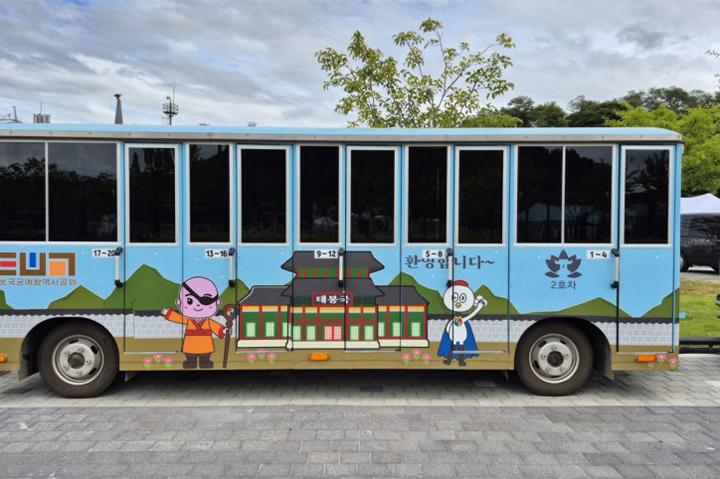
현재 태봉열차는 여름철 혹서기를 맞아 잠시 외형을 바꾼 상태다. 본래 철로 대신 도로 위를 달리는 열차 형태의 차량이지만, 기록적인 폭염 속 냉방 효율을 높이기 위해 오는 9월 14일까지는 관광버스로 대체 운영된다. 비록 열차 특유의 외형은 잠시 내려놓았지만, 강력한 에어컨 시설을 갖춘 버스 덕분에 관람객들은 쾌적한 환경에서 민통선의 풍경을 감상할 수 있다. 이러한 '여름 한정 변신'은 현장을 찾은 관광객들에게 또 다른 이야깃거리를 제공한다.
이동 경로는 철원역사문화공원을 기점으로 태봉국 궁예왕 역사공원까지 약 7km 구간을 25분간 달리는 코스다. 차량이 이동하는 동안 군 관계자가 동행하며 안전과 보안을 철저히 관리한다. 특히 북쪽 방향이나 군사 시설에 대한 사진 촬영이 엄격히 제한되는데, 이러한 제약 사항은 오히려 이곳이 분단의 현실을 마주하는 최전방임을 다시금 깨닫게 하는 요소가 된다. 지정된 구역 내에서만 관람이 허용되는 규칙은 안보 관광이 가진 독특한 긴장감을 유지시킨다.
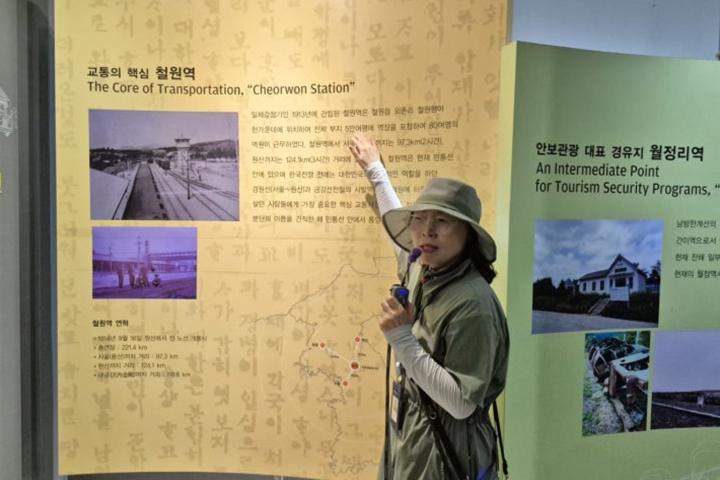
차량 내부에서는 철원의 과거와 현재를 아우르는 전문 해설 방송이 쉴 새 없이 흘러나온다. 궁예가 세운 태봉국의 역사부터 철원평야를 형성한 고대 화산 활동의 흔적, 그리고 6·25 전쟁의 아픈 기억까지 폭넓은 주제를 다룬다. 또한 겨울이면 찾아오는 두루미 떼와 사계절 내내 얼지 않는 신비로운 용출수인 '샘통'에 대한 이야기는 25분이라는 이동 시간을 지루할 틈 없이 채워준다. 녹음된 방송이지만 해설의 깊이가 상당해 철원의 여러 얼굴을 입체적으로 이해하는 데 큰 도움을 준다.
태봉열차의 종착지인 궁예왕 역사공원에 도착하면 관람객들은 비로소 차에서 내려 철원의 역사적 뿌리를 직접 확인하게 된다. 민통선 안이라는 지리적 특수성 때문에 개인적인 접근이 불가능했던 장소를 열차라는 매개체를 통해 안전하게 방문할 수 있다는 점이 이 관광 프로그램의 가장 큰 강점이다. 철원군은 이번 태봉열차 운영을 통해 안보 관광의 문턱을 낮추는 동시에, 역사의 현장을 직접 체험하고자 하는 현대인들의 욕구를 성공적으로 충족시키고 있다.