스포츠모아
이강인 환상 감아차기, 아틀레티코 구했다
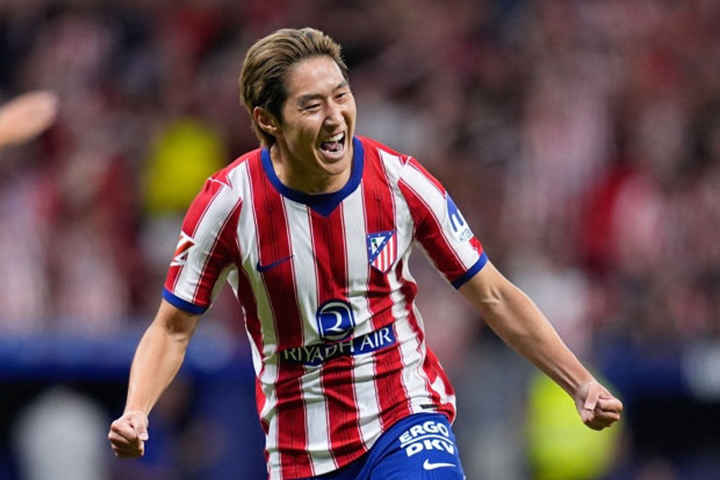 한국 축구의 간판 이강인이 아틀레티코 마드리드 유니폼을 입고 치른 첫 공식 경기에서 환상적인 득점포를 가동하며 스페인 무대를 뒤흔들었다. 20일 새벽 마드리드의 리야드 에어 메트로폴리타노에서 열린 말라가와의 2026-2027 시즌 라리가 개막전에서 이강인은 교체로 출전해 불과 13분 만에 결승골을 터뜨렸다. 그의 왼발 끝에서 시작된 아름다운 궤적은 팀의 2-0 완승을 견인했을 뿐만 아니라, 자신을 향했던 의구심을 단숨에 찬사로 바꿔놓았다.
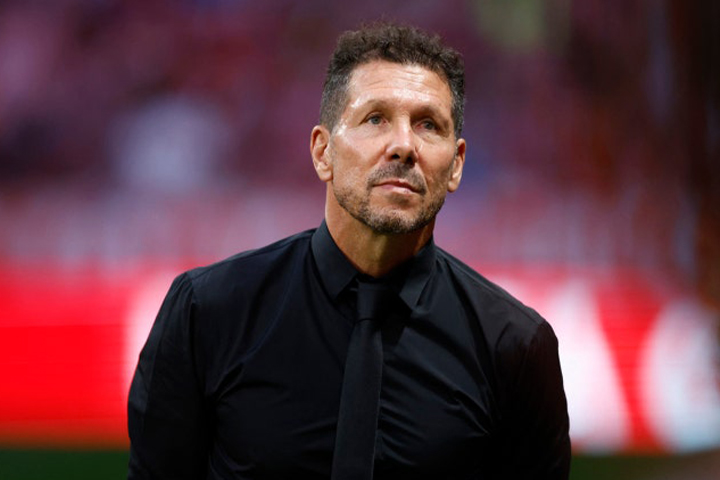
디에고 시메오네 감독은 이날 경기 초반 주전급 선수들을 벤치에 두는 파격적인 명단을 들고 나왔다. 이강인 역시 교체 명단에서 경기를 시작하며 기회를 엿봤다. 아틀레티코는 전반 내내 높은 점유율을 유지하며 상대를 압박했으나, 밀집 수비를 뚫어낼 결정적인 한 방이 부족해 0-0으로 전반을 마쳤다. 답답한 흐름이 이어지던 후반 12분, 시메오네 감독은 경기의 흐름을 바꾸기 위해 이강인을 포함한 세 명의 선수를 동시에 투입하는 승부수를 던졌다.
그라운드에 들어선 이강인은 곧바로 아틀레티코 공격의 핵으로 떠올랐다. 특유의 넓은 시야와 정교한 킥으로 공격 템포를 끌어올리던 그는 후반 25분 마침내 사고를 쳤다. 오른쪽 측면에서 길게 넘어온 패스를 받아 중앙으로 파고든 뒤, 페널티아크 부근에서 전매특허인 왼발 감아차기 슛을 시도했다. 공은 상대 골키퍼가 손을 쓸 수 없는 골문 오른쪽 상단 구석에 정확히 꽂혔고, 경기장은 열광의 도가니로 변했다.
득점 이후에도 이강인의 발끝은 멈추지 않았다. 그는 날카로운 침투 패스로 동료들에게 결정적인 기회를 제공하며 상대 수비진을 유린했다. 이강인의 활약으로 승기를 잡은 아틀레티코는 후반 40분 알렉스 바에나의 프리킥 추가골까지 더해 완벽한 승리를 거뒀다. 경기 종료 후 스페인 현지 언론들은 일제히 이강인을 '새로운 영웅'으로 칭송하며, 그가 팀의 전설적인 존재였던 앙투안 그리즈만의 진정한 후계자가 될 자격을 증명했다고 보도했다.
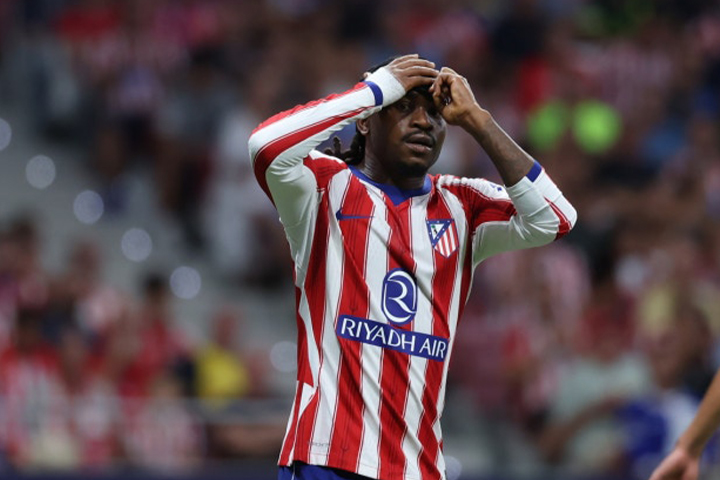
특히 현지 유력 매체들은 이강인 영입을 마케팅 수단으로만 치부했던 일부의 시각을 강하게 비판했다. 한국 시장 공략을 위한 유니폼 판매용 영입이라는 비아냥을 실력으로 잠재웠다는 평가다. 또한 팀에 헌신하지 않는 다른 스타 선수들을 향해 이강인의 겸손과 열정을 배우라는 쓴소리까지 나올 정도로 그의 데뷔전 임팩트는 강렬했다. 마드리드 팬들은 이제 이강인을 단순한 이적생이 아닌 새로운 아이돌로 받아들이기 시작했다.
이강인의 이번 활약은 향후 주전 경쟁에서도 유리한 고지를 점하는 계기가 될 전망이다. 시메오네 감독의 전술적 요구를 완벽히 소화하면서도 개인 기량으로 경기를 결정지을 수 있다는 점을 입증했기 때문이다. 라리가 첫 경기부터 강렬한 인상을 남긴 이강인이 이번 시즌 아틀레티코 마드리드에서 써 내려갈 새로운 역사에 전 세계 축구 팬들의 이목이 쏠리고 있다.