국제
트럼프-김정은 '우정'은 여전…대화는 '글쎄'
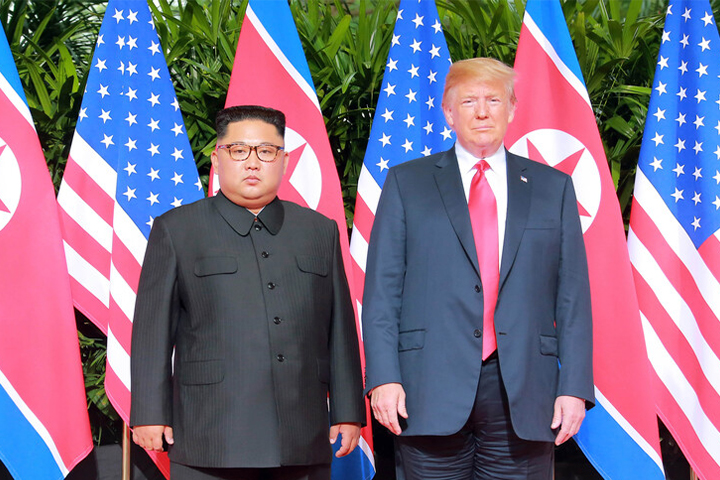 도널드 트럼프 미국 대통령이 한미연합훈련 축소라는 파격적인 카드를 꺼내 들며 북미 대화의 불씨를 살리려 시도했으나, 북한은 이를 대북 적대 정책의 근본적인 변화로 인정하지 않겠다는 냉랭한 반응을 보였다. 김정은 국무위원장의 동생인 김여정 노동당 총무부장은 19일 밤 담화를 통해 미국의 유화책에 대해 전혀 흥미가 없다는 입장을 공식화했다. 이는 훈련 규모를 줄이는 식의 단기적인 조치만으로는 북한을 대화 테이블로 끌어내기에 역부족임을 명확히 한 것으로 풀이된다.
북한은 이번 담화에서 한미연합훈련의 본질적인 공격성을 강하게 비판하며, 단순한 기일 단축이나 규모 축소가 적대감의 해소를 의미하지 않는다고 못 박았다. 현재 진행 중인 '을지 자유의 방패(UFS)' 연습이 조기에 종료되었음에도 불구하고, 북측은 여전히 이를 도발적인 군사 연습으로 규정하며 경계심을 늦추지 않았다. 미국이 제시한 당근이 북한이 요구해온 '적대 정책 철폐'라는 근본적인 요구 수준에 미치지 못한다는 점을 분명히 한 셈이다.
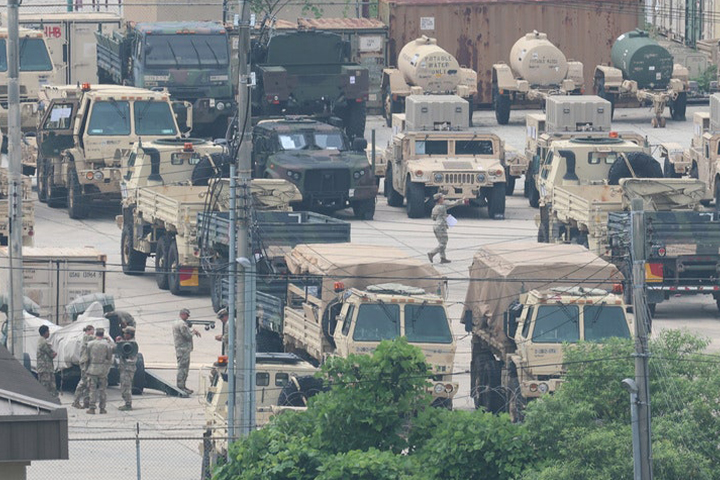
특히 트럼프 대통령이 주장했던 정상 간의 긴밀한 소통 여부에 대해서도 북한은 선을 긋는 모습을 보였다. 트럼프 대통령은 최근 김 위원장과의 대화가 긍정적이었다고 시사했으나, 김 부부장은 그러한 소통 사실에 대해 전혀 알지 못한다며 사실상 부인했다. 이는 미국 측의 일방적인 대화 구애에 호응하지 않겠다는 의지를 보여주는 동시에, 향후 협상에서 주도권을 잡기 위한 고도의 심리전으로 해석된다.
다만 북한은 트럼프 대통령 개인과의 관계에 대해서는 여전히 훌륭하다는 표현을 사용하며 최상위 수준의 외교적 여지는 남겨두었다. 미국의 정책 기조와 대통령 개인의 친분을 분리 대응하는 전략을 통해, 향후 실질적인 양보가 뒤따를 경우 언제든 정상 외교에 나설 수 있다는 신호를 보낸 것이다. 전문가들은 북한이 핵보유국 지위 인정과 같은 더 큰 보상을 얻어내기 위해 당분간 미국의 태도를 관망하며 압박 수위를 조절할 것으로 내다보고 있다.
이번 북한의 반응으로 인해 한국 정부가 기대했던 북미 대화의 조기 재개와 종전 선언 논의는 당분간 동력을 잃을 것으로 보인다. 이재명 대통령이 제안한 전쟁 종식을 위한 당사국 간 논의 역시 북미 간의 팽팽한 기싸움 속에서 추진 동력이 약화된 상태다. 아시아태평양경제협력체(APEC) 정상회의를 계기로 추진되던 북미 정상회담의 개최 가능성에도 일단은 빨간불이 켜졌다는 평가가 지배적이다.
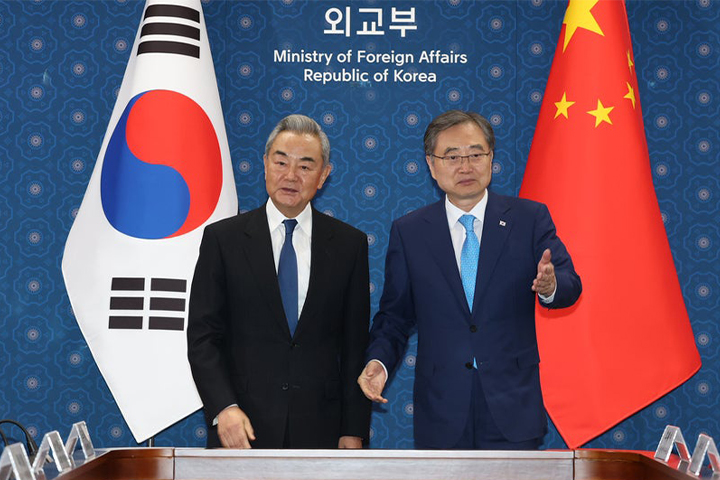
중국 역시 미국의 대북 정책 변화가 선행되어야 한다며 북한의 입장에 힘을 실어주는 모양새다. 방한 중인 왕이 중국 외교부장은 북미 간의 문제는 양국이 결정할 사안이라면서도, 미국의 적대 정책 철회가 대화의 전제 조건임을 강조했다. 트럼프 대통령의 유화책이 북한의 높은 문턱을 넘지 못하면서, 한반도 정세는 다시 한번 안갯속으로 빠져들게 되었다.