정치모아
조희대 '기습 제청'에 법사위 충돌
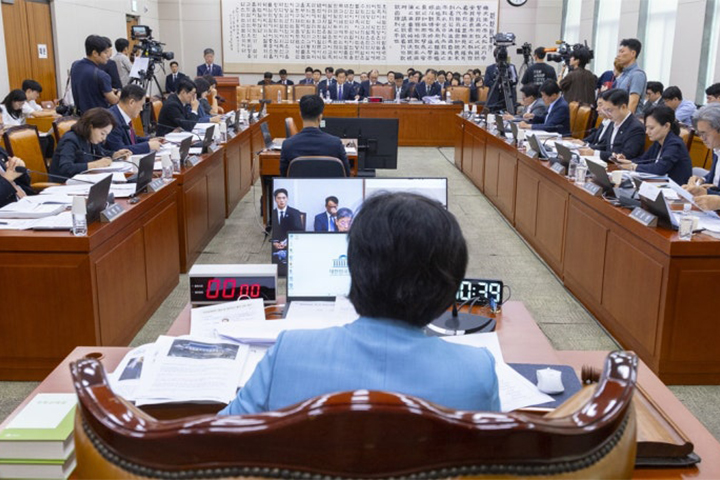
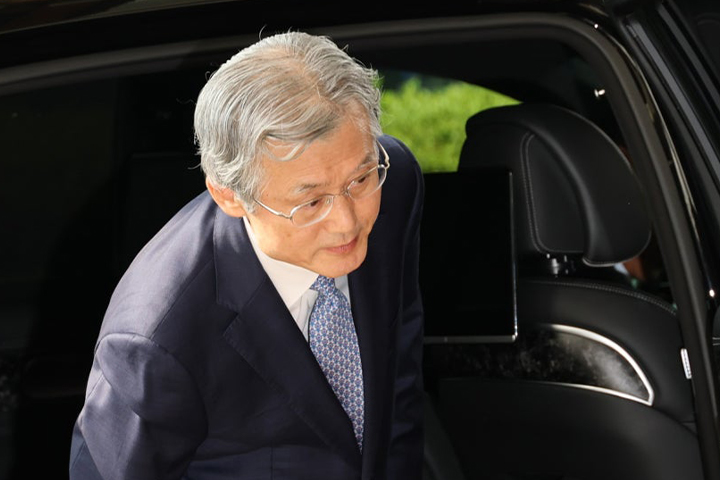 조희대 대법원장이 대법관 후보 제청을 전격 단행하면서 정치권과 사법부 사이의 긴장감이 최고조에 달하고 있다. 더불어민주당은 이번 제청을 대법원장의 독단적인 선전포고로 규정하고 국회 법제사법위원회 전체 회의를 통해 강력한 비판을 쏟아냈다. 야당 의원들은 대법원장이 대통령의 임명권을 무시하고 국회와의 협의 절차를 생략한 채 기습적인 행보를 보였다며, 이는 헌법 질서에 대한 심각한 도전이라고 목소리를 높였다.
법사위 현장에서는 조 대법원장을 향한 날 선 발언들이 잇따랐다. 민주당 측은 대법원장이 정치적 중립성을 잃고 정략적인 판단을 내렸다고 주장하며, 통상적인 기간보다 훨씬 길어진 제청 과정의 의구심을 해소하기 위해 본인이 직접 국회에 출석해야 한다고 압박했다. 이에 따라 대법원장 출석 요구 안건이 거수로 가결되는 초유의 사태가 벌어졌으나, 조 대법원장은 사법부의 독립성 수호를 이유로 끝내 모습을 드러내지 않았다.
반면 국민의힘은 야당의 공세를 '법원 흔들기'이자 삼권분립 훼손 시도로 규정하며 방어막을 쳤다. 여당 의원들은 헌법상 대법관 제청권은 엄연히 대법원장의 고유 권한임을 강조하며, 대통령실이 특정 후보를 강요하는 것이야말로 탄핵 사유에 해당할 수 있다고 반박했다. 특히 야당이 대법원장을 국회로 불러내 망신을 주려는 의도가 다분하다며, 이는 사법부의 권위를 실추시키는 정치적 공세에 불과하다고 날을 세웠다.
논란의 중심에 선 노경필 법원행정처장은 국회에 출석해 곤혹스러운 입장을 내비쳤다. 노 처장은 이번 제청이 결코 정부나 국회와 싸우겠다는 의도가 아니며, 장기간의 교착 상태를 타개하기 위한 사법부의 고육지책이었음을 설명했다. 그는 대통령과 대법원장이 직접 만나 합의할 기회가 주어지지 않은 상황에서 서면 제청은 대법원이 선택할 수 있는 마지막 수단이었다고 덧붙이며 사법행정의 어려움을 토로했다.
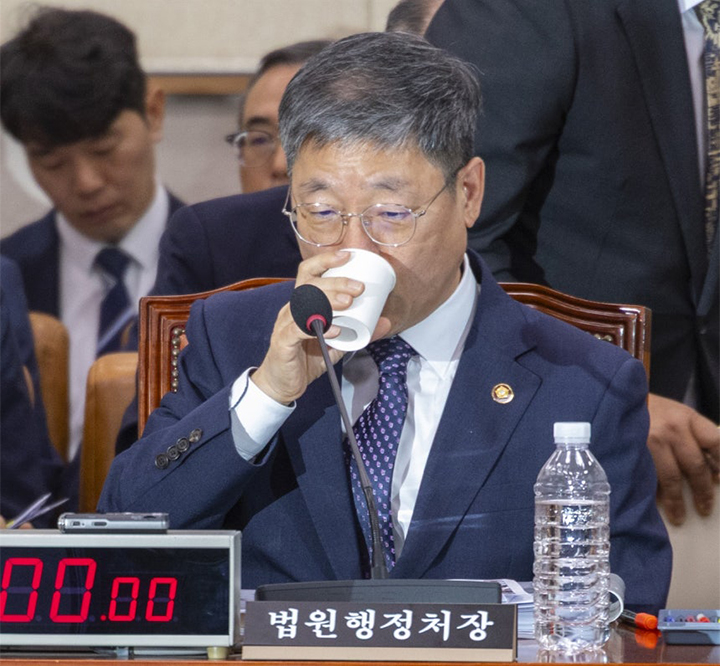
또한 노 처장은 헌법이 규정한 제청권의 본질에 대해서도 소신을 밝혔다. 대통령의 임명권과 국회의 동의권이 존중받아야 하듯, 대법원장의 제청권 역시 실질적으로 보장되어야 한다는 취지다. 만약 대통령이 원하는 인물을 무조건 제청해야 한다면 헌법에 제청권을 명시할 이유가 없다는 논리다. 그는 과거처럼 기관 간의 원만한 협의가 이루어지기를 바란다는 희망을 피력하며 사태 진화에 애쓰는 모습을 보였다.
현재 대통령실은 대법원의 서면 제청 방식에 대해 극도의 불쾌감을 감추지 않으면서도 공식적인 대응은 자제하며 신중한 기류를 유지하고 있다. 대법원장의 강수와 국회의 반발, 그리고 대통령실의 침묵이 얽히면서 대법관 공백 사태 해결은 더욱 미궁 속으로 빠져드는 모양새다. 향후 대통령의 임명권 행사 방향과 국회의 인준 절차 진행 여부에 따라 대한민국 사법 권력의 향방이 결정될 것으로 보인다.