사회모아
'리센느 효과' 지운 폭우, 거제의 눈물
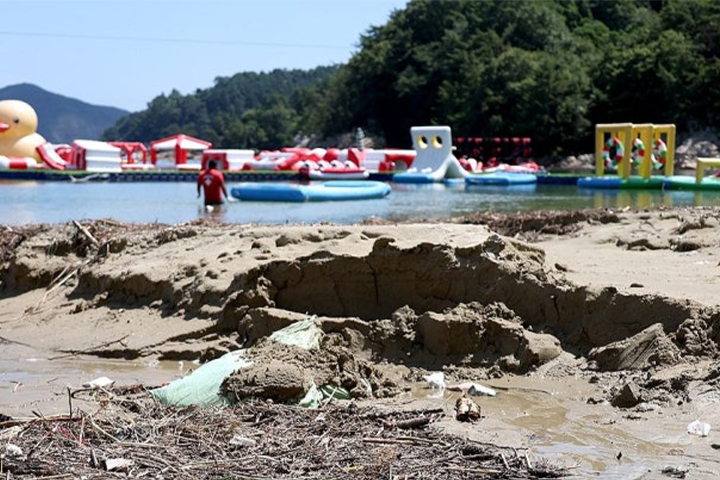
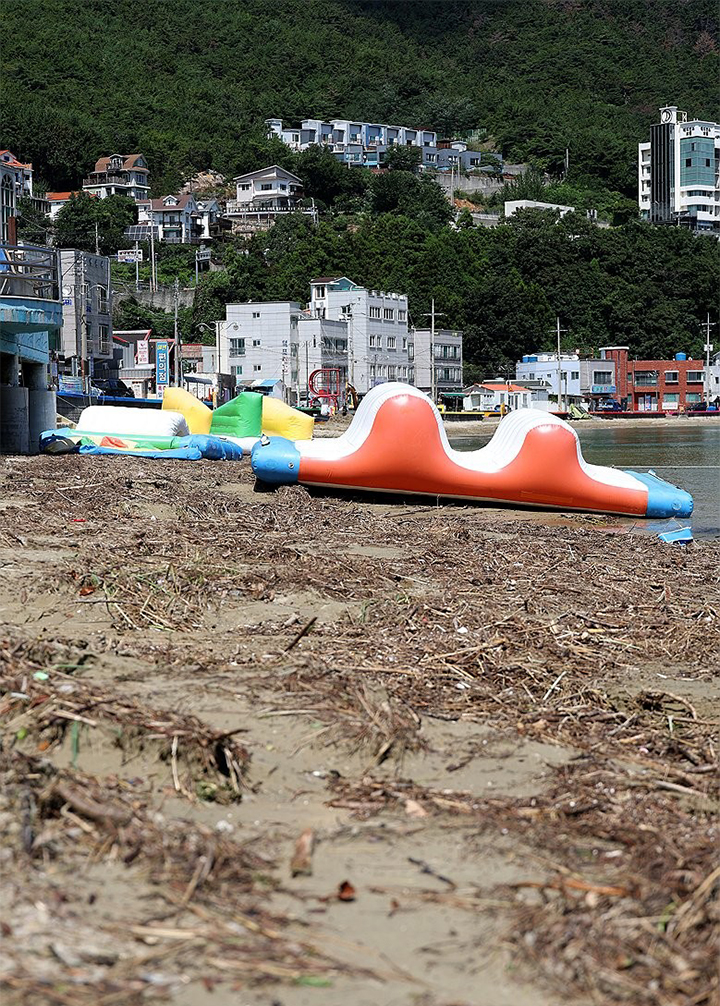
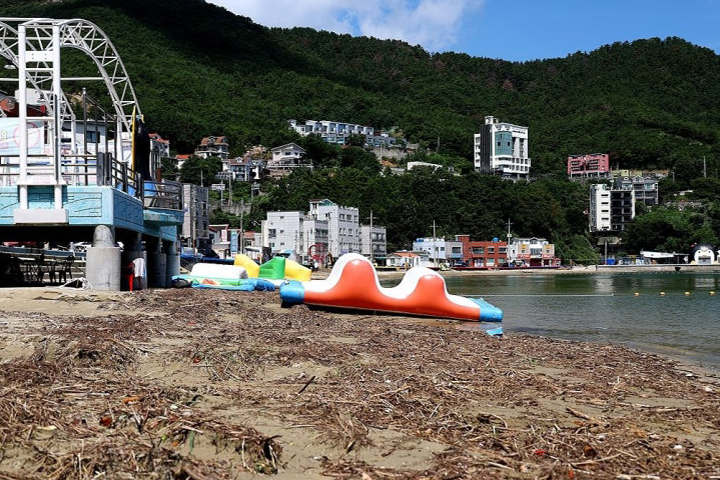 여름 피서철의 대미를 장식해야 할 경남 거제시 덕포해수욕장이 광복절 연휴를 기점으로 쏟아진 기록적인 폭우 탓에 적막감만 감돌고 있다. 불과 며칠 전까지만 해도 궂은 날씨를 뚫고 몰려든 피서객들로 인근 식당과 카페가 문전성시를 이뤘으나, 현재는 관광객의 발길이 완전히 끊긴 채 텅 빈 백사장만이 남았다. 해변 곳곳에는 폭우에 휩쓸려 온 나뭇가지와 각종 부유물이 산더미처럼 쌓여 있고, 즐거움을 선사하던 물놀이 시설들은 흉물스럽게 흩어져 복구의 손길을 기다리고 있다.
상인들은 하룻밤 사이에 뒤바뀐 풍경에 망연자실한 표정이다. 특히 이번 여름은 거제 출신 멤버 원이가 속한 걸그룹 리센느가 다녀간 사실이 알려지면서 예년보다 훨씬 많은 관광객이 이곳을 찾았다. 이른바 '리센느 효과' 덕분에 평일에도 식당 앞에는 긴 줄이 늘어섰고, 카페는 하루에도 몇 번씩 만석을 기록하며 모처럼의 특수를 누렸다. 상인들은 피크 시즌을 대비해 식재료를 대량으로 준비하며 마지막 대목을 기대했으나, 갑작스러운 수해로 인해 모든 준비가 물거품이 될 위기에 처했다.
현장에서 만난 상인들은 폭우 전날까지만 해도 비를 맞으며 줄을 서던 손님들의 모습을 떠올리며 한숨을 내쉬었다. 해수욕장 폐장이 불과 며칠 남지 않은 시점에서 발생한 이번 재해는 지역 상권에 치명적인 타격을 입혔다. 연일 보도되는 거제의 비 피해 소식에 관광객들이 방문을 주저하면서, 예약 취소가 잇따르고 상점들은 사실상 개점휴업 상태에 빠졌다. 수박 주스 재료와 소금빵 등 미리 주문해둔 물량들은 손님을 찾지 못한 채 창고에 쌓여가고 있다.
이런 가운데 수해 현장에서는 훈훈한 미담도 전해졌다. 경기도 김포에서 리센느의 팬으로서 거제 여행을 계획했던 한 남성은 휴가를 반납하고 수해 복구 자원봉사에 나섰다. 그는 원래 즐거운 마음으로 방문하려 했던 여행지가 처참하게 변한 모습을 보고 가만히 있을 수 없었다며, 사흘 동안 고령 주민들의 복구 작업을 돕는 등 헌신적인 활동을 펼쳤다. 한 명의 힘으로는 감당하기 힘든 부유물 더미 앞에서도 그는 묵묵히 복구의 손길을 보태며 상인들에게 위로를 건넸다.
물놀이장 관계자들도 폐장 전 마지막 운영을 위해 안간힘을 쓰고 있다. 이들은 물속을 오가며 떠내려간 시설물을 수습하고 위험한 부유물을 건져내는 작업을 반복하고 있다. 하지만 23일로 예정된 폐장일까지 남은 시간이 촉박한 데다, 훼손된 백사장을 정상화하기에는 인력과 장비가 턱없이 부족한 실정이다. 상인들은 이번 주말이 사실상 올여름 장사의 마지막 기회라고 보고 있지만, 하늘의 도움 없이는 복구가 쉽지 않은 상황이라며 애를 태우고 있다.
거제 덕포해수욕장의 이번 사례는 기상 이변이 지역 관광 산업에 얼마나 큰 상처를 남길 수 있는지를 단적으로 보여준다. 리센느라는 새로운 관광 동력을 얻어 활기를 띠던 어촌 마을이 자연재해 앞에 무릎을 꿇은 모습은 안타까움을 더한다. 지자체와 시민들의 합심으로 백사장의 부유물이 걷히고 다시 관광객들의 웃음소리가 들려오기까지는 적지 않은 시간이 필요할 것으로 보인다.