문화
차가운 실망을 환희로, SAC 페스티벌 악단의 반전
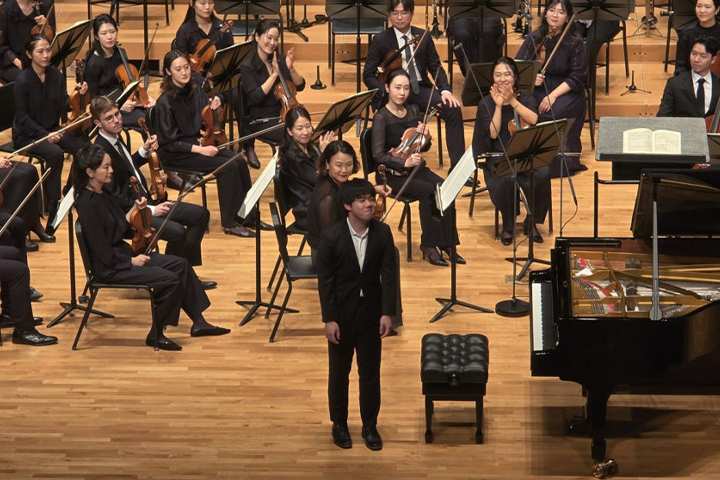 클래식 음악의 정점에 선 연주자들이 한자리에 모인 '2026 예술의전당 국제음악제'가 18일 화려한 막을 올렸다. 서울 서초구 예술의전당 콘서트홀을 가득 메운 관객들은 지휘자 이승원과 SAC 페스티벌 오케스트라가 빚어낼 선율에 숨을 죽였다. 하지만 공연 초반의 분위기는 예상과 달리 무거웠다. 전 세계 유수의 악단에서 활동하는 단원들이 모인 프로젝트 오케스트라의 특성상, 물리적인 연습 시간 부족이라는 고질적인 한계가 무대 위에서 고스란히 드러났기 때문이다.
첫 곡으로 연주된 라벨의 '라 발스'는 오케스트라의 역량을 시험하는 척도와 같았다. 기술적인 실수는 눈에 띄지 않았으나, 곡이 지닌 특유의 색채감과 리듬의 변주를 살려내기에는 역부족이었다는 평이 지배적이었다. 지휘자 이승원과 단원들은 곡의 해석보다는 완주 그 자체에 매몰된 듯한 인상을 주었다. 음악제의 시작을 알리는 설렘보다는 긴장감이 객석을 짓눌렀고, 연주가 끝난 뒤 쏟아진 박수 소리에는 관객들의 차가운 실망감이 섞여 있었다.
이어진 무대에는 지난해 쇼팽 콩쿠르에서 준우승을 차지하며 전 세계의 주목을 받은 피아니스트 케빈 첸이 등장했다. 라벨의 '피아노 협주곡'을 선택한 그는 독주 구간에서 압도적인 기교와 섬세한 리듬감을 뽐내며 구원투수 역할을 자처했다. 그러나 협주곡의 핵심인 오케스트라와의 유기적인 호흡에서는 여전히 엇박자가 감지되었다. 개별 연주자의 뛰어난 기량만으로는 메울 수 없는 연습량의 공백이 드러나며, 공연장 내 냉랭한 기류를 완전히 돌려세우지는 못했다.
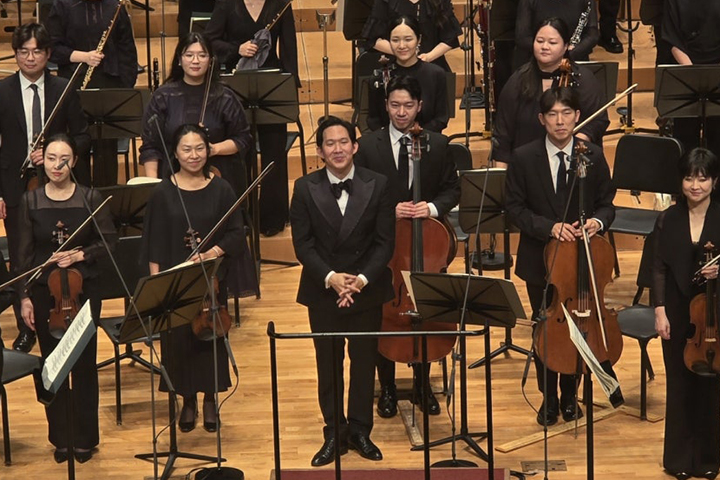
반전은 2부 무대에서 시작되었다. 1시간에 달하는 대작이자 오케스트라의 협동심이 필수적인 '다프니스와 클로에'가 연주되자 SAC 페스티벌 오케스트라는 완전히 다른 악단으로 탈바꿈했다. 휴식 시간 동안 전열을 가다듬은 듯, 단원들은 라벨의 복잡한 화성과 리듬을 정교하게 엮어내기 시작했다. 지휘자 이승원은 곡의 서사를 선명하게 드러내는 데 집중했고, 오케스트라는 이에 화답하듯 입체적인 음향을 쏟아내며 관객들을 신화 속 풍경으로 안내했다.
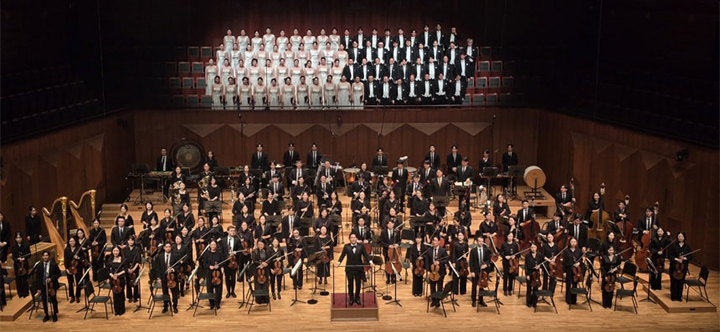
총 3부로 구성된 이 곡은 시간이 흐를수록 그 위력을 더했다. 1부의 생동감 넘치는 춤곡으로 시작해 2부의 광활한 공간감을 거쳐, 마지막 3부의 장엄한 합주에 이르기까지 오케스트라의 집중력은 흐트러지지 않았다. 특히 마지막 순간 이승원의 지휘봉이 멈추고 정적이 찾아왔을 때, 객석에서는 1부에서는 볼 수 없었던 환호와 함께 10분간의 기립박수가 터져 나왔다. 초반의 우려를 확신으로 바꾼 오케스트라의 끈기가 빛을 발하는 순간이었다.
예술의전당 국제음악제는 이번 개막 공연을 기점으로 오는 23일까지 클래식의 향연을 이어간다. 19일 케빈 첸의 리사이틀을 시작으로 압두라이모프의 무대, 그리고 한국 신화를 접목한 바로크 음악 등 다채로운 프로그램이 준비되어 있다. 축제의 대미는 23일 쇼스타코비치의 작품들로 꾸며지는 폐막 공연이 장식할 예정이다. 개막 공연에서 보여준 드라마틱한 반전은 남은 일정에 대한 관객들의 기대감을 한층 끌어올리며 축제의 열기를 더하고 있다.