국제
빌 게이츠 이어 미 육군까지.. 한화의 거침없는 질주
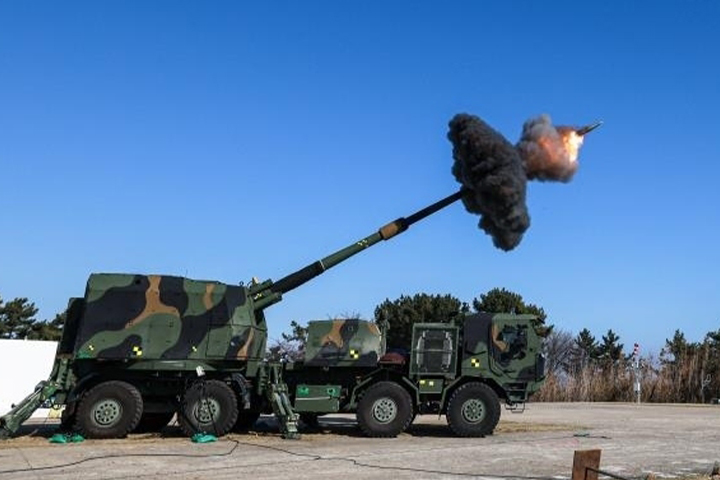 대한민국 방위산업이 세계 최대 규모인 미국 시장의 빗장을 마침내 열어젖혔다. 한화에어로스페이스는 미 육군의 차세대 자주포 도입 사업인 ‘기동 전술포(MTC)’ 프로그램의 시제품 개발 업체로 단독 선정되며 역사적인 수출 계약을 체결했다. 국산 무기체계가 미군 주력 장비의 현대화 사업에 핵심 파트너로 참여하게 된 것은 이번이 처음으로, 이는 한국 방산 기술이 세계 최고 수준인 미국 표준을 충족했음을 공식적으로 입증한 쾌거다.
이번 계약은 미 육군이 기존 견인포 시스템을 대체하기 위해 추진 중인 자주포 현대화 프로젝트의 일환이다. 한화는 자동화 포탑 기술이 적용된 차륜형 자주포 K9MH 6문을 우선 공급하며, 향후 작전 실험 결과에 따라 추가 발주 옵션이 포함된 대규모 사업이다. 업계에서는 향후 본격적인 양산 단계에 진입할 경우 전체 사업 규모가 약 500문, 금액으로는 10조 원에 달하는 유례없는 초대형 프로젝트가 될 것으로 내다보고 있다.
수주 과정은 글로벌 방산 공룡들과의 치열한 각축전이었다. 독일의 라인메탈, 영국의 BAE 시스템즈, 이탈리아의 레오나르도 등 유럽의 전통 강호들이 모두 입찰에 참여했으나, 미 육군은 한화의 기술력과 신속한 납품 능력을 높이 평가해 최종적으로 한화의 손을 들어주었다. 특히 미 육군이 궤도형 중심의 개발 계획을 차륜형으로 선회하는 시장의 변화를 정확히 포착하고 선제적으로 대응한 전략이 주효했다는 분석이다.
이번 성과는 정부와 기업이 긴밀하게 협력한 ‘민관 원팀’ 전략의 결실이기도 하다. 방위사업청과 한화에어로스페이스는 사업 초기 단계부터 미국 현지 법인을 통해 미 육군의 요구사항을 수시로 파악하고 맞춤형 대응 방안을 마련해 왔다. 한화그룹 김승연 회장의 장기적인 방산 육성 철학과 김동관 부회장의 치밀한 글로벌 시장 진출 전략이 맞물리면서 9년 전 미국 방산 전시회 참여로 시작된 도전이 마침내 결실을 보게 됐다.
한화는 이번 수주를 계기로 미국 현지 생산 기반 구축에도 속도를 내고 있다. 이미 앨라배마주에 생산 시설을 확보하기 위한 임차 계약을 마쳤으며, 현지 공급망 투자를 통해 미국 전투차량 산업 기반 강화에도 기여할 방침이다. 이는 단순히 무기를 파는 것을 넘어 미국 국방 산업의 장기적인 파트너로서 신뢰를 쌓겠다는 포석이다. 현지화 전략이 성공적으로 안착할 경우 미국 내 다른 무기체계 수주전에서도 유리한 고지를 점할 것으로 보인다.
K9 자주포의 미국 진출은 한국 방산이 나토 시장의 높은 진입장벽을 완전히 허물었음을 의미한다. 미국이 선택한 무기라는 상징성은 향후 유럽과 중동 등 전 세계 시장에서 강력한 마케팅 효과를 발휘할 전망이다. 한미동맹의 결속이 무기체계의 공동 운용과 기술 협력으로까지 확장되면서, K-방산은 이제 내수 산업을 넘어 국가 경제의 핵심 수출 동력이자 글로벌 안보의 주역으로 거듭나고 있다.