경제
아이폰도 품은 오우라, 삼성 링 잡을까
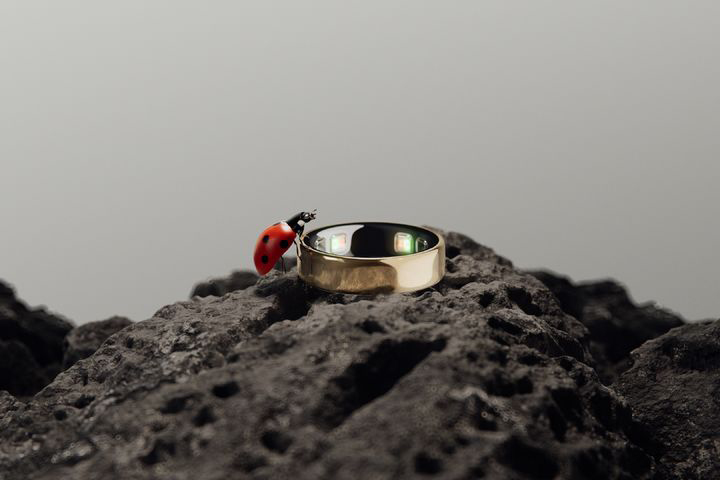 글로벌 스마트링 시장의 개척자로 불리는 오우라가 한국 시장 진출을 공식화하며 삼성전자의 갤럭시 링과 피할 수 없는 한판 승부를 예고했다. 오는 25일부터 국내 판매를 시작하는 오우라 링 5는 24시간 건강 데이터를 수집하는 기본 기능은 갤럭시 링과 궤를 같이하지만, 세부적인 하드웨어 성능과 서비스 모델에서는 뚜렷한 차별점을 보인다. 삼성전자가 지난 2024년 갤럭시 링으로 시장을 선점한 안방에서 원조 브랜드가 어떤 파괴력을 보여줄지 업계의 시선이 집중되고 있다.
두 제품의 가장 눈에 띄는 차이는 외형적인 날렵함과 착용감이다. 오우라 링 5는 전작보다 크기를 대폭 줄여 너비와 두께 면에서 갤럭시 링보다 얇고 슬림한 디자인을 구현했다. 센서를 피부에 더욱 밀착시키는 설계를 통해 측정의 정밀도를 높였으며, 수심 100m 방수 기능을 갖춰 일상생활의 제약을 최소화했다. 삼성의 갤럭시 링 역시 3개의 핵심 센서를 통해 수면 단계와 활동량을 세밀하게 측정하며 맞서고 있으나, 디자인의 경량화 측면에서는 오우라가 한발 앞선 모양새다.
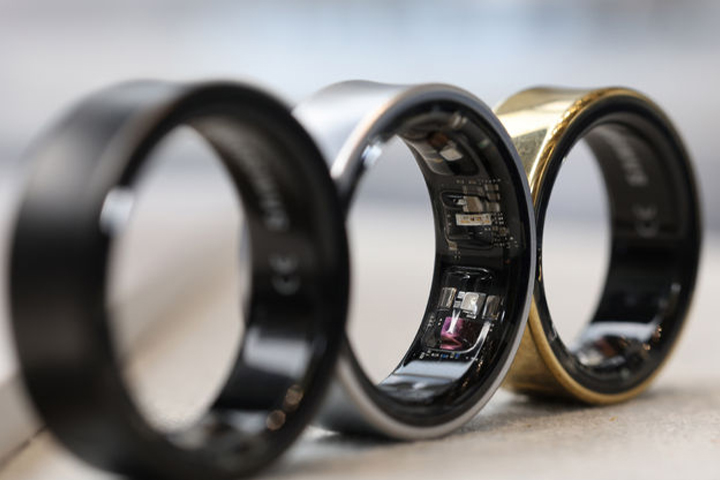
소비자의 지갑을 열게 할 가격 정책과 과금 체계는 두 브랜드가 극명하게 갈리는 지점이다. 갤럭시 링은 초기 구매 비용이 상대적으로 저렴할 뿐만 아니라 별도의 구독료 없이 모든 건강 분석 기능을 무료로 제공한다. 반면 오우라 링 5는 기기 가격 자체가 높게 책정되었을 뿐만 아니라, 데이터 분석 인사이트를 온전히 활용하기 위해 매월 일정액의 유료 멤버십 비용을 지불해야 한다. 이는 하드웨어 판매에 집중하는 삼성과 소프트웨어 서비스 가치를 강조하는 오우라의 전략 차이를 보여준다.
데이터를 해석하고 사용자에게 전달하는 방식에서도 각자의 강점이 뚜렷하다. 오우라는 12년 넘게 축적된 수면 분석 노하우를 바탕으로 단순한 수치 제공을 넘어 실제 행동 변화를 유도하는 심층적인 인사이트를 제공하는 데 주력한다. 특히 여성 건강과 스트레스 관리 등 정교한 알고리즘을 경쟁력으로 내세운다. 삼성은 갤럭시 AI를 활용해 종합적인 에너지 점수를 산출하고, 삼성 헬스 생태계 안에서 다른 갤럭시 기기들과 연동되는 웰니스 팁을 제공하며 편의성을 높였다.
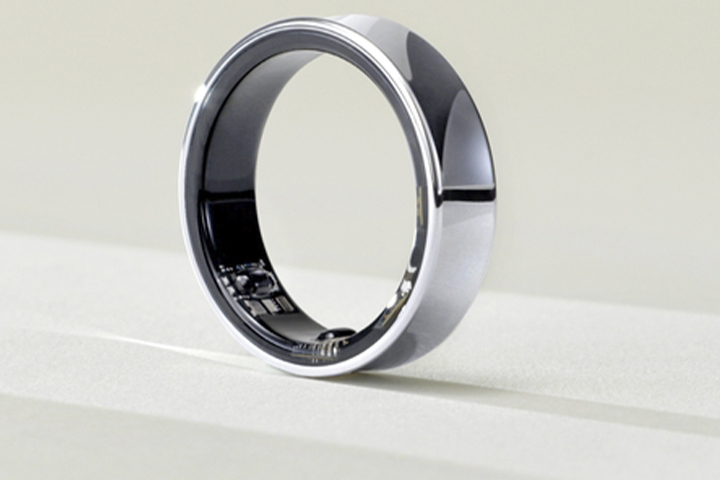
스마트폰과의 호환성은 사용자 층을 가르는 결정적인 요소가 될 전망이다. 오우라는 특정 운영체제에 얽매이지 않고 안드로이드와 iOS를 모두 지원하여 아이폰 사용자들까지 폭넓게 수용하는 개방형 전략을 취하고 있다. 이에 반해 갤럭시 링은 안드로이드 전용으로 출시되어 범용성은 낮지만, 갤럭시 스마트폰이나 워치와 함께 사용할 때 배터리 효율이 극대화되고 제스처 제어가 가능해지는 등 갤럭시 생태계 내에서의 결속력이 압도적이다.
결국 스마트링 시장의 주도권은 브랜드의 충성도와 실용성 사이에서 소비자가 내리는 선택에 달려 있다. 장기간 검증된 전문적인 건강 데이터 분석과 아이폰 호환성을 중시하는 사용자라면 오우라가 매력적인 선택지가 될 것이며, 추가 비용 부담 없이 갤럭시 기기 간의 강력한 연결성을 원하는 사용자라면 갤럭시 링이 우위를 점할 것으로 보인다. 두 거대 브랜드의 격돌로 인해 국내 웨어러블 헬스케어 시장의 파이는 더욱 커질 것으로 전망된다.