정치모아
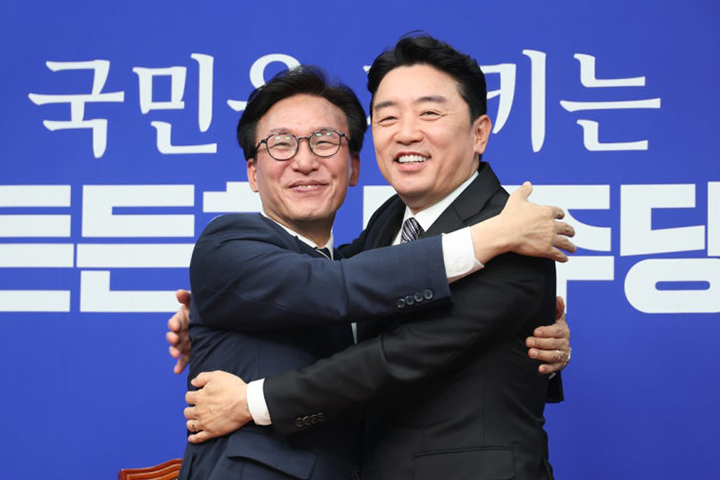
김민석 "벽 없는 원팀" 당청 소통 강조
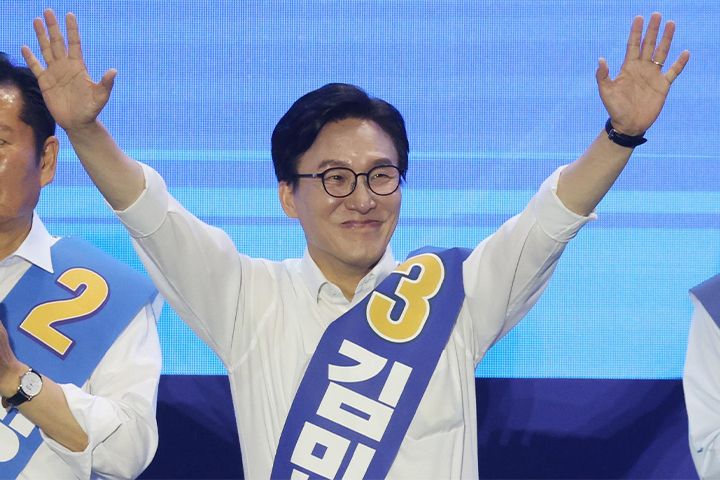 더불어민주당의 새로운 수장으로 김민석 대표가 선출되면서 청와대와 여당이 본격적인 전대 후유증 수습에 나섰다. 이재명 대통령은 18일 국무회의를 통해 정치권의 화합과 협치를 강력히 주문하며, 전대 과정에서 불거진 계파 간 대립을 조기에 봉합하겠다는 의지를 드러냈다. 김 대표 역시 취임 첫날 일정으로 청와대 참모진을 접견하며 당청 간의 '벽 없는 소통'을 강조해, 집권 2년 차 국정 운영의 안정성을 확보하려는 행보를 보였다.
이번 전당대회는 이른바 '명청 갈등'으로 불리는 친명계와 친정청래계 사이의 온도 차가 극명하게 드러난 무대였다. 김민석 대표가 당권을 거머쥐긴 했으나, 선출직 최고위원 구성에서 친청계가 다수를 점하며 지도부 내의 화학적 결합이 시급한 과제로 떠올랐다. 청와대는 이러한 계파별 구도에 의미를 부여하기보다는, 전대 기간 벌어진 당내 간극을 좁히고 민생 경제를 위한 통합된 목소리를 내는 데 집중해야 한다는 분위기다.
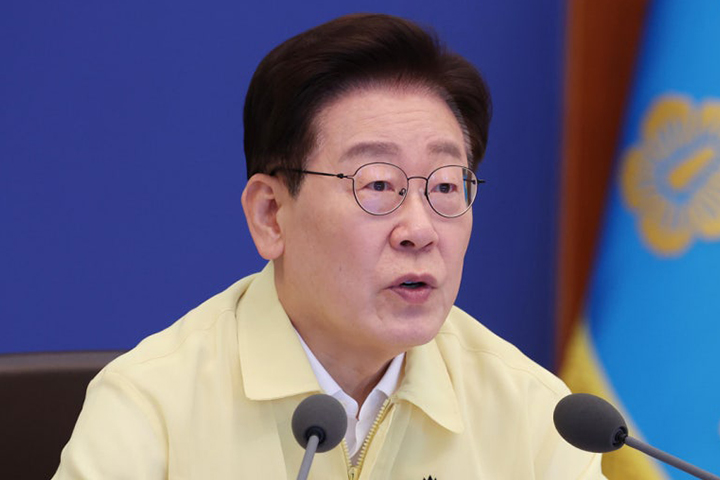
이재명 대통령은 국무회의 발언을 통해 정쟁보다는 국민의 삶을 우선시하는 정치를 당부했다. 진영이나 당이 다르더라도 나라를 위한 공동의 책임을 진 동반자라는 점을 강조하며, 서로의 차이점보다는 공통점을 찾는 노력이 필요하다고 역설했다. 이는 야당을 향한 협치 메시지인 동시에, 치열한 경선을 치른 여당 내부 인사들에게 보내는 통합의 권고로 풀이된다. 대통령은 이어 경선 후보들을 청와대로 초청해 만찬을 가질 예정이며, 이는 감정의 골을 메우기 위한 적극적인 행보로 보인다.
김민석 신임 대표는 당선 직후부터 당청 관계를 '창조적 수평 관계'로 재정립하겠다는 약속을 실천에 옮기고 있다. 통상적인 현충원 참배보다 청와대 비서실장과의 접견을 앞당겨 요청한 것은 당청 소통에 대한 그의 의지를 상징적으로 보여준다. 김 대표는 청와대 참모들과 만난 자리에서 마치 집에 돌아온 것 같은 친근함을 표하며, 당과 정부가 하나의 팀으로서 완벽한 호흡을 맞추겠다는 책임감을 피력했다.
하지만 여권의 이러한 '원팀' 기조를 바라보는 야당의 시선은 날카롭다. 국민의힘은 최고위원 선거 결과를 근거로 이 대통령의 당권 장악 시도가 사실상 실패했다고 규정하며 공세를 펼쳤다. 친청계 인사들이 지도부에 대거 입성한 점을 들어 당내 권력 투쟁이 여전히 현재진행형이라고 꼬집은 것이다. 여권 내부의 통합 노력이 실제 정책 공조와 지도부의 단일대오로 이어질 수 있을지에 대해 야권은 강한 의구심을 보이고 있다.
결국 김민석 체제의 성공 여부는 전대 과정에서 드러난 계파 갈등을 얼마나 빠르게 녹여내느냐에 달려 있다. 당청이 한목소리로 '원팀'을 외치고 있지만, 실제 입법 과정이나 검찰개혁 등 민감한 현안에서 지도부 내의 이견이 노출될 가능성은 여전하다. 오는 23일 열릴 첫 고위 당정협의회는 새 지도부와 정부가 실질적인 정책 공조를 이뤄낼 수 있을지를 가늠하는 첫 번째 시험대가 될 것으로 보인다.