사회모아
거제 813mm 물폭탄, 산사태로 1명 사망
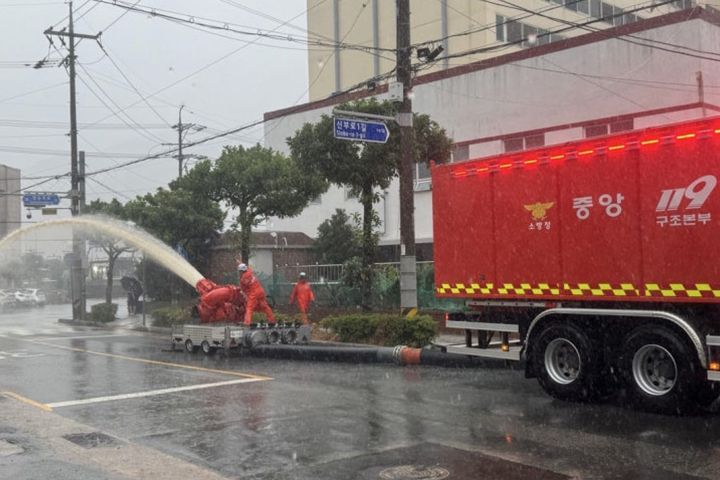 경남 거제와 통영 등 남해안 일대에 사흘간 하늘이 뚫린 듯한 기록적인 폭우가 쏟아지며 인명과 재산 피해가 속출하고 있다. 지난 15일부터 시작된 이번 비는 거제 지역에만 누적 강수량 813.0mm라는 유례없는 수치를 기록하며 도시 전체를 마비시켰다. 특히 거제 옥포동의 한 아파트 단지 인근에서 발생한 산사태는 1명이 목숨을 잃고 4명이 다치는 비극으로 이어져 지역 사회에 큰 충격을 안겼다. 현재까지 접수된 피해 신고만 800건을 넘어서며 현장은 아수라장으로 변했다.
기상청 집계에 따르면 이번 폭우는 짧은 시간 특정 지역에 집중되는 극한 호우의 양상을 띠었다. 거제에서는 시간당 최대 124.5mm의 비가 쏟아졌고, 인근 부산 강서와 통영에서도 시간당 100mm 안팎의 물폭탄이 투하됐다. 이로 인해 주택과 도로가 순식간에 침수되었으며, 수많은 나무가 쓰러져 통행이 차단되는 등 도시 기능이 사실상 마비됐다. 갑작스러운 수위 상승에 고립되었던 주민 130여 명은 소방 당국에 의해 극적으로 구조되기도 했다.
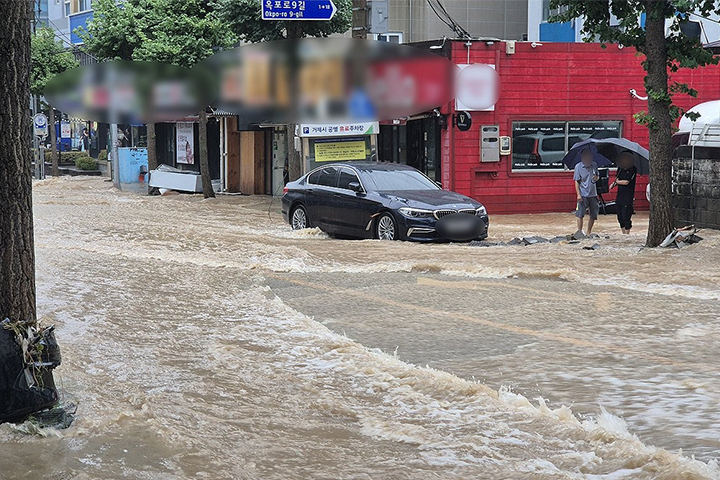
삶의 터전을 잃은 이재민들의 고통도 깊어지고 있다. 부산과 경남 지역에서만 159명의 주민이 긴급 대피했으며, 이 중 100명이 넘는 인원은 여전히 집으로 돌아가지 못한 채 임시 거처를 전전하고 있다. 거제와 사천 등지에서 대피한 주민들은 마을회관이나 인근 숙박시설에 머물며 불안한 밤을 보내고 있다. 정부는 일시구호세트와 담요 등 긴급 구호 물품을 전달하며 지원에 나섰지만, 계속되는 비 소식에 주민들의 시름은 깊어만 가는 상황이다.
재난 당국은 가용 인력과 장비를 총동원해 피해 수습에 박차를 가하고 있다. 소방청은 국가소방동원령을 발령해 인근 시·도의 험지펌프차와 대용량포방사시스템을 피해 현장에 급파했다. 특히 지하 주차장이 완전히 잠긴 거제 장승포동 일대에서는 대규모 배수 작업이 진행 중이며, 산림청과 국방부 역시 인력과 장비를 투입해 토사 제거와 실종자 수색 지원에 힘을 보태고 있다. 경찰은 침수 위험이 큰 도로 20여 곳을 통제하며 추가 사고 방지에 주력하고 있다.
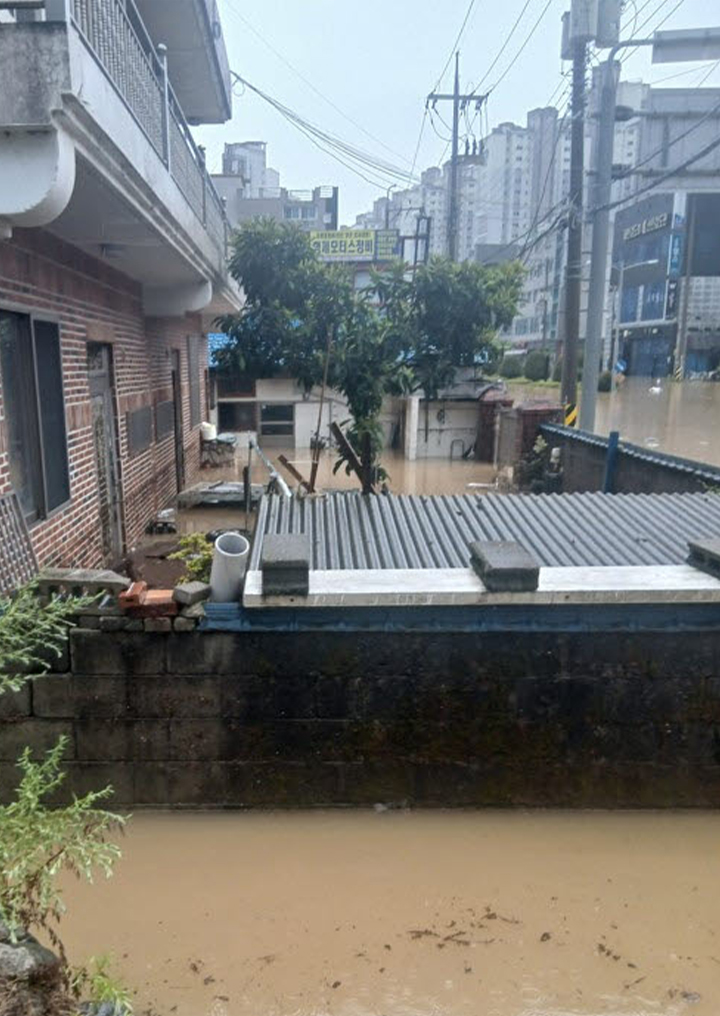
기상 상황은 여전히 유동적이다. 현재 부산과 울산, 제주를 비롯해 경남 10개 시·군에는 호우주의보가 발효 중이며, 거제에는 산사태 경보가 내려져 있어 추가 붕괴 위험이 매우 높은 상태다. 남해안 지역에는 내일 아침까지 최대 60mm의 비가 더 내릴 것으로 예보되어 있어 복구 작업에 차질이 예상된다. 중대본은 비상 1단계를 유지하며 위험 지역에 대한 예찰 활동을 강화하고, 하천변 산책로나 지하차도 등 취약 시설 800여 곳의 출입을 엄격히 제한하고 있다.
정부는 피해 지역을 조속히 복구하고 이재민들이 일상으로 복귀할 수 있도록 행정력을 집중할 방침이다. 윤호중 중대본부장은 긴급회의를 통해 고립 주민 구조와 기반 시설 복구를 최우선 과제로 설정하고, 지자체와 협력해 추가 인명 피해가 발생하지 않도록 철저히 대비할 것을 주문했다. 기록적인 폭우가 남긴 상처가 깊은 만큼, 재난 당국은 기상 상황을 실시간으로 모니터링하며 상황 관리에 만전을 기하고 있다.