연예모아
라미란 "젓가락 빨기, 내가 봐도 추접"
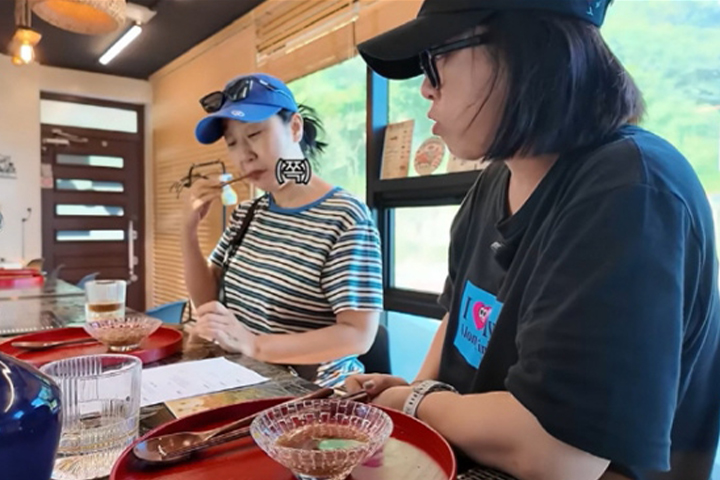 배우 라미란이 자신의 식습관에 대한 시청자들의 쓴소리를 유쾌하게 받아넘기며 대인배다운 면모를 보였다. 지난 17일 공개된 유튜브 채널 '김숙TV' 영상에서는 절친한 사이인 김숙과 라미란이 제주도로 별 구경 여행을 떠난 모습이 그려졌다. 두 사람은 제주도의 유명 카페와 맛집을 순회하며 특유의 거침없는 입담과 먹방을 선보였는데, 이 과정에서 김숙이 라미란을 향해 던진 돌직구가 시청자들의 시선을 사로잡았다.
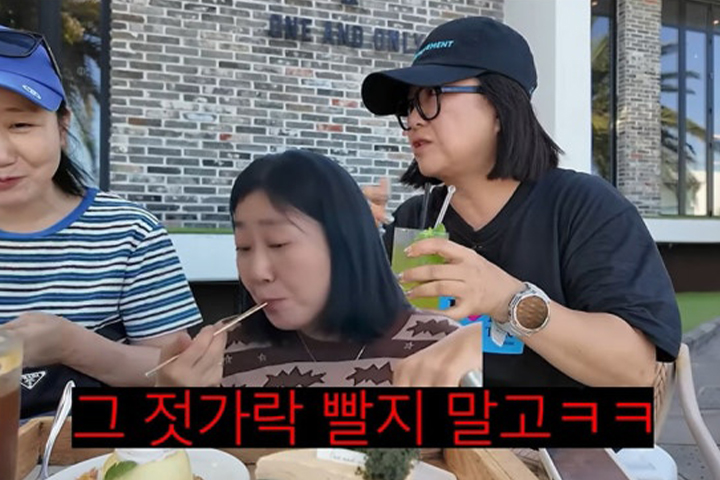
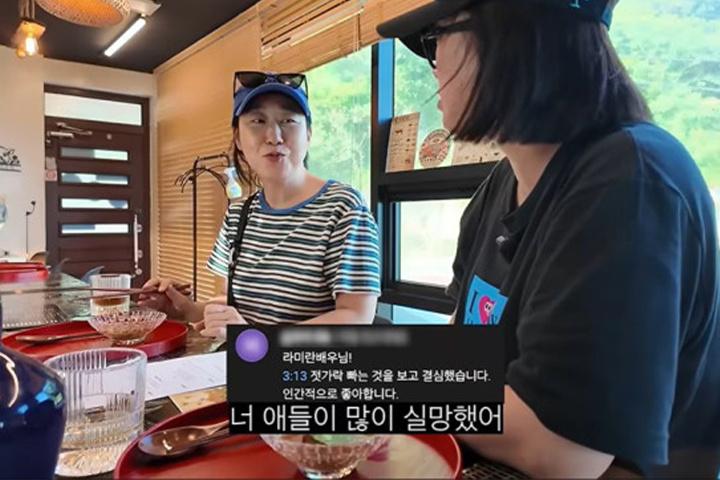
김숙은 카페에서 디저트를 즐기던 중 라미란에게 구독자들이 보낸 피드백을 가감 없이 전달했다. 과거 영상에서 라미란이 젓가락을 입으로 빠는 습관을 본 시청자들이 이를 지적했다는 사실을 언급한 것이다. 자칫 민망할 수 있는 상황이었지만 라미란은 본인의 과거 영상을 떠올린 듯 "너무 추접스럽더라"며 자신의 실수를 쿨하게 인정해 현장을 웃음바다로 만들었다. 평소 스크린에서 보여준 카리스마와는 대조되는 인간적인 모습이 돋보이는 순간이었다.
여행 도중 발생한 인지도 굴욕 사건도 큰 재미를 선사했다. 카페에서 대화를 나누는 동안 라미란을 알아본 팬들의 사진 요청이 끊이지 않았으나, 정작 옆에 있던 김숙에게는 아무도 관심을 보이지 않은 것이다. 씁쓸하게 음료만 들이켜던 김숙은 대화 도중 발음이 꼬이자 "사람들이 나를 못 알아봐서 위축된 탓도 있다"며 너스레를 떨었다. 연예계 대표 절친인 두 사람이기에 가능한 자학 섞인 농담은 팬들에게 큰 웃음을 안겼다.
이어진 흑돼지 오마카세 식사 자리에서도 두 사람의 실랑이는 계속됐다. 식사에 집중하던 라미란이 무의식중에 다시 젓가락을 입에 대자, 김숙은 매서운 눈썰미로 이를 포착해 다시 한번 주의를 줬다. 구독자들이 실망할 수 있다며 거듭 강조하는 김숙의 잔소리에 라미란은 "왜 이렇게 무안을 주냐"며 민망해하는 기색을 내비쳤다. 하지만 곧바로 젓가락 옆에 묻은 음식을 뗀 것뿐이라며 귀여운 변명을 덧붙여 훈훈한 분위기를 이어갔다.
이번 영상은 단순한 맛집 탐방을 넘어 연예계에서 오랜 시간 우정을 쌓아온 두 사람의 신뢰 관계를 잘 보여주었다. 서로의 단점을 가감 없이 지적하면서도 이를 웃음으로 승화시키는 과정은 인위적인 연출이 아닌 실제 친구 사이의 편안함을 느끼게 했다. 특히 대중의 비판을 회피하지 않고 유머러스하게 수용하는 라미란의 태도는 연예인으로서 가져야 할 유연한 소통 방식이 무엇인지 다시금 생각하게 하는 계기가 되었다.
제주도의 푸른 밤 아래서 별을 보러 떠난 두 사람의 여정은 시청자들에게 대리 만족과 함께 진한 웃음을 선사하며 마무리되었다. 톱배우와 베테랑 예능인의 만남은 화려한 무대 위 모습이 아닌, 젓가락 하나로 티격태격하는 소소한 일상 속에서 더욱 빛을 발했다. 시청자들은 자신의 습관을 고치려 노력하면서도 유쾌함을 잃지 않는 라미란의 모습에 응원을 보내며, 두 사람의 다음 여행지에 대해서도 높은 기대감을 드러내고 있다.